
密码学与证书 / 系统课时
对比国际与国密组合方案
对比国际与国密组合方案
同一业务需要同时支持国际密码体系与国密体系时,不能把 AES、RSA、SHA-256 直接替换成 SM4、SM2、SM3。本课通过功能对应、密文格式和双栈架构对比,说明如何隔离算法差异,并实现历史密文兼容与渐进迁移。
学习目标
- 区分国际密码组合与国密组合的功能对应关系及协议差异。
- 使用明确的套件标识和统一密码接口组织双栈加解密。
- 掌握兼容历史数据的迁移步骤与关键验证方法。
功能对应不代表协议兼容
国际密码体系与国密体系可以在功能位置上对应,但不能简单做字符串替换。
| 功能 | 国际常见方案 | 国密常见方案 |
|---|---|---|
| 对称加密 | AES-GCM | SM4-GCM 等模式 |
| 公钥加密 | RSA-OAEP | SM2 公钥加密 |
| 数字签名 | RSA-PSS、ECDSA | SM2 签名 |
| 密码摘要 | SHA-256 | SM3 |
例如,AES-GCM 与 SM4-GCM 都可以提供带认证的对称加密,但必须确认密码库支持指定模式,并分别约定密钥长度、Nonce 长度和认证标签长度。SM4 只是分组密码算法名称,不能把单独使用 SM4 等同于具备完整性保护的认证加密方案。
两套体系的差异还可能出现在以下位置:
- 算法参数:密钥长度、工作模式、随机数与摘要算法。
- 密文结构:SM2 公钥密文存在 C1C3C2、C1C2C3 等编码排列,双方必须明确约定。
- 签名编码:SM2 签名涉及用户标识和 ZA 计算,签名值还可能采用 DER 或固定长度拼接编码。
- 证书与 Provider:证书算法、信任链和密码实现能力必须匹配。
- TLS 协议:支持 SM2、SM3、SM4 不等于自动支持相应国密 TLS 协议。
- 合规要求:算法、密码模块、密钥管理和部署方式需要分别确认适用规范。
因此,选型时要核对完整协议参数,而不是只检查密码库是否存在某个算法名称。
密文必须携带明确的套件标识
解密端不能根据密文长度或字段特征猜测算法。更可靠的做法是为每套加密参数定义唯一的 suite,并在密文信封中保存版本和密钥标识。
例如,国际套件的密文信封可以采用:
{
  "version": 1,
  "suite": "intl-aes-gcm",
  "keyId": "key-2026-01",
  "nonce": "<BASE64_NONCE>",
  "ciphertext": "<BASE64_CIPHERTEXT>",
  "tag": "<BASE64_TAG>"
}
这是数据结构示例,不是真实加密结果。三个尖括号占位值需要替换为实际字节的 Base64 编码。
其中,intl-aes-gcm 是应用自行定义的套件标识,不是标准 TLS 密码套件名称。系统必须在套件注册表中固定它的算法和参数,例如 AES-256-GCM、12 字节 Nonce、16 字节认证标签,并要求同一密钥下不重复使用 Nonce。
国密数据可以使用另一项明确的标识,例如 gm-sm4-gcm。只有密码实现和适用规范均支持该模式时,才能启用对应套件。
接收端应按照以下顺序处理:
- 校验
version和suite是否属于允许的版本与套件白名单。 - 根据
keyId定位对应密钥,检查其用途和状态。 - 按套件定义解析 Nonce、密文与认证标签。
- 使用认证加密接口完成验证和解密,认证失败时拒绝返回明文。
还应把 version、suite、keyId 和必要的业务上下文通过双方约定的确定性编码纳入 AEAD 关联数据(AAD),使这些字段受到完整性保护。解密端必须重新构造相同 AAD,而不是信任未经认证的报文字段。
把算法差异隔离在密码策略层
业务代码最好只依赖统一的密码能力接口:encrypt、decrypt、sign 和 verify。
具体使用国际套件还是国密套件,由密码策略层决定。不要在几十个 Service 中重复编写 if (gm) 判断。
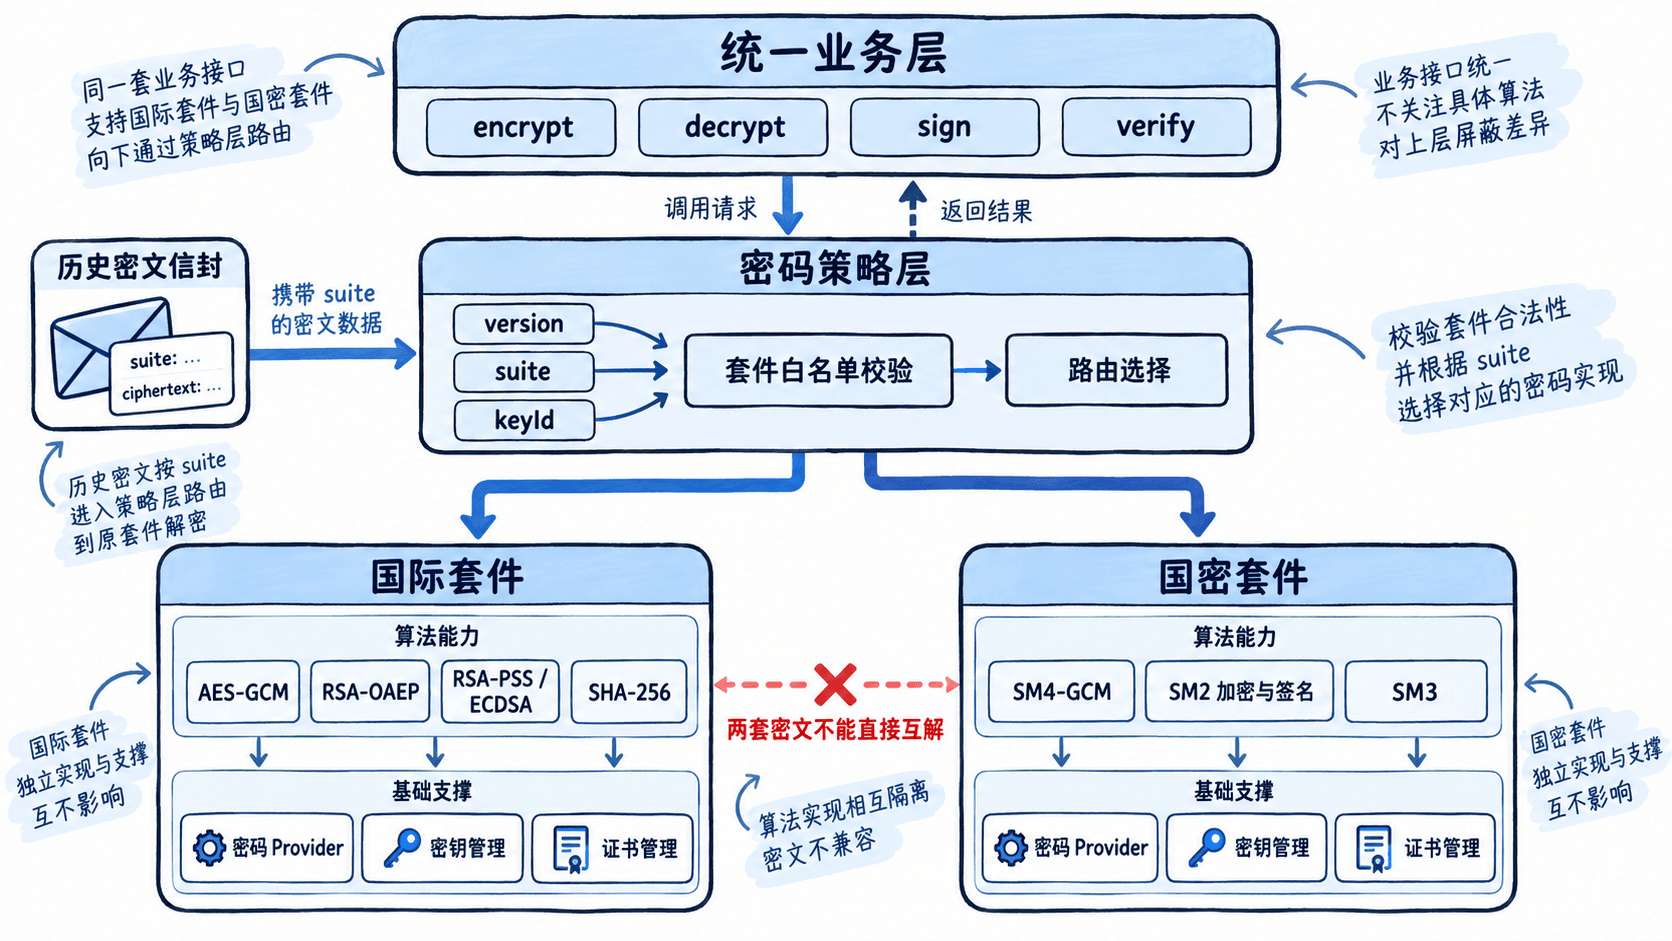
实际工程中,密码策略层至少承担三项职责:
- 套件选择:按业务策略、租户或数据版本选择允许使用的算法组合。
- 参数适配:统一调用入口,同时隔离密文格式、签名编码和 Provider 差异。
- 密钥定位:根据
keyId取得正确密钥,并检查密钥用途、生命周期与访问权限。
例如,业务层调用 encrypt 时,策略层选择新写入套件;调用 decrypt 时,则以历史密文中保存的 suite 为准。数字签名和证书验证也应由各自的套件配置约束,不能把加密密钥、签名密钥及证书用途混为一谈。
双栈迁移要兼容历史数据
从国际套件迁移到国密套件,或者从旧套件迁移到新套件,都不应默认上线当天一次性重加密全库。
更稳妥的方式是读旧写新:
- 新写入:使用已批准的新套件,并保存
suite、version和keyId。 - 旧读取:根据原密文记录的套件与密钥标识调用旧解密实现。
- 渐进迁移:读取旧数据后按业务需要重新加密,或由后台批次完成迁移。
- 完成清理:确认旧数据已迁移、备份保留策略已处理,且没有其他依赖后,再停用旧套件与旧密钥。
例如,数据库中已有 100 万条采用 AES-GCM 加密的记录,新业务要求使用 SM4-GCM。系统可以先让新记录全部使用新套件,同时继续支持旧记录解密,再按批次迁移历史密文。
重新加密时必须生成符合新套件要求的独立 Nonce,更新密文及相关认证标签,并通过事务或版本检查避免并发覆盖。不能只修改 suite 字段,就把旧密文当成新算法生成的密文。
验证双栈兼容与安全边界
上线前应分别验证算法实现、报文协议和迁移行为,不能只用一次成功解密作为验收依据。
建议使用同一份测试明文执行以下检查:
- 正常往返:分别通过国际套件和国密套件加密、解密,检查最终明文与输入完全一致。
- 篡改拒绝:修改密文、认证标签或受 AAD 保护的套件信息,确认解密明确失败且不返回明文。
- 路由隔离:将
suite改成不存在的标识,确认系统拒绝请求而不是自动尝试其他套件。 - 历史兼容:确认旧套件数据仍可读取,新数据使用新套件,并且迁移前后的业务明文一致。
- 环境适配:验证实际部署的 Provider、密钥权限、签名编码和证书链;涉及国密 TLS 时还须单独完成握手与互通测试。
其中,正常往返的预期结果是两个套件都成功恢复原文;篡改和未知套件的预期结果是明确拒绝;历史迁移的预期结果是业务数据不变、套件标识与实际密文算法一致。
工程配置中应显式管理 suite、algorithm、keyId、certificate、provider 和 version 的关联关系。并非每条密文都必须重复携带全部字段,但系统必须能依据套件和版本找到确定的密码参数与实现,才能在算法轮换时保持业务接口不变。