
密码学与证书 / 系统课时
避免日志、缓存与备份泄密
避免日志、缓存与备份泄密
数据库字段已经加密,不代表敏感数据已经安全。本篇沿日志、缓存、消息和备份查找明文副本,用一个可运行的日志示例验证字段白名单,并明确备份保留与旧密钥销毁之间的约束。
学习目标
- 找出日志、APM、缓存、消息和备份中的敏感明文副本。
- 用日志字段白名单记录可追踪事件,并验证敏感值未被输出。
- 将缓存过期、备份保留与旧密钥退出条件一起检查。
日志最容易被忽略
下面是错误做法。它是片段示例,依赖已有的 SLF4J log 和业务 request 对象,不应在真实请求上执行:
// 错误:整个业务对象可能被序列化进日志。
log.info("create customer request={}", request);
如果 request.toString() 包含手机号、身份证、银行卡,日志平台就保存了完整明文。数据库再安全也挡不住日志权限过大。敏感字段应在记录前排除,而不是依赖平台页面打码。citeturn287319view0
改成明确的字段白名单:事件名、服务端生成的请求标识和结果码。下面的例子不把原请求交给日志函数;排障通过请求标识关联,不靠输出业务对象。
主示例仅依赖 JDK 17 及以上。保存为 SafeAuditDemo.java,在同目录执行 java SafeAuditDemo.java;System.out.println 只模拟日志出口。
import java.util.List;
import java.util.UUID;

public class SafeAuditDemo {
    record CustomerRequest(String phone, String idCard, String bankCard) {}
    enum Result { ACCEPTED, REJECTED }

    static String safeLog(UUID requestId, Result result) {
        // 白名单只接受关联标识和枚举,不接受整个业务请求。
        return "event=customer.create requestId=" + requestId
                + " result=" + result;
    }

    public static void main(String[] args) {
        // 仅使用虚构测试标记,避免测试本身写入真实个人信息。
        CustomerRequest request = new CustomerRequest(
                "TEST_PHONE_001", "TEST_ID_001", "TEST_CARD_001");
        UUID requestId = UUID.randomUUID();
        String line = safeLog(requestId, Result.ACCEPTED);

        // 显式检查不依赖 JVM 的 -ea 开关,失败时也不回显原值。
        for (String value : List.of(
                request.phone(), request.idCard(), request.bankCard())) {
            if (line.contains(value)) {
                throw new IllegalStateException("检测到敏感测试标记");
            }
        }
        System.out.println(line);
        System.out.println("敏感测试标记命中数=0");
    }
}预期输出(<ID> 是每次生成的请求标识,实际值会不同):
event=customer.create requestId=<ID> result=ACCEPTED
敏感测试标记命中数=0
将 line 的赋值改为 request.toString() 后重跑,会触发“检测到敏感测试标记”异常。这个检查只覆盖当前日志行,不能证明其他日志、Agent 或缓存没有泄密。
异常和 APM 也会自动采集
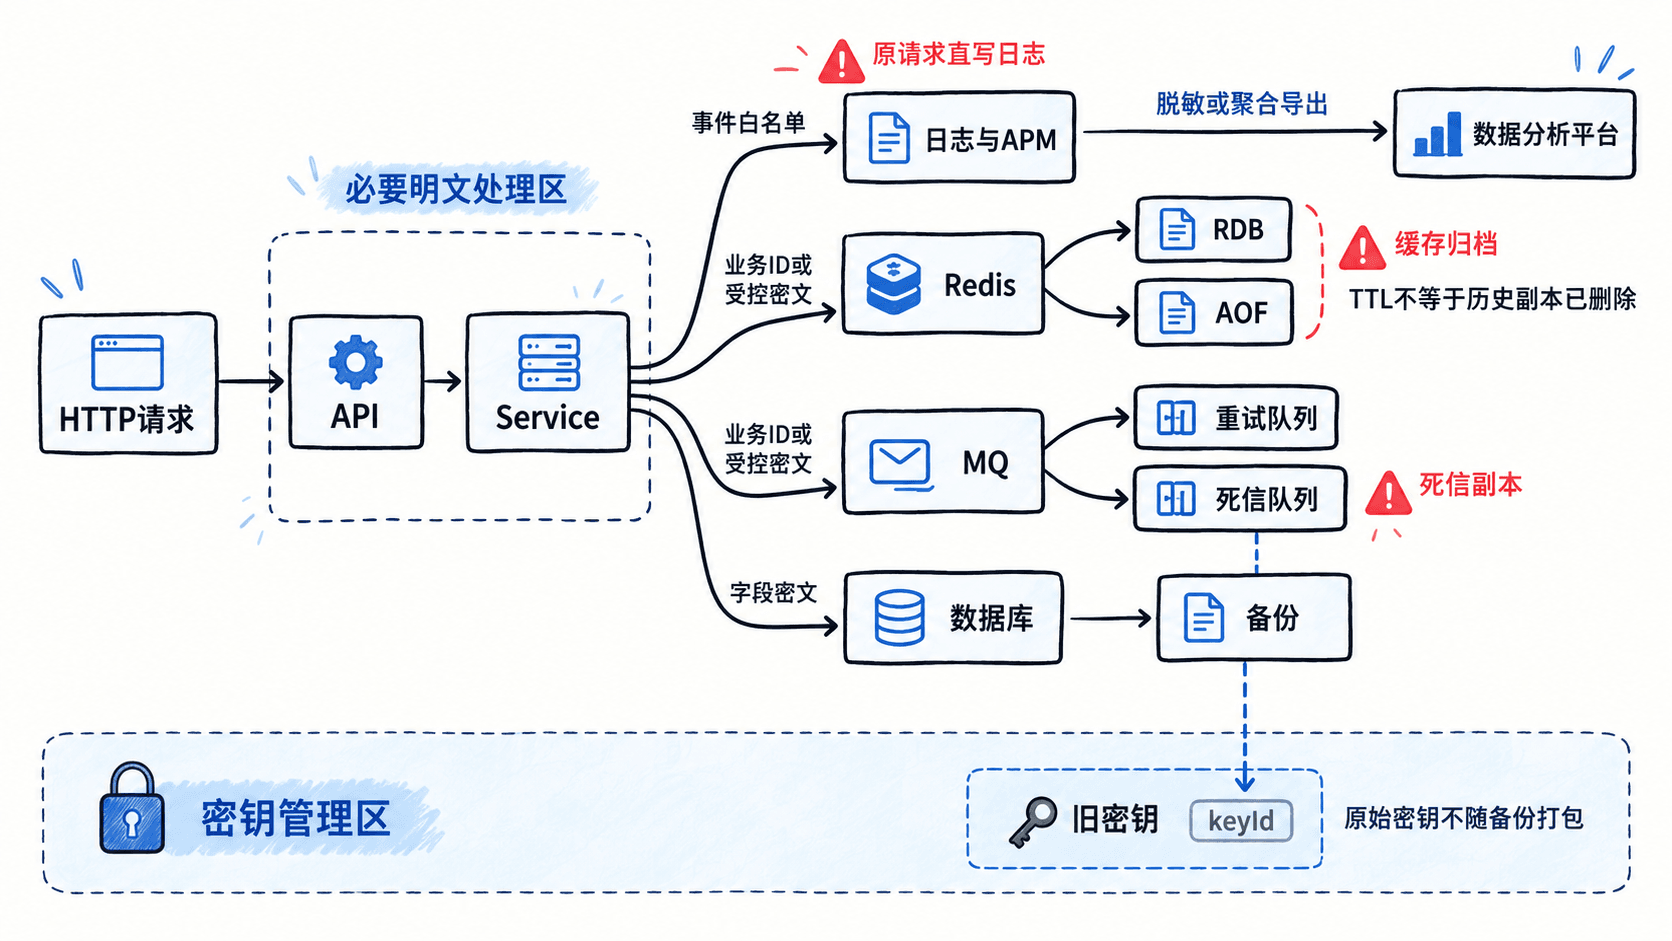
框架和插件启用相关采集后,可能把 HTTP 参数、SQL 参数、第三方响应、异常上下文送到 APM 或错误平台。安全审查不能只搜索 log.info,还要检查全局异常处理、HTTP/SQL 拦截器和采集插件。
例如,使用 Elastic APM Java Agent 时,在它已加载的 elasticapm.properties 中设置 capture_body=off 与 capture_headers=false,分别关闭 HTTP/消息正文及头字段采集。配置后要用成功和失败请求检查上报数据,其他 Agent 需核对各自设置。citeturn449117view3
失败事件保留错误类型、错误码和请求标识,不在异常消息中拼接原始请求。只在平台页面隐藏敏感值,不代表原始事件、索引和导出文件已经清除。citeturn287319view0
Redis 与 MQ 不是天然安全区
Redis 可能有持久化和备份:RDB 保存数据快照,AOF 记录写操作。因此,缓存设置了 TTL,不能据此认定历史快照中的值已被清除。citeturn287319view2
MQ 也会保留消息;配置了死信转发时,消息还可能进入另一队列。应分别检查正常队列、重试队列、死信队列及导出副本,不能只看一次消费是否成功。citeturn648706view3
为同一条客户请求制定落点规则。下表中的 300 秒、24 小时是练习参数,不是通用保留标准:
| 落点 | 允许保存的内容 | 保留与读取约束 |
|---|---|---|
| Redis | 优先业务 ID 或脱敏视图;必须还原时保存带 keyId 的认证密文 |
TTL 设为 300 秒;限制到指定业务服务,另查持久化副本 |
| MQ | 优先业务 ID 与事件类型;确需敏感值时发送认证密文 | 正常、重试和死信队列分别设定期限,练习均为 24 小时;只授权指定消费者 |
跨队列重试还要检查总滞留时间,避免每次重投都延长保留期。缓存键、消息头和分析平台导出也要检查,不要把手机号从值字段挪到这些位置。脱敏后的数据仍需限制读取与导出。
备份和旧密钥要一起考虑
三个月前的数据库备份可能仍依赖旧 keyId。如果旧密钥立即销毁,备份可能无法恢复;如果旧密钥永久保留,暴露周期又变长。所以备份策略、密钥保留策略、灾备恢复策略必须联动。citeturn449117view0turn449117view1
以备份保留 90 天为例,旧密钥停止用于新加密后,仍须覆盖最后一份依赖备份的保留期和约定恢复宽限期,并检查未迁移的在线密文及其他归档。不能简单从轮换日再等 90 天就销毁。citeturn449117view1
备份清单记录所需 keyId、加密格式和到期时间;原始密钥不与备份同包保存。备份本身也要加密,并将读取备份与调用解密的权限分开。旧密钥只保留必要解密权限,不再用于新数据加密;这不等于完全禁用密钥。citeturn449117view1turn449117view2
最小化明文存在范围
明文只在真正需要处理的最小时间和最小组件范围内存在。
把这一原则落实为数据最小化:缓存和消息不需要敏感字段就不复制,确需处理时才在获授权的业务组件内解密,日志不接收解密结果。citeturn449117view2
在隔离测试环境完成两项验收,不使用真实客户资料:
- 使用示例中的人工标记,分别触发成功、参数校验失败和下游超时。检查应用日志、APM 原始事件、Redis 与各类 MQ 队列;禁止明文的落点应命中 0 次,同时仍能通过请求标识关联结果。
- 用旧备份恢复测试副本。被批准的恢复身份应能解密必要字段,只有备份读取权限的身份不能取得明文。完成后清理恢复环境和导出文件,并验证到期副本不再可读。
验收记录至少写清每个副本的允许内容、读取角色、到期时间,以及旧密钥仍被哪些备份引用;历史日志索引与导出文件也应纳入清理范围。citeturn287319view0