
密码学与证书 / 系统课时
设计国际与国密双体系架构
设计国际与国密双体系架构
当系统同时服务国际密码体系和国密环境时,需要让业务使用同一组密码能力,再由受控策略决定具体套件。设计完成后,订单、客户、支付服务无需到处写 if (isGm),密钥、证书和协议升级也有各自边界。
学习目标
- 划清业务层、策略层和国际/国密密码套件的职责。
- 将 Key Provider、Certificate Provider 与算法实现解耦。
- 用
suiteId固定协议契约,并验证拒绝错误路由的行为。
建立统一 Crypto Service
业务层只调用 encrypt、decrypt、sign、verify、digest 等能力,传入业务上下文、待处理数据和 keyId,而不拼接 Provider 名称与算法字符串。Crypto Service 统一处理策略查询、输入校验、审计和错误映射,再调用独立的 Intl Suite 或 GM Suite。
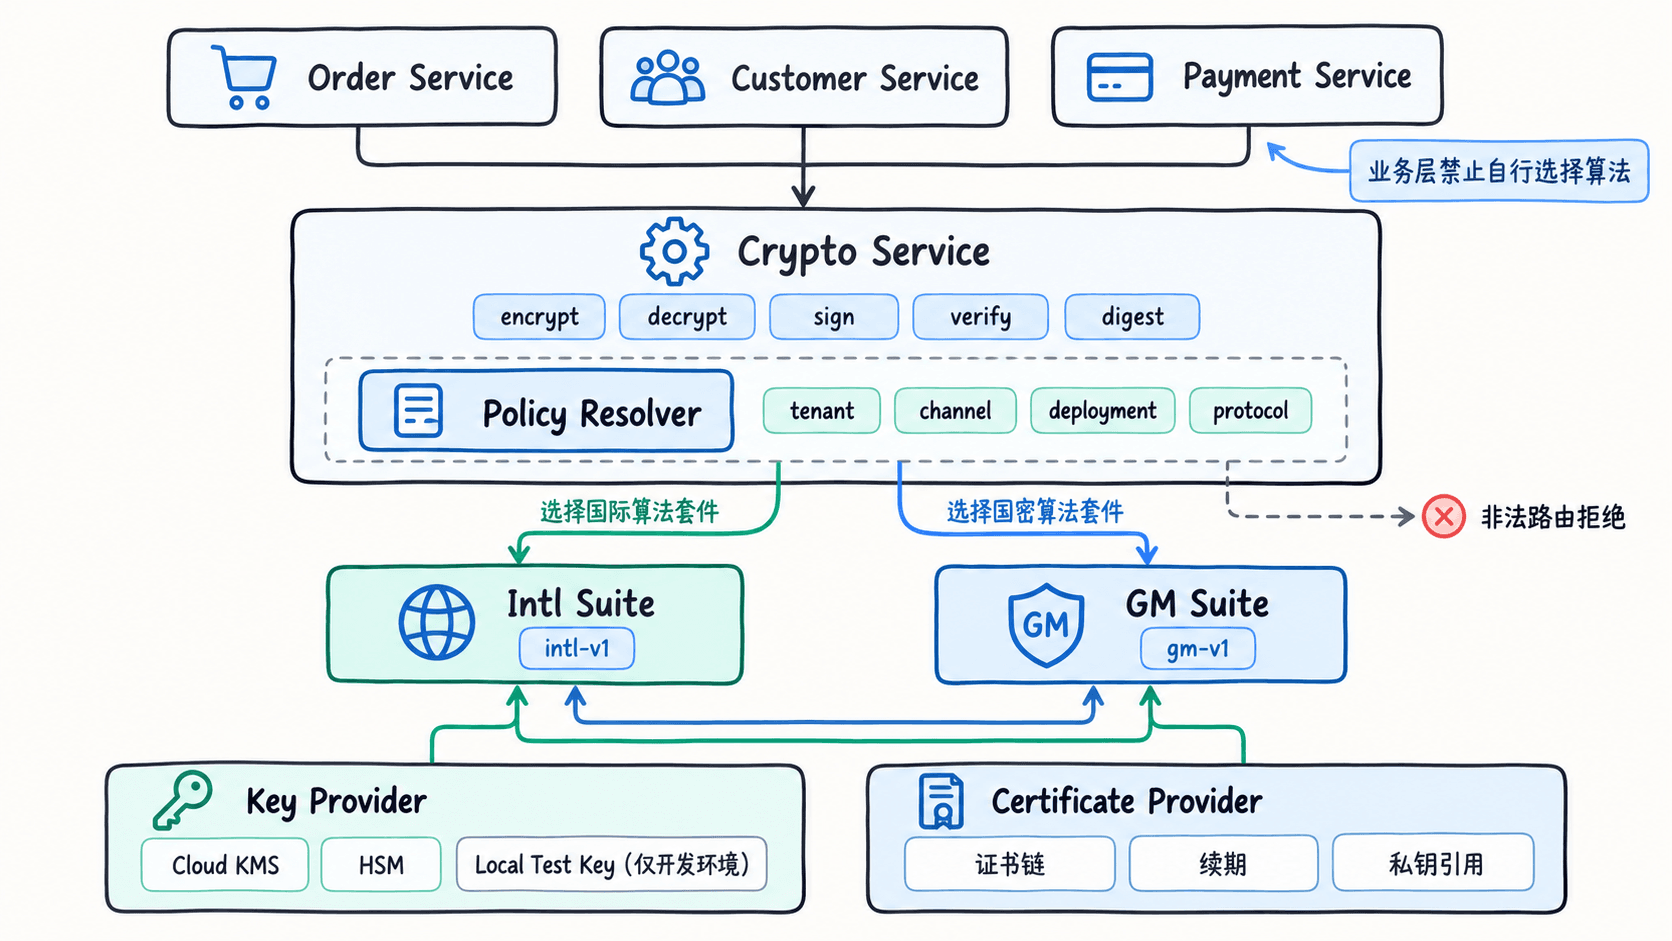
不同能力要校验密钥用途:签名密钥不可当作数据加密密钥,国密 SM2 签名还需固定用户标识、摘要和签名编码约定。底层实现差异由套件封装,不泄漏到订单或支付服务中。
策略层决定用哪套
策略可以按 tenant、channel、deployment、protocol 四个维度匹配。例如普通支付通道使用 intl-v1,国密部署的支付通道使用 gm-v1。服务端策略才是路由依据;请求携带的 suiteId 只能用于一致性检查,不能让调用方任意切换套件。
下面是 Java 17 可运行的路由示例,只验证策略与版本匹配,不模拟真实加密。将代码保存为 DualCryptoRoutingDemo.java,执行 javac DualCryptoRoutingDemo.java 后运行 java DualCryptoRoutingDemo。
import java.util.Map;

public class DualCryptoRoutingDemo {
    record Route(String tenant, String channel, String deployment, String protocol) {}
    record Suite(String id, String signature, String cipher) {}

    // 生产环境应从经审批的配置中心加载策略。
    static final Map<Route, String> POLICY = Map.of(
        new Route("shop-a", "global-pay", "public-prod", "pay-v1"), "intl-v1",
        new Route("shop-a", "cn-pay", "gm-prod", "pay-v1"), "gm-v1"
    );
    static final Map<String, Suite> SUITES = Map.of(
        "intl-v1", new Suite("intl-v1", "RSA-PSS/SHA-256", "AES-256-GCM"),
        "gm-v1", new Suite("gm-v1", "SM2/SM3", "SM4-GCM")
    );

    static Suite resolve(Route route, String declaredSuiteId) {
        String selected = POLICY.get(route);
        // 未配置的路由直接拒绝,不能默认回退国际套件。
        if (selected == null) {
            throw new IllegalArgumentException("route not allowed");
        }
        // 外部版本仅用于校验,不参与策略选择。
        if (!selected.equals(declaredSuiteId)) {
            throw new IllegalArgumentException("suite mismatch");
        }
        return SUITES.get(selected);
    }

    public static void main(String[] args) {
        Route intl = new Route("shop-a", "global-pay", "public-prod", "pay-v1");
        Route gm = new Route("shop-a", "cn-pay", "gm-prod", "pay-v1");
        System.out.println(resolve(intl, "intl-v1").id());
        System.out.println(resolve(gm, "gm-v1").id());
        try {
            resolve(gm, "intl-v1");
        } catch (IllegalArgumentException e) {
            System.out.println("rejected: " + e.getMessage());
        }
    }
}
预期输出:
intl-v1
gm-v1
rejected: suite mismatch
路由表应以明确的规则和优先级发布。若策略未命中、版本不一致或目标 Provider 不可用,就返回可定位的错误,而不是悄悄切换至另一套算法。
Key Provider 也应独立
密码套件与密钥来源是两个维度。Key Provider 根据 keyId 和密钥用途定位 Cloud KMS、HSM 或开发环境测试密钥;各套件通过统一的密钥引用接口获取授权操作,不应把不可导出的私钥交给业务进程。
生产策略应拒绝 Local Test Key,并校验租户、密钥用途、算法族和调用身份。例如 gm-v1 的签名请求引用 RSA 签名密钥时,应在实际签名前失败,而不是尝试自动转换密钥。轮换密钥只变更受控的 keyId,不必偷偷改变套件语义。
Certificate Provider
使用证书身份认证时,Certificate Provider 集中处理证书加载、证书链验证、有效期、用途、更新及私钥引用。国际与国密信任根应按部署策略管理,不能因为文件扩展名相同就共用信任策略,也不要把 .p12 密码散落在业务配置中。
验签成功只代表签名与给定公钥匹配;涉及证书身份时,还需验证信任链、预期主体、用途及有效期,并按协议要求处理吊销状态。证书已过期或链不可信时,即使数学验签通过,业务也应拒绝。
用 suiteId 表达协议版本
suiteId 是应用层密文或签名格式的协议标识。可以将 intl-v1 固定为 RSA-PSS/SHA-256 签名与 AES-256-GCM 加密,将 gm-v1 固定为 SM2/SM3 签名与 SM4-GCM 加密,同时明确 SM2 用户标识、签名编码、Nonce 与认证标签格式。SM4-GCM 等具体组合必须先确认双方协议及 Provider 均支持。
密文记录可包含 suiteId、keyId、nonce、ciphertext、tag;将版本和密钥标识纳入 AEAD 的 AAD,签名场景则将版本元数据纳入被签名字节,避免元数据被替换导致降级或错路由。发布 v2 应新增套件标识,历史数据继续按原版本读取,不能修改 v1 的算法或编码含义。
验证路由与失败边界
按以下检查项验收,不必先接入全部生产密码设备:
- 运行示例,确认两个已配置通道分别解析为
intl-v1和gm-v1;国密路由声明intl-v1时返回suite mismatch。 - 将路由的
channel改成未知值,确认返回route not allowed,而非自动落入默认套件。 - 在集成环境模拟 KMS 拒绝授权、证书过期与生产部署请求使用测试密钥,确认各自失败且不会回退其他套件。
审计记录策略版本、路由维度、suiteId、keyId 与错误码即可,不记录私钥、明文和敏感密钥材料。以上检查通过后,业务调用保持不变,算法、密钥来源和证书生命周期可分别演进。