
密码学与证书 / 系统课时
理解 KMS 与 HSM 的安全边界
理解 KMS 与 HSM 的安全边界
把密钥从 application.yml 移到 KMS,并不等于所有安全问题都解决了。本课以支付签名私钥为例,区分 KMS 的权限管理与 HSM 的硬件隔离,说明应用失陷后仍可能发生什么,以及如何验证密钥没有越过预期边界。
学习目标
- 说清 KMS 与 HSM 分别保护什么,以及两者如何协作。
- 根据业务身份限制密钥用途,识别调用权限带来的剩余风险。
- 使用正常调用、越权测试和审计记录验证隔离效果。
KMS 管理的是密钥使用权
托管 KMS 通常提供密钥创建与保存、权限控制、加解密或密钥封装、版本与轮换、调用审计等能力。应用使用受控身份访问指定密钥,而不必将长期主密钥写进配置文件。
例如,数据服务可以仅获准对指定密钥执行 Decrypt,支付服务则只获准执行 Sign;修改密钥策略、停用密钥和计划删除密钥应属于独立管理角色。授权需同时约束调用身份、密钥标识和允许的操作,而不是对所有密钥授予通配权限。
KMS 是密钥管理与密码操作服务,不等同于一台 HSM。部分托管 KMS 的某些密钥类型由 HSM 保护,但密钥能否导出、如何备份及由谁管理,必须以服务和具体密钥类型的保证为准。
HSM 隔离的是私钥材料
HSM(Hardware Security Module,硬件安全模块)可在受控硬件边界内生成和使用高价值私钥。签名时,应用提交待签名数据或摘要,模块在内部使用私钥完成运算,只返回签名结果;应用进程不需要获得私钥字节。
这种隔离降低了私钥被应用内存读取或配置泄露的风险,却不阻止已获授权的账号滥用签名接口。私钥不可导出与任何人都不能调用它签名是两条不同的安全属性。
以支付签名建立调用边界
假设支付服务使用由 HSM 保护、不可导出的签名私钥,并通过 KMS 调用签名能力。一次合法支付按以下顺序处理:
- 业务层验证订单状态、收款方、金额和操作人权限,例如只允许对已批准的 100 元订单发起签名。
- 服务将订单号、金额、币种、收款方等字段按约定规则规范化,使用自己的身份请求指定
keyId的Sign操作。 - KMS 校验调用身份和密钥策略;符合策略时由后端密码模块完成签名,向服务返回签名字节,不返回私钥。
- 下游持对应公钥验证签名,并核对签名内容与实际支付指令一致。仅验证签名有效,不能代替业务授权。
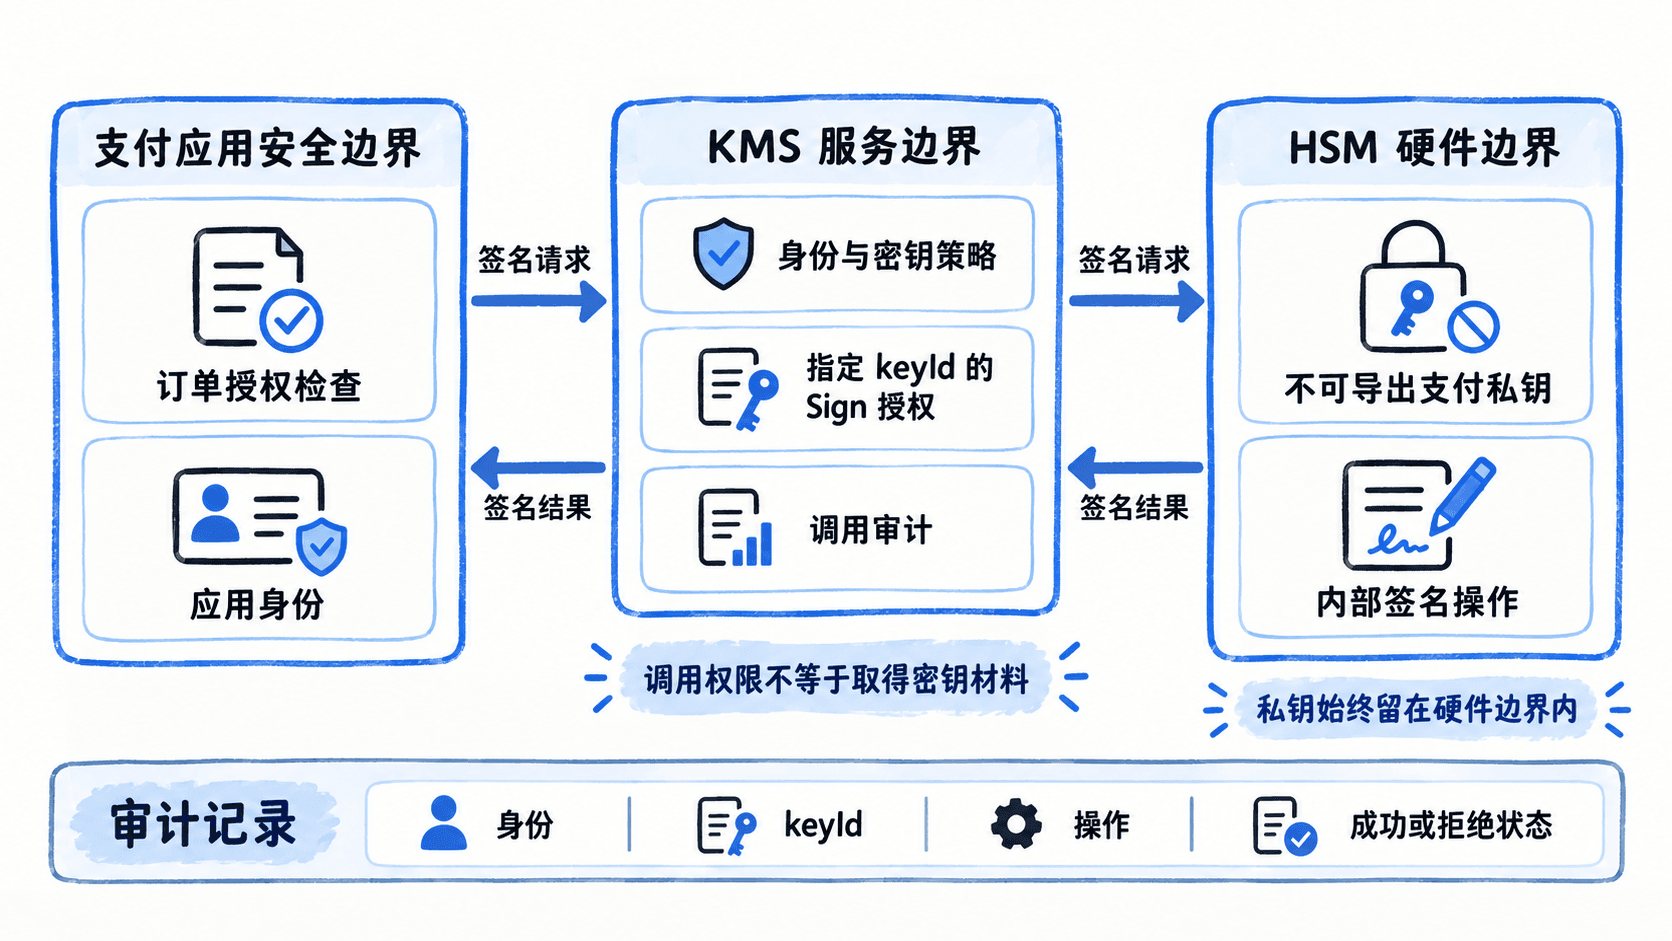
图中的 HSM 签名路径以所选 KMS 确实提供硬件保护的密钥为前提;若产品采用其他密钥托管模式,不能直接套用“私钥始终在 HSM 内”的结论。
KMS 也不能替应用完成授权
如果攻击者完全控制拥有 Decrypt 权限的应用,仍可能以其身份请求解密;控制了拥有 Sign 权限的应用,也可能要求签署恶意支付指令。KMS 只知道调用是否符合密钥策略,不一定知道订单是否经过审批。
因此,除了密钥最小权限,还需要独立的业务授权、签名请求校验、调用速率限制、异常告警、网络访问限制、主机防护与身份凭据保护。审计应关联调用身份、keyId、操作、结果及业务请求标识,避免把明文、口令或私钥写入日志。
CA 私钥、支付签名私钥、代码签名私钥和主密钥通常更值得采用不可导出设计、HSM 或专用签名服务。普通短生命周期会话密钥不一定需要逐个进入 HSM;采用信封加密时,数据密钥仍可能短暂进入应用内存,必须另行管理其明文暴露风险。
怎样验证安全边界
围绕同一把测试签名密钥完成验收:
- 用获准的支付服务身份调用
Sign,确认得到的签名能通过对应公钥验证;修改订单金额后验签应失败。 - 用未授权身份请求同一密钥的
Sign,确认被拒绝;用仅有签名权限的身份尝试停用或修改密钥策略,也应被拒绝。 - 检查选定密钥类型的不可导出保证,并核对审计中是否有操作、身份、密钥标识、成功或拒绝结果;不要依赖不存在的“读取私钥”接口做测试。
- 模拟超过业务基线的签名频率,例如一分钟内请求 100 次,确认限流或告警按预设阈值生效;阈值应根据真实峰值调整。
验收标准是合法调用可用、越权操作被拒绝、私钥不出约定边界、敏感操作可追溯。即使这些测试通过,应用业务授权和运行环境仍必须单独防护。