
密码学与证书 / 系统课时
设计 Envelope Encryption
设计 Envelope Encryption
信封加密需要同时满足三个要求:业务数据能安全加解密、主密钥不直接参与每次数据加密、密钥轮换后仍能读取历史密文。本课设计 DEK 与 KEK 两层密钥结构,确定持久化字段,并用 Java 完成一次加密、封装、解包和解密验证。
学习目标
- 理解 DEK 与 KEK 的职责,以及 KMS 的安全边界。
- 使用 AES-GCM 和 AES Key Wrap 完成信封加密闭环。
- 设计密文元数据、密钥轮换方案与合理的 DEK 粒度。
为什么要分两层
信封加密的核心非常简单:KEK 保护 DEK,DEK 保护数据。
DEK 是 Data Encryption Key,真正加密业务数据;KEK 是 Key Encryption Key,负责保护 DEK。
如果一把主密钥直接处理所有业务数据,它的使用频率和暴露面都很大。采用信封加密后,应用处理大量数据时主要使用 DEK,高价值主密钥保持在 KMS 或 HSM 的更严格安全边界里。
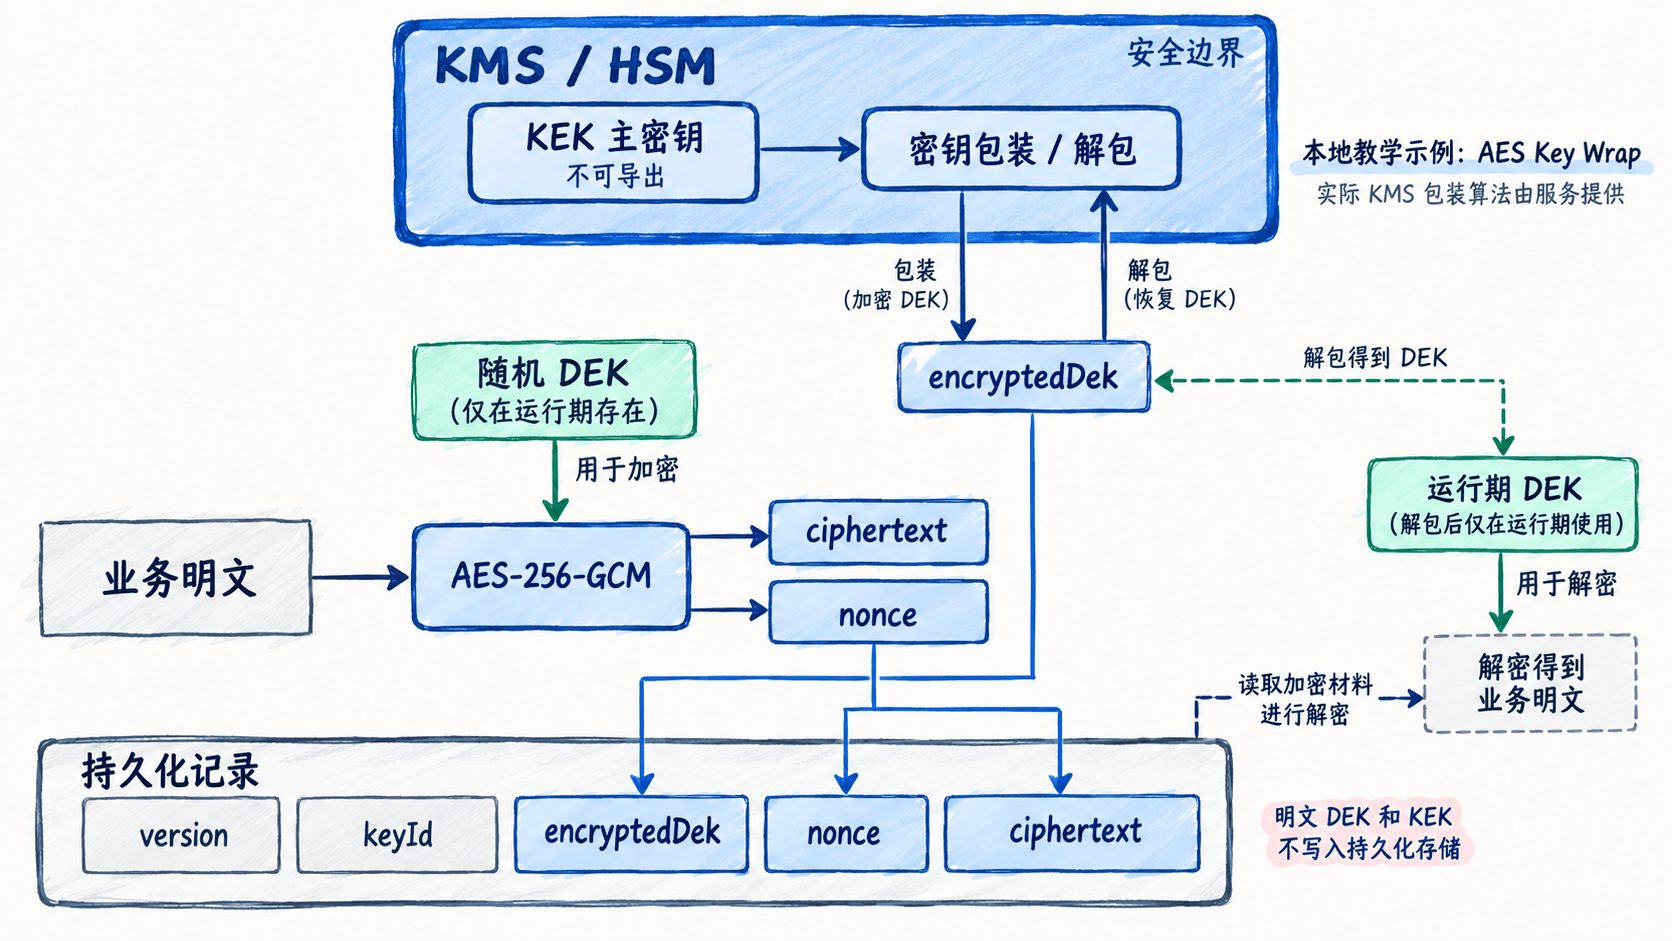
生产环境通常由 KMS 提供数据密钥生成、包装或解包能力。KEK 不离开 KMS;明文 DEK 只在授权加解密期间短暂存在于应用内存中。
最终保存什么
以 AES-GCM 加密业务数据、AES Key Wrap 封装 DEK 为例,可以保存以下结构:
{
  "version": 1,
  "keyId": "kms-key-01",
  "encryptedDek": "...",
  "nonce": "...",
  "ciphertext": "..."
}
各字段的职责如下:
version:密文封装格式版本,方便后续升级算法或数据结构。keyId:标识能够解包该 DEK 的 KEK,供解密和轮换时定位密钥。encryptedDek:被 KEK 包装后的 DEK,绝不是明文 DEK。nonce:AES-GCM 数据加密使用的随机数,推荐 12 字节。ciphertext:业务密文,包含 AES-GCM 的认证标签,本例使用 16 字节标签。
二进制字段可以通过 Base64 编码后写入 JSON。nonce 不要求保密,但同一 DEK 下绝不能重复使用相同的 AES-GCM nonce,否则可能破坏加密安全性。
如果 DEK 的包装方案也需要 IV 或 nonce,应额外保存独立的 wrapNonce,不能与业务数据加密使用的 nonce 混用。本例使用 AES Key Wrap,不需要额外保存包装 nonce。
DEK 必须随机生成
不要用手机号、订单号、固定字符串充当 DEK。DEK 应由密码学安全随机数生成器产生,常见选择是 256 位 AES 密钥。
下面的示例使用 JDK 17+ 标准加密 API。为保证代码可独立运行,使用本地生成的 KEK 模拟 KMS 包装操作;真实系统应将相关包装与解包步骤替换为 KMS API,不能把生产 KEK 导出到应用进程。
将代码保存为 EnvelopeDemo.java,使用 javac EnvelopeDemo.java 编译,再运行 java EnvelopeDemo。
import java.nio.charset.StandardCharsets;
import java.security.SecureRandom;
import java.util.Base64;
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.GCMParameterSpec;

public class EnvelopeDemo {
    public static void main(String[] args) throws Exception {
        KeyGenerator g = KeyGenerator.getInstance("AES");
        g.init(256);
        SecretKey kek = g.generateKey(); // 仅演示:生产 KEK 应由 KMS 持有
        SecretKey dek = g.generateKey(); // 每份数据生成随机 DEK
        int version = 1;
        String keyId = "kms-key-01";

        // 用 KEK 包装 DEK,准备持久化 encryptedDek
        Cipher wrap = Cipher.getInstance("AESWrap");
        wrap.init(Cipher.WRAP_MODE, kek);
        String encryptedDek = Base64.getEncoder()
                .encodeToString(wrap.wrap(dek));

        byte[] nonce = new byte[12];
        new SecureRandom().nextBytes(nonce);
        Cipher enc = Cipher.getInstance("AES/GCM/NoPadding");
        enc.init(Cipher.ENCRYPT_MODE, dek,
                new GCMParameterSpec(128, nonce));
        byte[] aad = "tenantA:order42"
                .getBytes(StandardCharsets.UTF_8);
        enc.updateAAD(aad); // 将租户和记录标识绑定到密文
        String ciphertext = Base64.getEncoder().encodeToString(
                enc.doFinal("订单42:已支付"
                        .getBytes(StandardCharsets.UTF_8)));
        String storedNonce = Base64.getEncoder()
                .encodeToString(nonce);

        // 模拟读回存储字段;生产环境按 keyId 调用 KMS 解包
        Cipher unwrap = Cipher.getInstance("AESWrap");
        unwrap.init(Cipher.UNWRAP_MODE, kek);
        SecretKey restoredDek = (SecretKey) unwrap.unwrap(
                Base64.getDecoder().decode(encryptedDek),
                "AES", Cipher.SECRET_KEY);

        Cipher dec = Cipher.getInstance("AES/GCM/NoPadding");
        dec.init(Cipher.DECRYPT_MODE, restoredDek,
                new GCMParameterSpec(128,
                        Base64.getDecoder().decode(storedNonce)));
        dec.updateAAD(aad);
        String result = new String(dec.doFinal(
                Base64.getDecoder().decode(ciphertext)),
                StandardCharsets.UTF_8);

        System.out.println("version=" + version + ", keyId=" + keyId);
        System.out.println("解密结果=" + result);
    }
}
预期输出:
version=1, keyId=kms-key-01
解密结果=订单42:已支付
示例中的 encryptedDek、storedNonce 和 ciphertext 已转换为可存储字符串,实际项目还应与 version、keyId 一起持久化;kek 和明文 dek 不得持久化。
这里还使用了 AAD(附加认证数据),将租户与记录身份绑定到 AES-GCM 密文。把解密端的 AAD 改为 tenantB:order42 再执行,预期在 doFinal 时抛出 AEADBadTagException;恢复原值后才能正常解密。真实业务应从可信上下文获取 AAD,防止密文跨租户或跨记录移用。
为什么要保存 keyId
未来一定可能轮换密钥。例如系统从 kms-key-01 切换到 kms-key-02,历史密文需要知道自己依赖哪一把 KEK,否则无法正确解包 DEK。
如果只轮换 KEK 而不更换 DEK,可以采用重新包装流程:
- 读取记录中的
keyId和encryptedDek,确定原 KEK。 - 通过 KMS 解包原 DEK;如果 KMS 支持 ReEncrypt,优先在 KMS 安全边界内直接转封装。
- 使用新 KEK 包装同一 DEK,原子更新
keyId和encryptedDek。 - 验证新 KEK 能正确解包,并确认历史数据仍能解密,再逐步停用旧 KEK。
在这个过程中,业务 ciphertext 和数据加密使用的 nonce 可以保持不变,因为 DEK 本身没有变化。如果要轮换 DEK,则必须重新加密对应业务数据,并生成新的 nonce。
DEK 粒度没有唯一答案
DEK 可以按不同的数据边界分配:
- 每个文件一个:文件之间独立,适合对象存储、文档加密。
- 每批数据一个:减少包装和管理开销,但一把 DEK 的影响范围较大。
- 每个租户一个:方便租户级隔离和管理,但租户内数据共享泄露风险。
- 每条高价值记录一个:隔离粒度更细,适合特别敏感的数据。
例如,1000 份文件共用一把 DEK,如果该 DEK 泄露,最多可能影响全部 1000 份文件;改成每个文件独立生成 DEK 后,单把 DEK 泄露通常只影响对应文件,但包装、解包和元数据管理成本也会增加。
粒度越细,单把 DEK 泄露的影响范围通常越小,但管理成本越高。实际选择时需要结合数据敏感度、文件或记录数量、KMS 调用成本、读取频率以及租户隔离要求。
对独立文件和高价值记录,可以优先考虑每份数据一把随机 DEK;批量场景则应明确单把 DEK 的最大覆盖范围。无论选择哪种粒度,都要将 version、keyId、encryptedDek、nonce 和 ciphertext 作为一组完整记录进行备份、迁移和恢复验证,避免密文仍在却丢失了解密所需的密钥引用。