
密码学与证书 / 系统课时
使用 Signature 完成签名验签
使用 Signature 完成签名验签
本节使用 Java Signature 完成数字签名与验签,重点解决消息一致性、算法参数和签名编码不匹配导致的验证失败问题。
学习目标
- 理解
Signature签名与验签的标准流程 - 掌握消息规范化和签名格式校验方法
- 能定位 ECDSA、RSA-PSS 验签失败的常见原因
基本签名流程
Java 的 Signature API 专门负责数字签名和验签,不应使用 Cipher 模拟“私钥加密”。签名过程使用私钥生成证明,验签过程使用公钥验证证明。
一个最小流程包含四步:
- 使用固定规则生成待签名字节。
- 使用私钥初始化
Signature并调用sign()。 - 将原始消息和签名发送给验证方。
- 验证方使用同算法、公钥调用
verify()。
下面示例生成密钥后完成一次 ECDSA 签名和验签,实际项目中私钥和公钥通常来自密钥管理系统或证书。
java
import java.nio.charset.StandardCharsets;
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import java.security.Signature;
import java.util.Base64;

public class SignatureDemo {
    public static void main(String[] args) throws Exception {
        KeyPairGenerator generator = KeyPairGenerator.getInstance("EC");
        generator.initialize(256);
        KeyPair keyPair = generator.generateKeyPair();

        byte[] message = "orderId=1001&amount=99".getBytes(StandardCharsets.UTF_8);

        Signature signer = Signature.getInstance("SHA256withECDSA");
        signer.initSign(keyPair.getPrivate());
        signer.update(message);
        byte[] signature = signer.sign();

        Signature verifier = Signature.getInstance("SHA256withECDSA");
        verifier.initVerify(keyPair.getPublic());
        verifier.update(message);
        boolean ok = verifier.verify(signature);

        System.out.println(ok);
        System.out.println(Base64.getEncoder().encodeToString(signature).length() > 0);
    }
}
预期输出
text
true
true
消息规范化决定验签结果
签名保护的是字节序列,而不是开发者看到的业务对象。双方的 message 只要有一个字节不同,验签就会失败。
不要直接签 Map.toString():
java
signer.update(params.toString().getBytes());原因是 Map 遍历顺序、空格和字段格式都可能变化。稳定做法是先定义规范化规则:
text
业务对象
  ↓
canonicalize
  ↓
UTF-8 bytes
  ↓
Signature
例如支付请求可以规定字段排序、字符编码和空值处理方式,再对最终 UTF-8 字节签名。
ECDSA 签名格式差异
Java 中常见的 ECDSA 签名结果是 DER 编码,内部包含两个整数 r 和 s。部分外部系统要求固定长度的 r || s 拼接格式,两者不能直接互换。
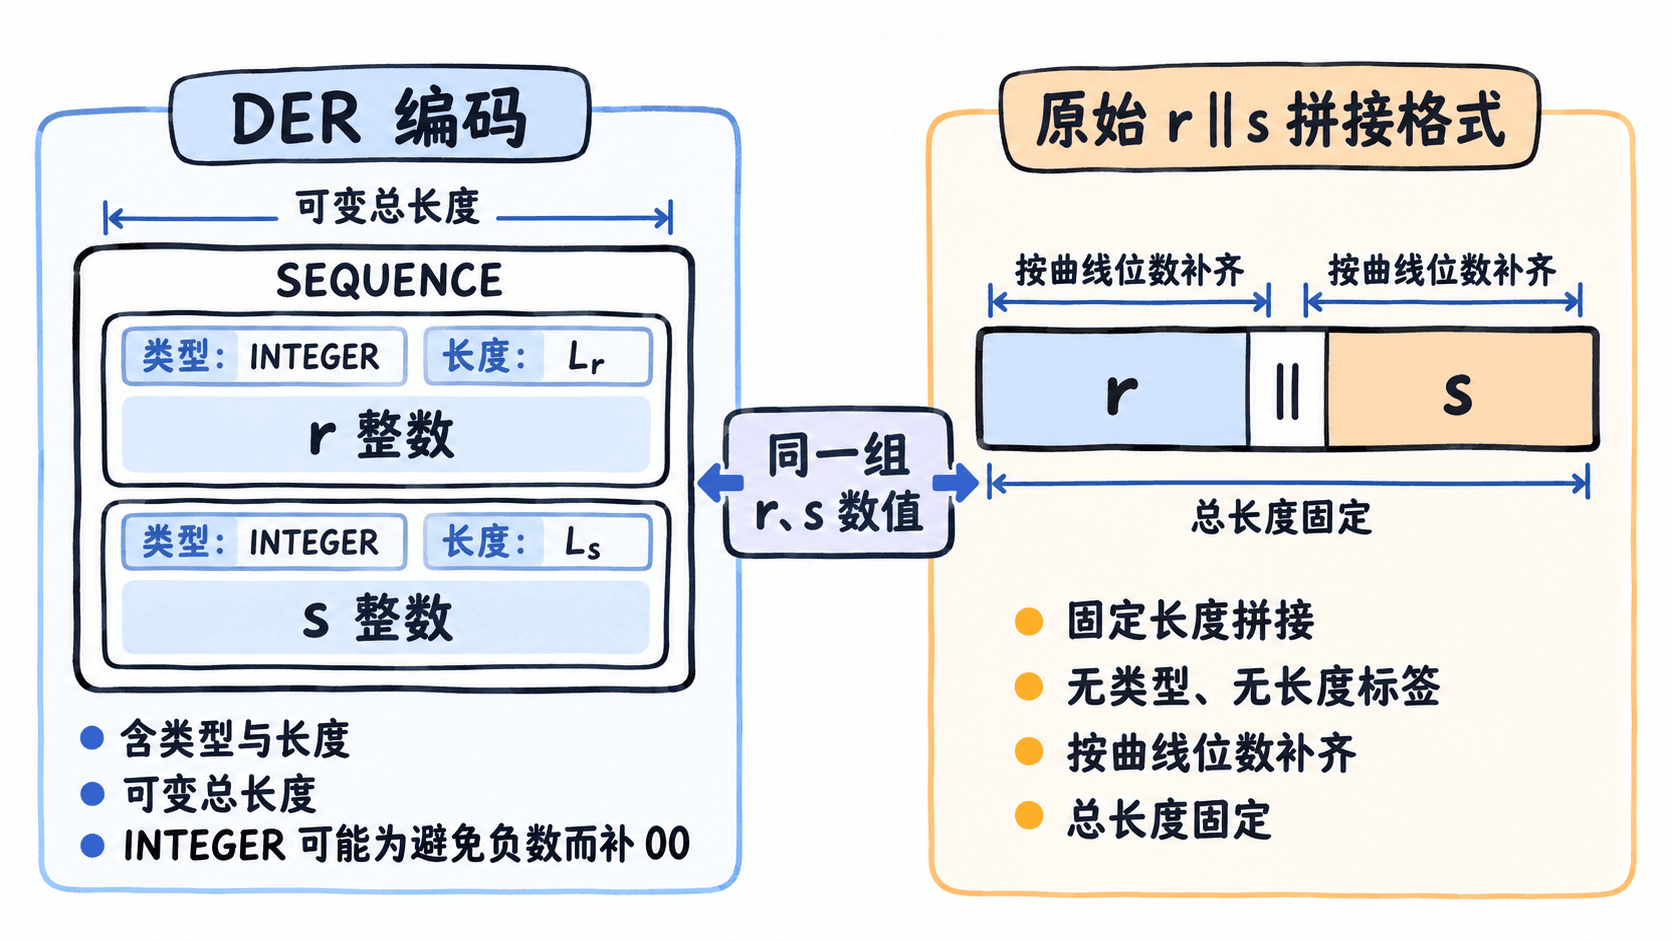
排查跨系统验签失败时,应先确认双方约定的是 DER 还是原始拼接格式,再检查长度转换逻辑。
RSA-PSS 参数需要一致
RSA-PSS 不仅由密钥类型决定,双方还必须约定摘要算法、MGF 参数和 Salt 长度。例如一方使用 SHA-256、32 字节 Salt,另一方使用默认参数,也可能导致验签失败。
验签失败排查方法
推荐记录以下非敏感信息:
text
algorithm
keyId
message SHA-256
signature Base64
不要记录私钥或未保护的密钥材料。
定位顺序建议如下:
- 比较双方
message哈希,确认规范化结果一致。 - 确认公钥对应正确的私钥。
- 检查签名算法名称和参数是否完全一致。
- 检查 ECDSA 编码格式或 RSA-PSS 参数约定。
Signature API 本身只负责签名计算,真正影响互操作性的通常是消息格式、算法参数和密钥编码约定。
按自己的节奏,确认真正理解。