
密码学与证书 / 系统课时
设计国际与国密双栈兼容
设计国际与国密双栈兼容
本节解决存量系统如何在不一次性替换全部密码基础设施的情况下,同时支持国际密码体系与国密体系,并通过边界治理完成渐进迁移。
学习目标
- 理解双栈兼容为什么应该集中在系统边界处理
- 掌握网关、证书、密码套件和监控的迁移职责划分
- 能设计一个可灰度推进的国际与国密兼容方案
把切换能力收口到边界
双栈方案的目标不是让每个业务服务都理解多套密码协议,而是将协议差异集中在入口层处理。例如网关根据域名、端口、客户端能力或部署环境选择对应 TLS 能力,后端业务继续使用统一接口。
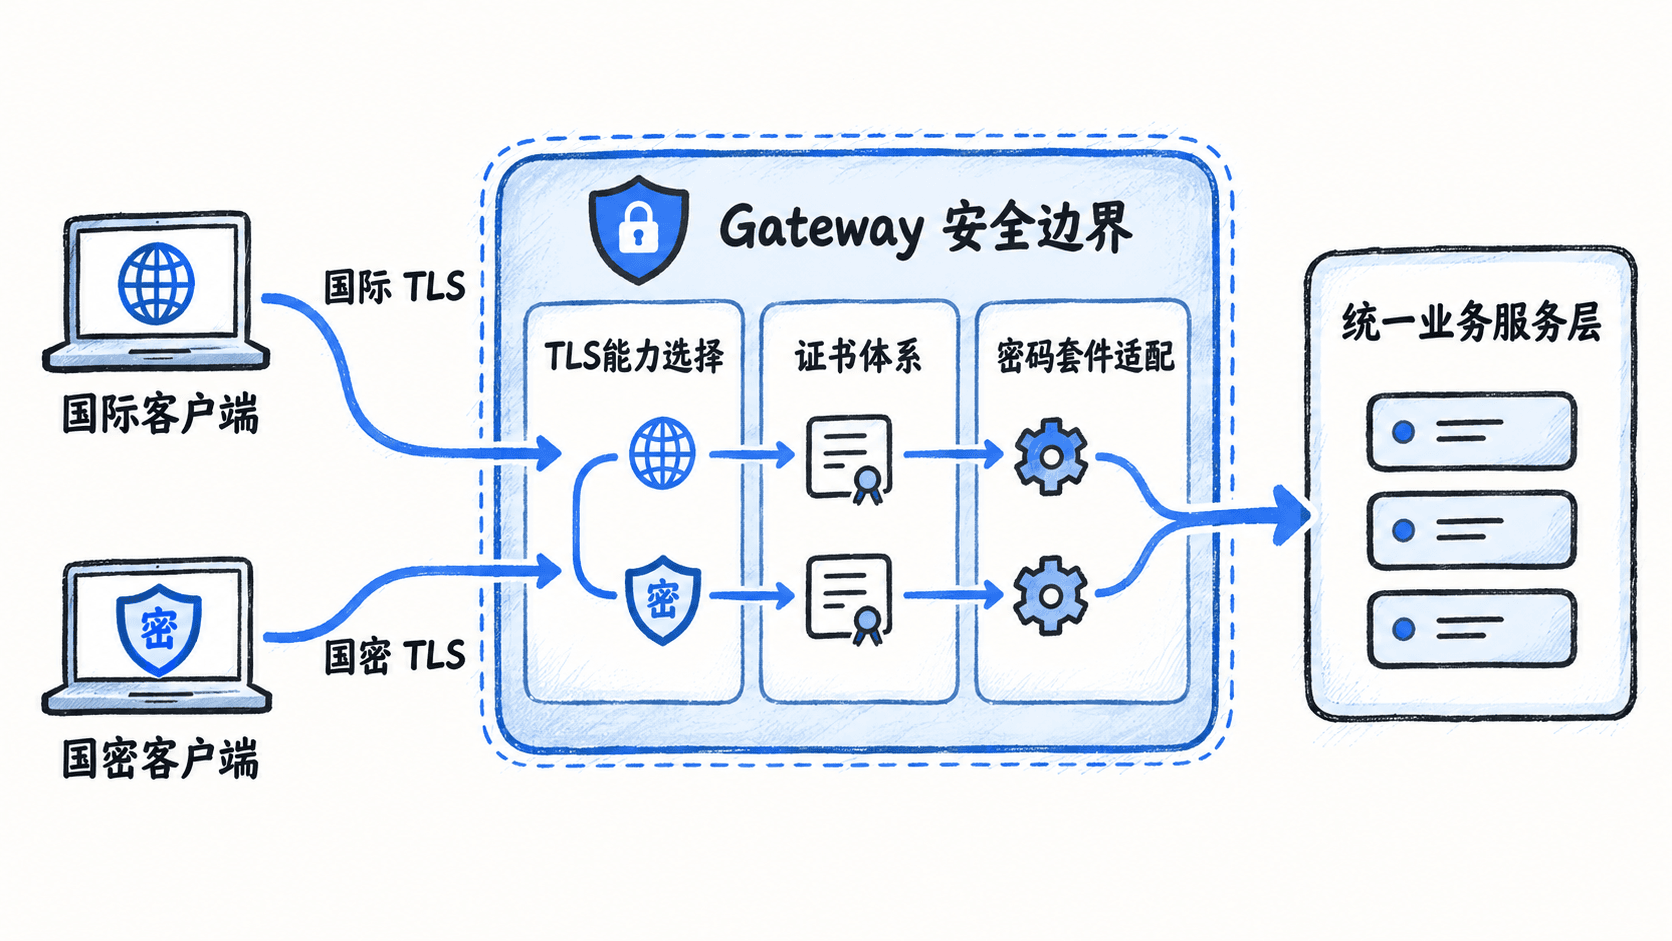
例如:
text
国际客户端 ─┐
            ├─> Gateway ─> 业务服务
国密客户端 ─┘
这种设计可以避免业务服务同时维护普通 TLS 与国密 TLS 两套实现。
为什么不要让每个服务自行判断
如果几十个服务都分别管理密码能力,会重复维护证书、Provider、配置文件、密钥设备接入和监控规则。任何一个服务升级,都可能引入不同的兼容问题。
更合理的职责划分是:
- 网关负责协议协商、证书选择和密码套件适配
- 业务服务关注业务认证和数据处理
- 运维系统统一收集握手、证书和密钥设备状态
设计渐进迁移流程
生产环境通常采用分阶段切换,而不是直接关闭旧体系。
- 保持现有国际密码体系稳定运行。
- 在入口增加国密 TLS 能力,并完成独立验证。
- 选择部分客户端或业务流量进行灰度。
- 观察握手成功率、业务错误和性能指标。
- 根据结果扩大覆盖范围。
- 按合规要求决定旧体系是否退役。
迁移期间需要明确回退路径,例如保留旧证书和旧连接入口,避免单次配置错误导致大面积不可用。
双轨管理证书与监控
国际证书和国密证书可能具有不同的签发机构、有效期、密钥存储设备和续期流程。完成 TLS 握手改造后,还需要建立独立的生命周期管理。
至少持续观察以下指标:
- TLS handshake failure
- certificate error
- cipher suite mismatch
- client version
- provider error
- connection latency
如果所有握手异常最终只表现为 HTTP 502,服务团队无法判断问题来自证书、协议协商还是后端服务。
一个最小验收清单
上线双栈入口后,可以按以下结果验证:
- 国际客户端可以完成标准 TLS 握手并访问业务。
- 国密客户端可以完成对应 TLS 握手并访问业务。
- 两类连接均能记录独立监控指标。
- 证书到期前存在续期提醒。
- 发生兼容失败时可以定位到客户端、证书或密码套件层。
双栈兼容最终是边界治理问题。将协议终止、证书管理、密码能力适配和监控集中在明确层级,再通过灰度方式迁移,可以降低一次性替换带来的生产风险。
按自己的节奏,确认真正理解。