
密码学与证书 / 系统课时
理解密码哈希而不是密码加密
理解密码哈希而不是密码加密
保存登录密码时,服务器只需要验证用户输入是否正确,不应有还原明文的能力。把密码当作普通敏感字段用 AES 加密,会引入可解密密钥;只存 SHA-256 又容易遭受高速猜测。这里用带独立 Salt 的专用密码哈希完成存储与验证。
学习目标
- 区分可逆加密与单向密码哈希的使用边界。
- 解释快速摘要、独立 Salt 和计算成本的安全作用。
- 运行注册与登录示例,检验正确密码、错误密码和随机 Salt 的结果。
可逆加密适用于需要恢复的数据
手机号等业务数据可能需要按权限恢复明文,适合使用带妥善密钥管理的加密。登录密码不同:注册之后,服务器只需判定用户提交的密码是否匹配。
如果数据库保存 AES 加密后的密码,服务端就必须持有解密密钥。一旦数据库和密钥同时泄漏,攻击者便可批量还原密码。密码哈希则只保存用于验证的派生结果,用户忘记密码时通过核验身份后重置,而不是找回原密码。
快速摘要与 Salt 的边界
SHA-256 的计算速度很快,适合文件完整性校验,却也让攻击者能高速尝试密码字典。给 SHA-256 加 Salt 仍不能解决计算太快的问题。专用密码哈希通过可调计算成本抬高离线猜测代价;Argon2id 还要求消耗一定内存,通常是新系统的优先选择,bcrypt 和 PBKDF2 也是常见方案。
每条密码记录都应使用加密安全随机源生成独立 Salt,例如 16 字节。即使两个用户密码相同,也会产生不同的哈希。Salt 可以与哈希一起公开保存,它用于阻断预计算结果和跨账户复用,不是秘密密钥,也不能让弱密码免于被猜中。
不要自己拼接用户名、多轮 SHA-256 和固定 secret 来设计“专属算法”;应使用成熟库实现的标准密码哈希格式。
注册与登录的处理顺序
- 注册时生成随机 Salt,按选定算法及成本参数计算密码哈希。
- 保存算法标识、参数、Salt 和哈希值,不保存密码明文,也不写入日志。
- 登录时读取记录,使用其中的 Salt 和参数重算,再安全比较结果;匹配则通过,否则拒绝。
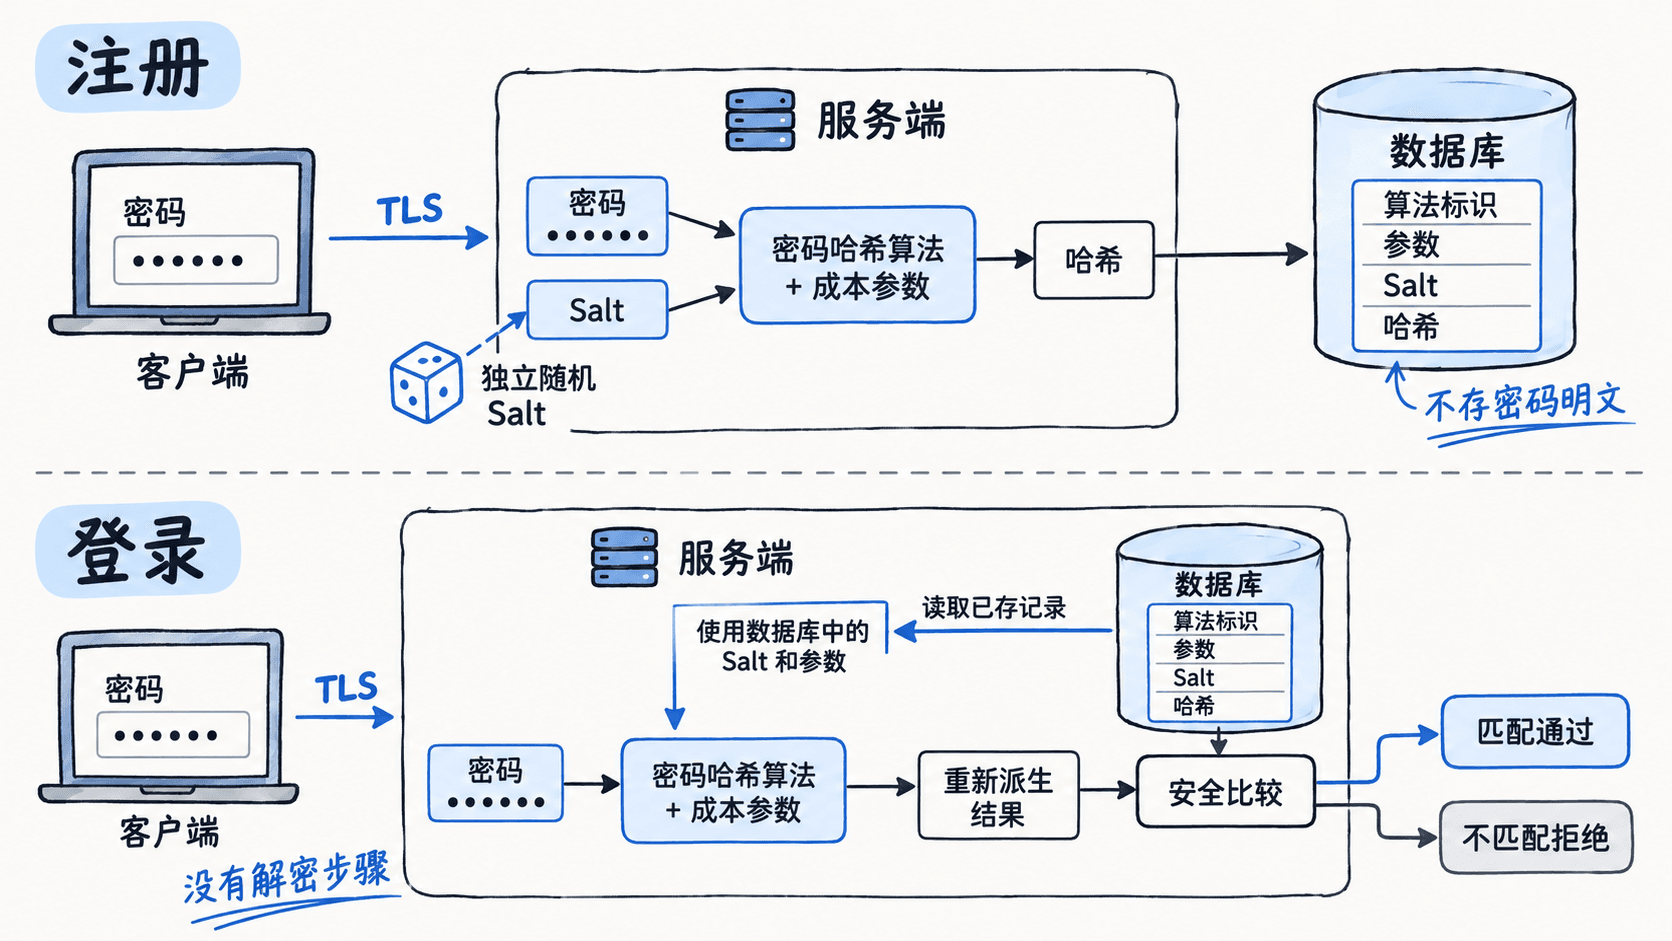
使用 PBKDF2 实现最小验证
下面的 Python 3 示例只依赖标准库,选用 PBKDF2-HMAC-SHA256 方便完整演示。新项目通常优先采用成熟 Argon2id 库;这里的 600000 次迭代是示例参数,实际应结合安全建议和服务器耗时评估。
import hashlib
import hmac
import secrets

ITERATIONS = 600_000

def register(password: str) -> str:
    salt = secrets.token_bytes(16)  # 每条记录生成独立的 128 位随机 Salt
    digest = hashlib.pbkdf2_hmac(
        "sha256", password.encode("utf-8"), salt, ITERATIONS
    )
    return f"pbkdf2_sha256${ITERATIONS}${salt.hex()}${digest.hex()}"

def login(password: str, record: str) -> bool:
    algo, rounds, salt_hex, digest_hex = record.split("$")
    if algo != "pbkdf2_sha256":
        return False
    candidate = hashlib.pbkdf2_hmac(
        "sha256", password.encode("utf-8"),
        bytes.fromhex(salt_hex), int(rounds)
    )
    # 用恒定时间比较,避免普通字符串比较的时序差异
    return hmac.compare_digest(candidate, bytes.fromhex(digest_hex))

if __name__ == "__main__":
    record = register("sample-password")
    print("正确密码:", login("sample-password", record))
    print("错误密码:", login("bad-password", record))
    print("随机 Salt 生效:", record != register("sample-password"))
预期输出:
正确密码: True
错误密码: False
随机 Salt 生效: True
再次运行,记录中的随机 Salt 和派生值会变化,但这三项验证结果保持一致。注册和登录共享记录格式,验证时读取其中的迭代次数,而不是假设所有旧记录都有相同成本。
生产环境的必要防护
示例展示核心机制,未包含数据库、异常记录处理和登录限流。生产验证前须检查算法标识、Salt、摘要长度及迭代次数的允许范围,损坏记录应安全拒绝,不能让异常参数触发不受控的计算。传输密码使用 TLS,登录接口还需限速,避免在线猜测。
当成本参数需要提高时,可在一次成功登录后用输入的原始密码重新计算并更新记录;不能把旧哈希再哈希一次当作升级。需要恢复明文的业务字段使用加密;只需校验的登录密码使用专用密码哈希。