
密码学与证书 / 系统课时
生成并理解 CSR
生成并理解 CSR
申请 HTTPS 证书时,CSR(Certificate Signing Request,证书签名请求)负责向证书颁发机构 CA 提交公钥和证书申请信息,而不提交私钥。本课通过 OpenSSL 生成并检查 CSR,说明证书签发流程,以及私钥、CSR 和最终证书之间的区别。
学习目标
- 理解 CSR 的内容、签名机制及其与证书的关系。
- 使用 OpenSSL 生成 RSA 私钥和包含 SAN 的 CSR。
- 验证 CSR 签名与申请信息,正确保护和部署相关文件。
CSR 包含什么
CSR 通常采用 PKCS#10 格式,主要包含申请者的公钥、证书主体名称、可选的扩展请求,以及使用对应私钥生成的请求签名。
其中,Subject 可以包含通用名称 CN,Subject Alternative Name(SAN)用于列出证书需要覆盖的 DNS 域名或 IP 地址。现代 HTTPS 域名身份校验主要依赖 SAN,不能假定 CA 会自动将 CN 转换为 SAN。
申请者使用私钥对 CSR 的请求内容签名。CA 可以利用 CSR 中的公钥验证该签名,从而检查请求内容的完整性,并确认请求由对应私钥签署。
但 CSR 签名不能证明申请者拥有某个域名。CA 仍须通过 DNS、HTTP 等规定的验证方式确认域名控制权,之后才能决定是否签发证书。
正确流程
一个典型的 HTTPS 证书申请流程包含以下步骤:
- 在自己的安全环境中生成密钥对,私钥保留在本地或受控密钥设备中。
- 将公钥、主体信息和需要的 SAN 组成 CSR,并使用对应私钥签署请求。
- 将 CSR 提交给 CA,按照要求完成域名控制权验证。
- CA 审核后使用其签发密钥签署证书,将证书及必要的证书链交付申请者。
- 将签发的证书配置到 HTTPS 服务,服务端继续使用与证书公钥对应的私钥。
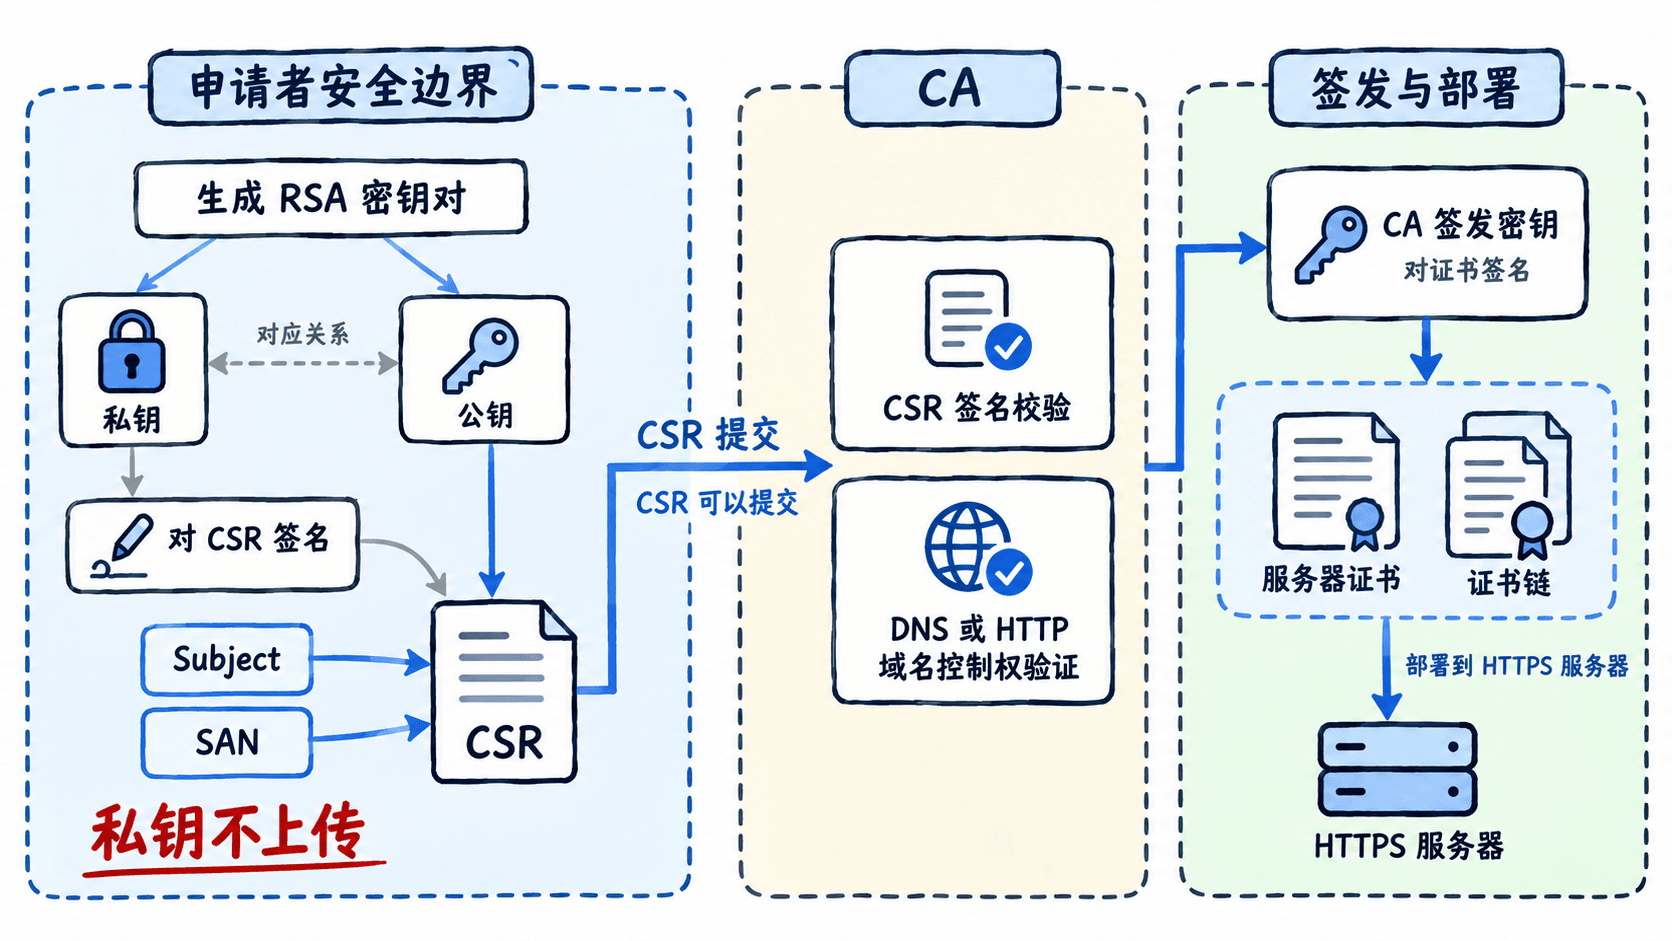
CSR 可以提交给 CA,但私钥不应该进入 CSR,也不应在普通证书申请流程中上传给不可信第三方。如果服务商声称必须获取服务器私钥才能签发证书,应先核查其流程和安全边界。
用 OpenSSL 生成私钥与 CSR
在安装了 OpenSSL 1.1.1 或更新版本的 Linux、macOS 等环境中,可以通过以下命令生成一个用于学习的 RSA 3072 位密钥和 CSR。示例域名 example.com 需要在实际申请时替换为自己控制的域名。
umask 077
openssl req -new -newkey rsa:3072 -nodes \
  -keyout server.key \
  -out server.csr \
  -subj "/CN=example.com" \
  -addext "subjectAltName=DNS:example.com,DNS:www.example.com"
预期结果:当前工作目录生成 server.key 和 server.csr 两个文件。密钥生成期间可能显示随机数生成进度字符,具体文本取决于 OpenSSL 版本。
两个文件的职责不同:
server.key:RSA 私钥,必须严格保护,不能提交给 CA。server.csr:包含公钥、申请信息和请求签名的 CSR,可以提交给 CA。
-newkey rsa:3072 创建 RSA 密钥对,-keyout 指定私钥路径,-out 指定 CSR 路径。-subj 设置主体名称,-addext 显式声明需要写入 CSR 的 SAN 扩展请求。
umask 077 限制新建文件的默认访问权限。这里的 -nodes 表示生成不加密的私钥文件,适合受控学习环境,但私钥一旦泄露就可能被直接使用。生产环境应根据密钥管理策略选择加密存储、受控访问或在 HSM 等设备内生成不可导出的私钥。
检查 CSR 内容与签名
生成 CSR 后,应先确认请求签名有效,再检查 Subject、公钥类型与 SAN 是否符合预期。OpenSSL 可以直接解析 PEM 格式的 CSR。
openssl req -in server.csr -noout -verify
openssl req -in server.csr -noout -text
预期结果:第一条命令在 OpenSSL 3.x 中通常显示:
Certificate request self-signature verify OK部分旧版本显示 verify OK。第二条命令输出 CSR 的详细结构,其中应该能找到以下信息:
Subject: CN = example.com
...
X509v3 Subject Alternative Name:
    DNS:example.com, DNS:www.example.com
以上是从详细输出中摘取的关键字段,省略号代表其他字段,实际排列与缩进可能因版本不同而变化。
还应确认公钥算法为 RSA,密钥长度为 3072 位。如果 SAN 缺少需要访问的域名,应修改申请参数并重新生成 CSR,而不是指望 CA 自动补齐。
需要注意,-verify 校验的是 CSR 自身的请求签名,不能代替 CA 的身份或域名验证。如果请求签名校验失败,或者 CSR 内容与申请目标不符,应停止提交并重新检查文件来源。
CSR 不等于证书
CSR 是证书签发前的申请材料,包含申请者签署的请求;证书则是 CA 签发后的凭证,包含证书主体、公钥、有效期、扩展信息和签发者签名等内容。
因此,不能把 .csr 文件直接部署到 HTTPS 服务上当证书使用。服务器需要配置 CA 签发的证书、相应的证书链,以及与证书公钥匹配的私钥。
CSR 本身可以公开提交,但私钥必须始终处于受控环境。如果私钥泄露,即使重新生成 CSR,也不能恢复原密钥的安全性。应生成新的密钥对、申请新证书,并按实际风险撤销受影响的旧证书。
完整的职责边界是:本地生成并保护私钥,使用对应公钥制作 CSR,CA 验证后签发证书,最后公开部署证书并继续保密私钥。掌握这一区别,就能避免将私钥误交给 CA,或把尚未签发的 CSR 当成 HTTPS 证书。