
密码学与证书 / 系统课时
排查签名与验签失败
排查签名与验签失败
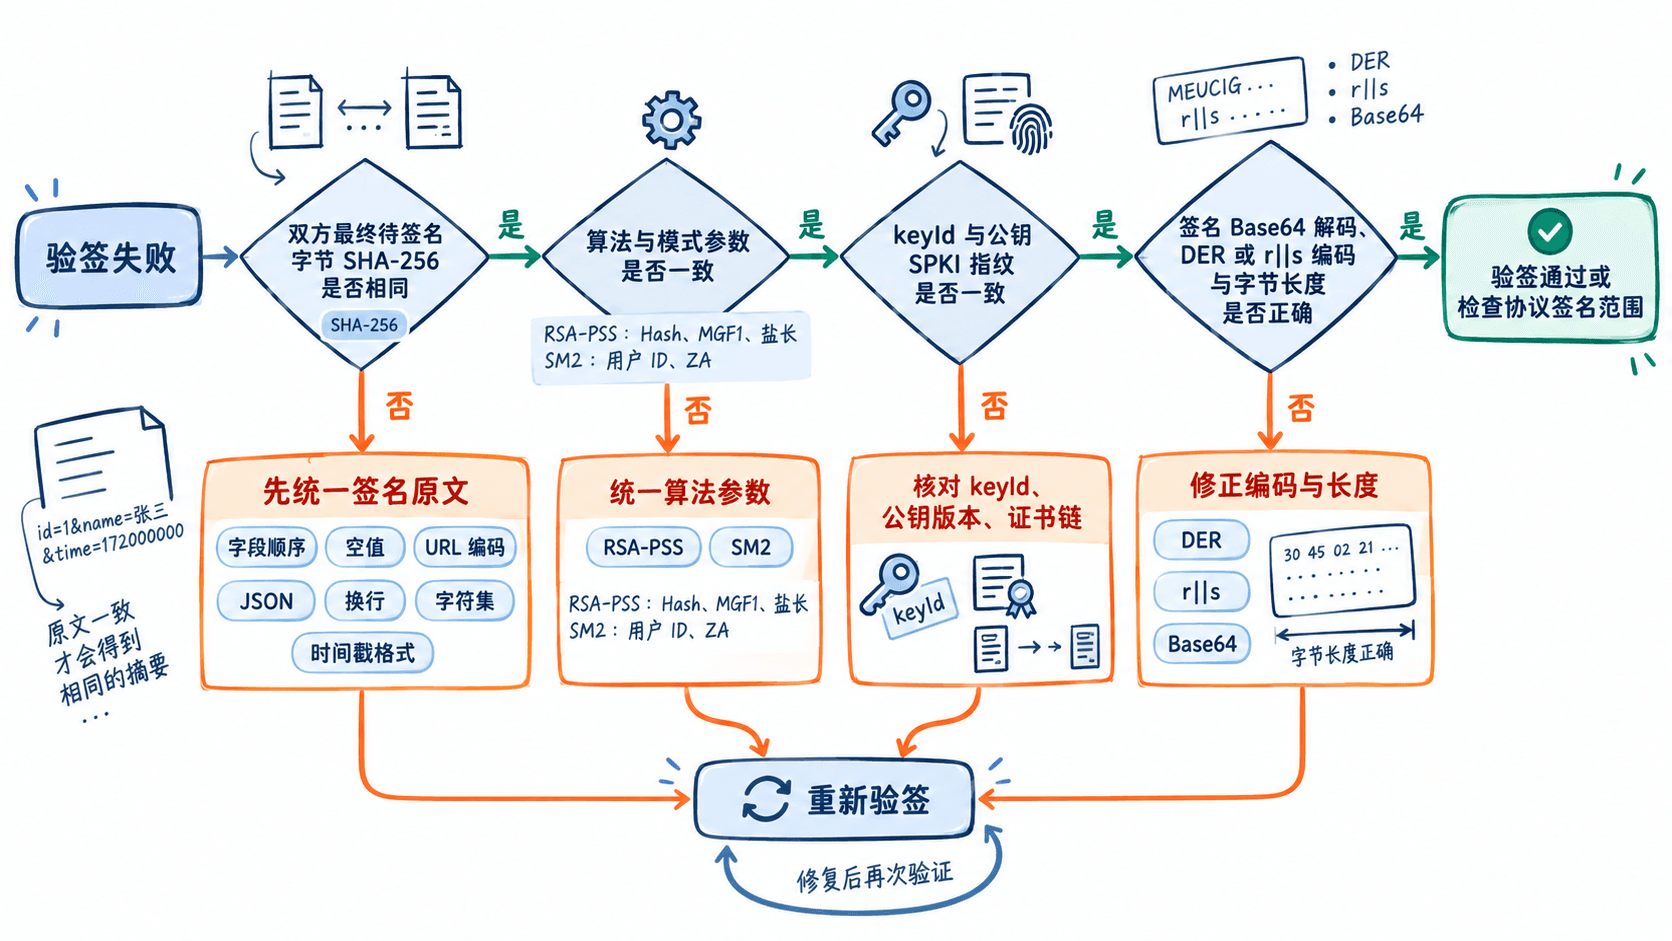
验签返回 false 时,先核对发送端和接收端参与签名的实际字节,再检查算法参数、公钥与签名编码。按这个顺序留存最小证据,可以定位 JSON 序列化、PSS 参数或 SM2 用户 ID 等不一致问题。
学习目标
- 比较双方最终待签名字节的 SHA-256,定位规范化差异。
- 核对公钥指纹、签名编码以及 ECDSA、SM2、RSA-PSS 的关键参数。
- 用可运行示例复现失败,并建立可复核的联调日志。
对比待签名字节的摘要
验签失败时,不要第一时间认定“公钥错了”。更常见的原因是双方签的根本不是同一串字节。发送方对实际传给签名 API 的字节计算 SHA-256;接收方对实际传给验签 API 的字节做同样计算,并交换十六进制摘要。
如果摘要不同,优先核查签名覆盖范围、字段顺序、空值与缺失值、JSON 空白和转义、URL 编码、UTF-8、换行,以及时间戳的时区与精度。例如 {"a":1,"b":2} 与 {"b":2,"a":1} 语义相近,但字节不同。先按协议统一规范化规则,再继续排查密钥。
复现字段顺序引起的失败
以下示例使用 JDK 11+ 的 RSASSA-PSS。发送端签署一段 JSON 字节,接收端重排字段后验签;双方使用同一公钥和完全相同的 PSS 参数。将代码保存为 SignatureDebug.java,执行 javac SignatureDebug.java && java SignatureDebug。
import java.nio.charset.StandardCharsets;
import java.security.*;
import java.security.spec.MGF1ParameterSpec;
import java.security.spec.PSSParameterSpec;
import java.util.Arrays;

public class SignatureDebug {
    static boolean verify(PublicKey key, byte[] message, byte[] signature,
                          PSSParameterSpec params) throws Exception {
        Signature verifier = Signature.getInstance("RSASSA-PSS");
        verifier.setParameter(params);
        verifier.initVerify(key);
        verifier.update(message);
        return verifier.verify(signature);
    }

    public static void main(String[] args) throws Exception {
        // 内容相同但字段顺序不同,待签名字节也不同。
        byte[] sent = "{\"amount\":100,\"currency\":\"CNY\"}".getBytes(StandardCharsets.UTF_8);
        byte[] received = "{\"currency\":\"CNY\",\"amount\":100}".getBytes(StandardCharsets.UTF_8);
        // 摘要、MGF1 摘要和盐长必须在两端保持一致。
        PSSParameterSpec pss = new PSSParameterSpec("SHA-256", "MGF1",
                MGF1ParameterSpec.SHA256, 32, 1);
        KeyPairGenerator generator = KeyPairGenerator.getInstance("RSA");
        generator.initialize(2048);
        KeyPair pair = generator.generateKeyPair();

        Signature signer = Signature.getInstance("RSASSA-PSS");
        signer.setParameter(pss);
        signer.initSign(pair.getPrivate());
        signer.update(sent);
        byte[] signature = signer.sign();

        MessageDigest sha256 = MessageDigest.getInstance("SHA-256");
        System.out.println("hashEqual=" + Arrays.equals(
                sha256.digest(sent), sha256.digest(received)));
        System.out.println("verifyBefore=" + verify(
                pair.getPublic(), received, signature, pss));
        // 修正验签输入字节,不需要更换公钥或重签。
        System.out.println("verifyAfter=" + verify(
                pair.getPublic(), sent, signature, pss));
    }
}
预期输出:
hashEqual=false
verifyBefore=false
verifyAfter=true
verifyBefore=false 是输入字节不一致导致的正常结果;统一字节后即通过。这里用临时密钥演示,生产环境不要把私钥输出到日志,也不要为通过验签而跳过错误检查。
确认密钥和算法
如果双方待签名字节摘要相同,再核对 algorithm、keyId、公钥指纹和签名编码。公钥指纹可统一定义为公钥 SubjectPublicKeyInfo DER 编码的 SHA-256;交换指纹即可判断是否拿错版本,不需要传生产私钥。还应检查签名是否在 Base64、Base64URL 或二进制传输中被错误解码、截断。
对齐 ECDSA 与 SM2 编码
ECDSA 常见签名表示有 ASN.1 DER 编码的 SEQUENCE(INTEGER r, INTEGER s),以及固定长度的 r || s。例如 P-256 原始格式通常为 64 字节,而 DER 因整数符号补零长度可变;不能直接把 DER 字节平分成两半。
SM2 也需要确认协议采用 DER 还是原始拼接格式,并核对双方使用的用户 ID、ZA 计算规则、曲线及公钥。即使原始消息的 SHA-256 相同,用户 ID 不同也会使 SM2 验签失败。不要将 SM2 当作只换了曲线的 ECDSA。
核对 RSA-PSS 的完整参数
RSA-PSS 不只是一个算法名字。两端必须一致地指定消息摘要(如 SHA-256)、MGF1 摘要、盐长度(如 32 字节)与尾字段;还要区分 PSS 和 SHA256withRSA 所代表的 PKCS#1 v1.5 签名模式。
如果字节与公钥一致但仍失败,逐项对照这些参数,并确认签名字节未被改写。不要通过随意缩短盐长或自动回退算法掩盖联调错误。
保存最小联调日志
建议双方按同一个 requestId 记录算法、keyId、规范化字节摘要、公钥指纹、签名编码、签名长度及验签结果。例如 2048 位 RSA 签名的原始长度应为 256 字节:
{
  "requestId": "<ID>",
  "algorithm": "RSASSA-PSS",
  "keyId": "<ID>",
  "canonicalSha256": "<SHA256-HEX>",
  "publicKeySpkiSha256": "<SHA256-HEX>",
  "signatureEncoding": "Base64",
  "signatureLength": 256,
  "verifyResult": false
}
这是日志结构示例,尖括号字段需要替换成实际值。联调环境确需排查传输错误时,可按权限临时保留签名 Base64;生产日志优先只留长度和摘要,不记录敏感 canonical 原文。对照双方同一请求的日志,按“字节摘要→算法参数→公钥→签名编码”的顺序复验,能明确定位失败环节。