
密码学与证书 / 系统课时
设计敏感字段加密格式
设计敏感字段加密格式
数据库字段加密不能只保存一串 Base64,否则密钥轮换、算法升级和历史数据迁移都会变得困难。本节设计一种可演进的密文格式,让读取端能识别版本、算法和密钥引用。
学习目标
- 理解敏感字段密文为什么需要自描述结构。
- 掌握 version、keyId、Nonce、AAD 等字段的职责。
- 能设计支持未来升级的字段加密存储格式。
一条密文至少要描述什么
生产密文应包含足够的元数据,让解密端知道如何处理,而不是通过长度或固定位置猜测格式。
通常需要记录:
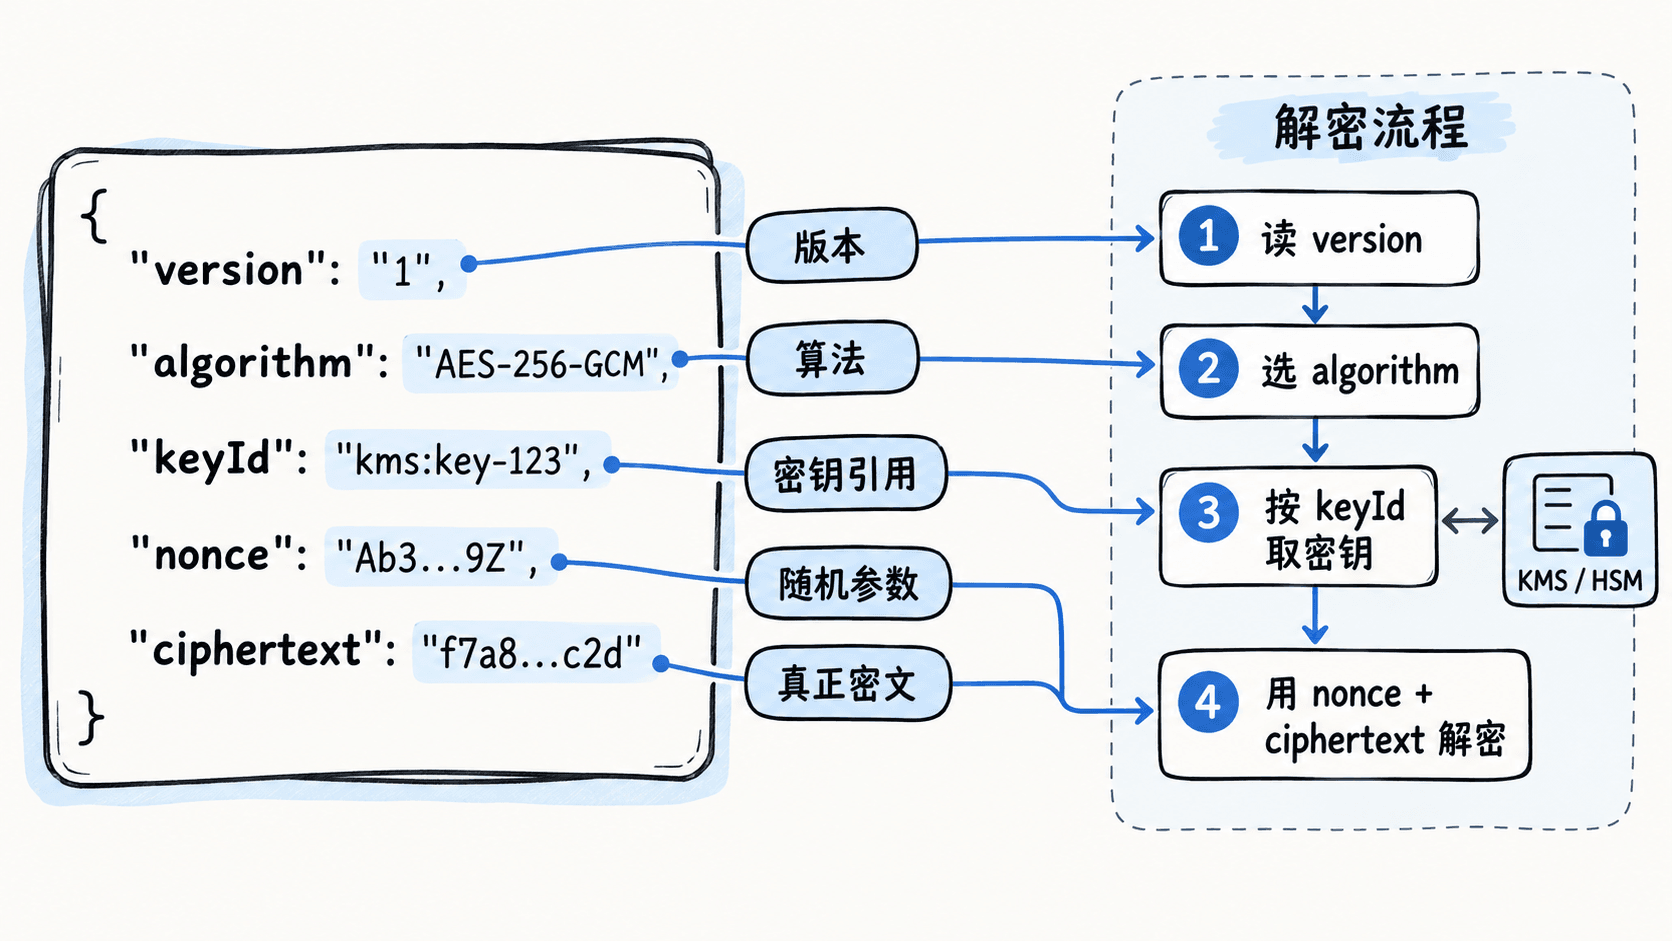
version:格式版本或加密方案版本。algorithm:使用的算法,例如 AES-GCM。keyId:密钥引用标识,不是实际密钥。nonce:AEAD 模式需要的随机参数。ciphertext:加密后的数据和认证信息。
例如一个身份证字段可以设计为:
json
{
  "v": 1,
  "alg": "aes-256-gcm",
  "kid": "pii-key-2026-01",
  "nonce": "base64-nonce",
  "ct": "base64-ciphertext"
}
version 与 keyId 如何支持演进
加密方案会随着时间变化,例如旧数据使用 AES-GCM 和旧密钥服务,新数据使用新的密钥提供方或新的 AAD 规则。
读取流程应该先解析版本,再选择对应解密器:
- 读取密文中的
v。 - 根据版本选择解密策略。
- 使用
kid从 KMS 或 HSM 获取对应密钥。 - 校验 AAD 后完成解密。
keyId 只是密钥索引,例如:
text
kid=pii-key-2026-01数据库保存这个引用即可,真正密钥仍由 KMS、HSM 或其他受控设施管理。
AAD 与业务上下文绑定
AEAD 算法可以让部分上下文参与认证但不参与加密。例如身份证字段可以绑定:
text
userId=1001|fieldName=idCard如果攻击者把密文复制到另一个用户记录,解密时由于 AAD 不匹配,认证会失败。
AAD 设计必须稳定可重建,不能绑定会频繁变化的显示名称等字段。
设计字段长度与迁移边界
密文通常比明文更长,因为需要保存编码后的随机参数、认证标签和版本信息。
例如原身份证字段:
text
varchar(18)不能直接替换为同长度密文列。实际设计时应预留足够空间,并考虑 Base64 后的长度增长、未来版本扩展和密钥轮换期间的新旧格式共存。
生产字段加密的目标不是生成一段无法阅读的字符串,而是保存一种带版本、算法、密钥引用和认证上下文的可演进数据格式。
按自己的节奏,确认真正理解。