
密码学与证书 / 系统课时
使用 Bouncy Castle 接入国密
使用 Bouncy Castle 接入国密
在 Java 中接入 SM2、SM3、SM4,可以使用 Bouncy Castle(BC)作为 JCA/JCE Provider。本课先跑通 SM3 摘要与 SM4 加解密,再明确 SM2 联调参数,并将密码实现隔离在业务层之外。
学习目标
- 为 Java 工程引入并集中注册 BC Provider。
- 通过标准
MessageDigest与CipherAPI 验证 SM3 和 SM4。 - 固定 SM2 互通参数,建立密码库升级回归清单。
引入依赖并注册 Provider
以 Java 17 的 Maven 工程为例,在 pom.xml 的 <dependencies> 中添加以下片段示例。bcprov-jdk18on 提供 SM2、SM3、SM4 的基础实现;证书与 CSR 等高级功能可按需添加同版本的 bcpkix-jdk18on。
<dependency>
    <groupId>org.bouncycastle</groupId>
    <artifactId>bcprov-jdk18on</artifactId>
    <version>1.85.2</version>
</dependency>
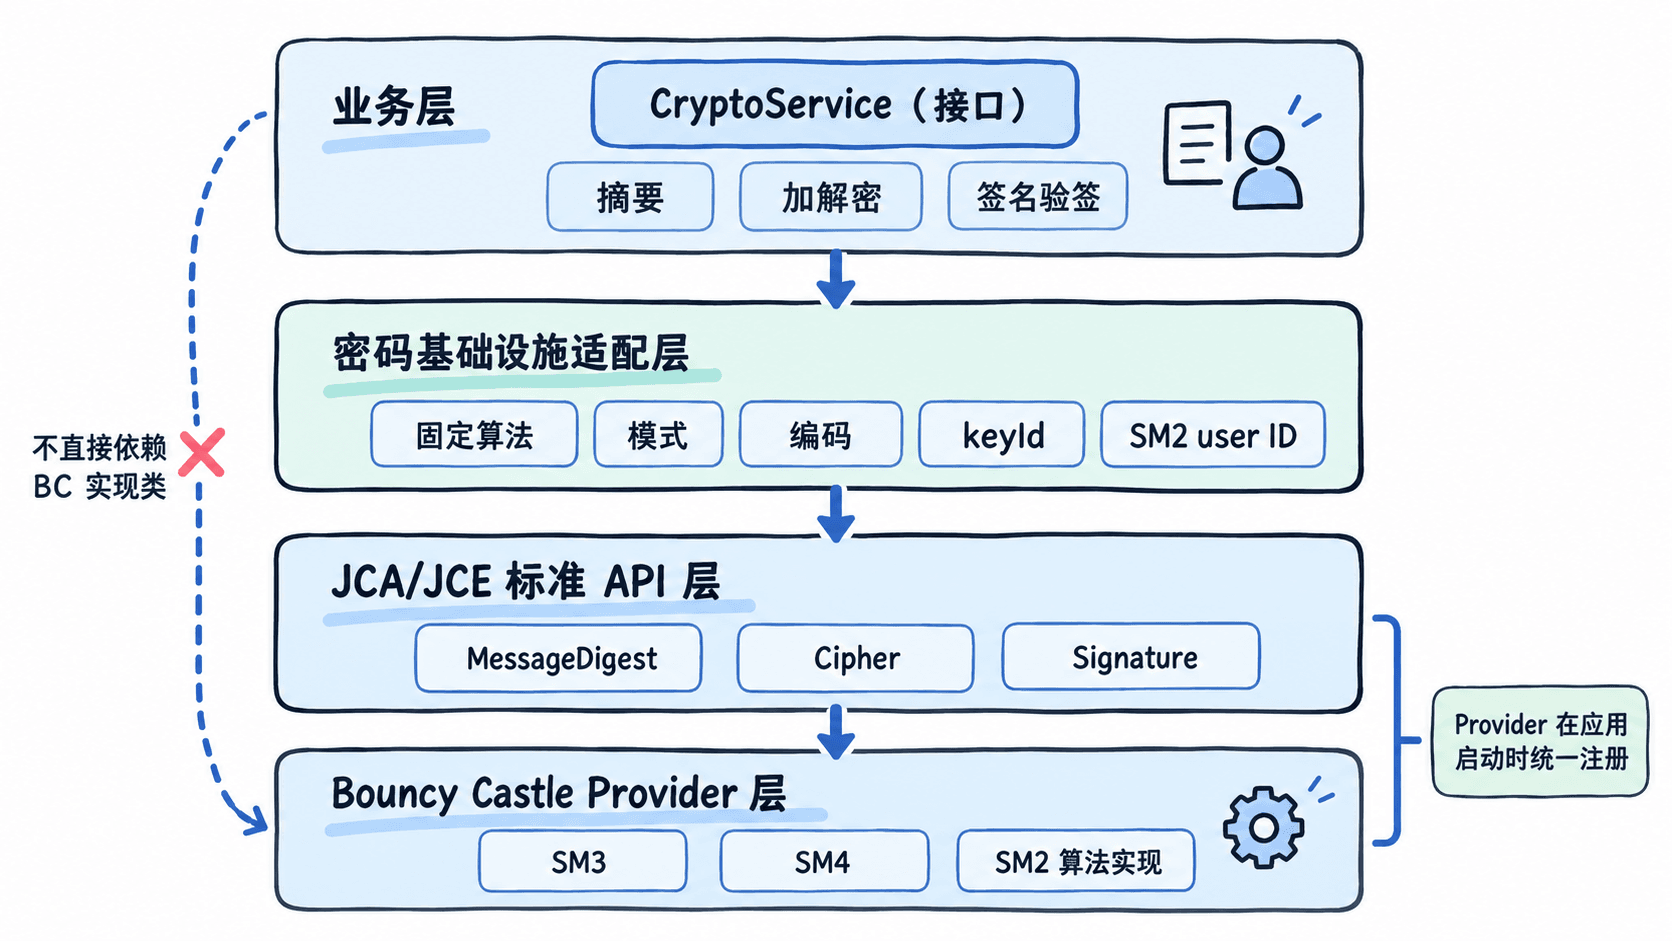
通常在应用初始化阶段集中执行 Security.addProvider(new BouncyCastleProvider()),不要每次加密都重复注册。调用算法时显式指定 "BC",可避免因默认 Provider 不同而出现实现差异。
运行 SM3 与 SM4 示例
在 Maven 工程中创建 CryptoDemo.java,运行其 main 方法。SM3 使用公开的 abc 测试向量;SM4 按约定选用 SM4/CBC/PKCS7Padding,验证加密后能否恢复原文。
import java.nio.charset.StandardCharsets;
import java.security.MessageDigest;
import java.security.SecureRandom;
import java.security.Security;
import java.util.Arrays;
import java.util.HexFormat;
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.IvParameterSpec;
import org.bouncycastle.jce.provider.BouncyCastleProvider;

public class CryptoDemo {
    public static void main(String[] args) throws Exception {
        if (Security.getProvider("BC") == null) {
            Security.addProvider(new BouncyCastleProvider());
        }

        byte[] data = "abc".getBytes(StandardCharsets.US_ASCII);
        // 标准摘要 API 指定 BC 实现,便于用已知向量检查结果
        byte[] hash = MessageDigest.getInstance("SM3", "BC").digest(data);
        System.out.println("SM3=" + HexFormat.of().formatHex(hash));

        KeyGenerator generator = KeyGenerator.getInstance("SM4", "BC");
        generator.init(128);
        SecretKey key = generator.generateKey();
        byte[] iv = new byte[16];
        new SecureRandom().nextBytes(iv);

        // CBC 必须显式提供随机 IV;解密复用本次加密的 IV
        Cipher encryptor = Cipher.getInstance("SM4/CBC/PKCS7Padding", "BC");
        encryptor.init(Cipher.ENCRYPT_MODE, key, new IvParameterSpec(iv));
        byte[] ciphertext = encryptor.doFinal(data);

        Cipher decryptor = Cipher.getInstance("SM4/CBC/PKCS7Padding", "BC");
        decryptor.init(Cipher.DECRYPT_MODE, key, new IvParameterSpec(iv));
        byte[] recovered = decryptor.doFinal(ciphertext);
        System.out.println("SM4 roundtrip=" + Arrays.equals(data, recovered));
    }
}
预期输出:
SM3=66c7f0f462eeedd9d1f2d46bdc10e4e24167c4875cf2f7a2297da02b8f4ba8e0
SM4 roundtrip=true
业务仍然使用标准 MessageDigest 和 Cipher 抽象,只是指定由 BC 提供实现。SM4 回环成功仅说明本程序内部能够互解,跨系统互通还需固定格式并使用独立测试向量。
明确 SM4 协议和安全边界
具体模式必须按协议明确。如果对方指定 SM4/CBC/PKCS7Padding,双方还要约定 16 字节密钥与密钥标识、每次加密新生成的 16 字节随机 IV、IV 和密文的拼接顺序、Base64 或 Hex 编码,以及字符串转字节时使用的 UTF-8。IV 可以随密文传输,密钥必须安全保管。
CBC 模式不提供密文完整性认证。既有 CBC 协议应配套独立 MAC,并在解密前验证,且不能向外暴露可区分的填充错误;新协议优先选用双方支持的认证加密方案。不要看到 SM4 就随手用 ECB。
固定 SM2 联调参数
SM2 的互通差异常发生在密码运算之外,不能只确认双方都支持 SM2。联调前至少固定以下项目:
- 曲线参数和公钥点编码,包括是否使用非压缩点前缀
04。 - 签名 user ID、消息原始字节和签名算法;确认签名值是 ASN.1 DER 还是定长
r || s。 - 加密密文顺序是
C1C3C2还是C1C2C3,以及字节串的传输编码。 - 使用 SM2 证书时,额外核对证书链、用途及双方的证书解析能力。
先以双方约定的 user ID 和固定测试向量进行交叉签名、验签,再接入真实接口。不要把所有参数藏在一个没人知道内部规则的 Sm2Utils 里。
隔离业务依赖并回归验证
更好的做法不是让整个业务系统充满 BC 专用类,而是把 Provider 和算法细节封装在密码基础设施层。业务只调用 CryptoService 的摘要、加解密和签名验签接口;实现层集中管理算法名、编码规则、密钥标识及 SM2 user ID。
升级密码库后至少验证历史密文能否解密、历史签名能否验签、第三方测试向量是否一致、证书解析是否正常。还应验证密文篡改会被协议认证层拒绝、SM2 user ID 不一致时验签失败,不能只看编译通过。