
NoSQL 与搜索 / 系统课时
配置 TLS 与网络暴露面
配置 TLS 与网络暴露面
MongoDB 的网络安全要同时解决两件事:连接必须加密,数据库端口也只能被必要的来源访问。本文给出一套自托管基线:收窄监听地址、强制 TLS、限制防火墙来源,并用客户端验证加密连接与明文拒绝行为。
学习目标
- 能配置
net.tls让mongod只接受 TLS 连接 - 能用
bindIp与防火墙把 27017 限制在受信网络内 - 能按证书、监听地址、网络策略的顺序定位常见连接失败
先收窄网络入口
bindIp 决定 mongod 在哪些本机接口上监听,防火墙或云安全组决定哪些远端来源能到达这些接口。两层都要限制:只绑定回环地址和数据库主机的私网地址或内部主机名,同时只允许应用网段、运维跳板机或集群成员访问 27017。
不要因为已经启用 TLS 和认证就把 mongod 直接暴露到公网。TLS 解决传输机密性与服务端身份校验,不能替代网络隔离、限源和访问控制。
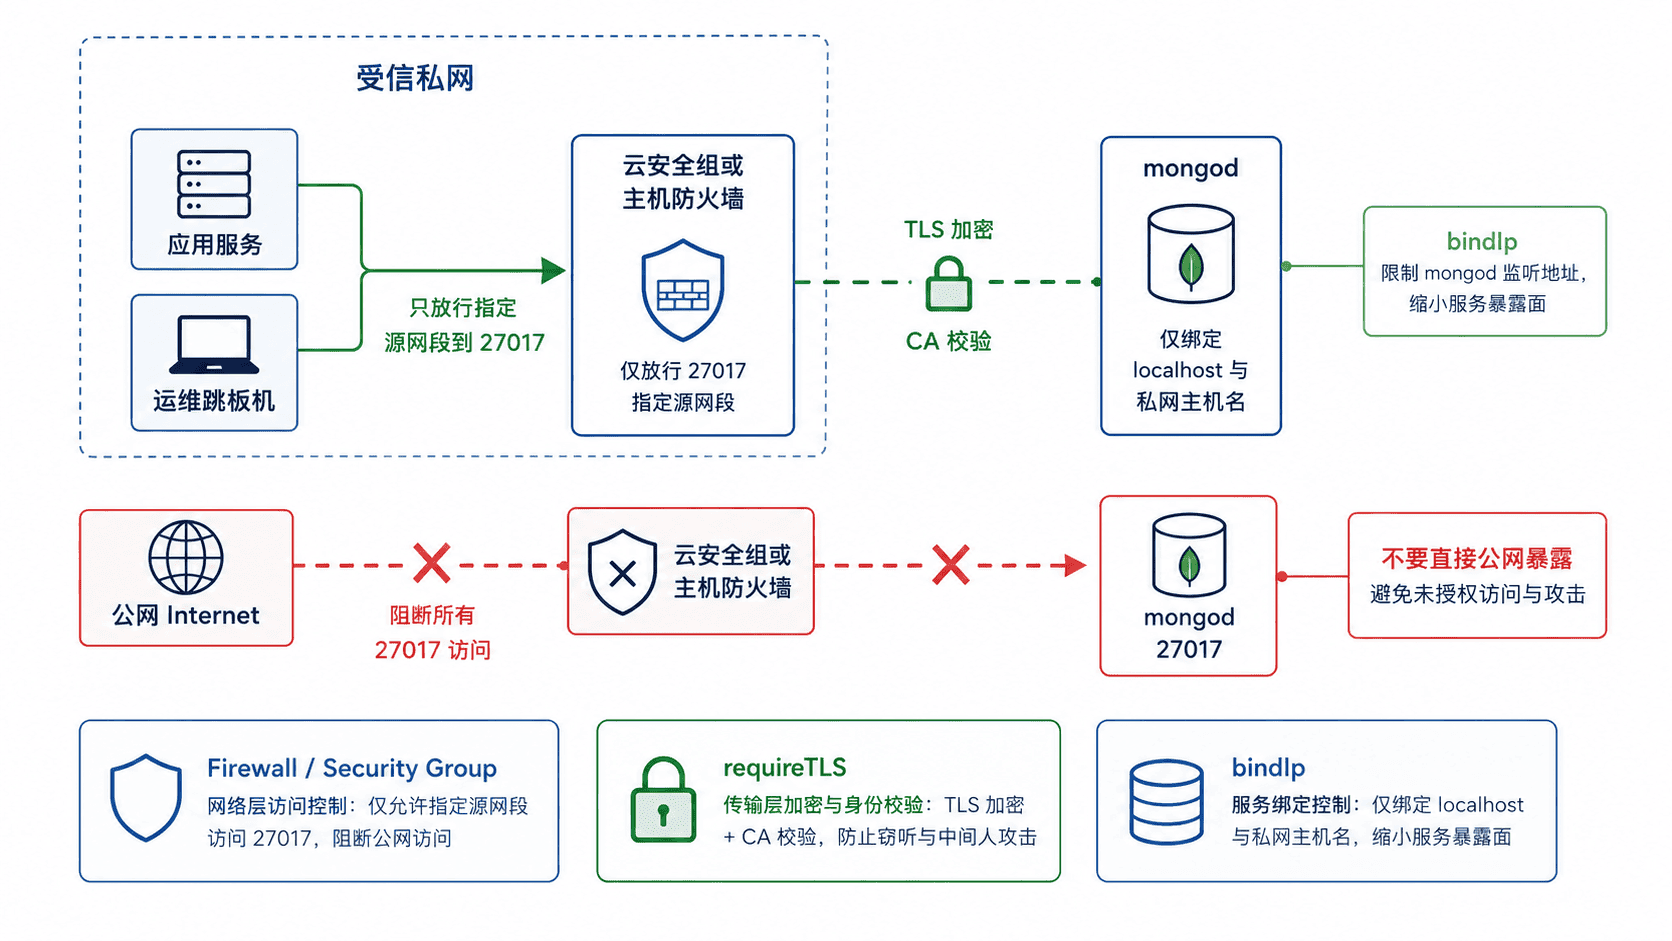
配置 mongod 强制 TLS
服务端证书的 SAN 应包含客户端实际连接使用的内部主机名。下面的 <DB_HOST>、<SERVER_PEM_PATH> 与 <CA_PEM_PATH> 都应替换为部署中的真实值。certificateKeyFile 指向包含服务端证书和私钥的 PEM 文件,私钥文件只应允许 mongod 运行账号读取。
net:
  port: 27017
  bindIp: 127.0.0.1,<DB_HOST>
  tls:
    mode: requireTLS
    certificateKeyFile: <SERVER_PEM_PATH>
    CAFile: <CA_PEM_PATH>
    allowConnectionsWithoutCertificates: true

security:
authorization: enabled生效行为:requireTLS 会拒绝未使用 TLS 的客户端;这里保留 allowConnectionsWithoutCertificates: true,适用于“TLS 加密 + SCRAM 用户认证”的场景。若要求客户端也必须提供 X.509 证书,应改为强制客户端证书校验,并同步配置客户端证书认证。
修改配置后先检查 PEM 路径、文件权限和 YAML 缩进,再按当前部署方式安全重启 mongod。副本集或分片集群还要保证成员间使用的主机名与证书身份一致,避免单节点验证通过、集群内部握手失败。
让防火墙只接受受信来源
下面是 Ubuntu UFW 的片段示例,前提是主机已经采用“默认拒绝入站”的基线策略。只增加来自应用私网的 27017 放行规则,不创建面向任意来源的规则。
sudo ufw allow from "<APP_CIDR>" to any port 27017 proto tcp
sudo ufw status | grep 27017
预期输出
27017/tcp ALLOW IN <APP_CIDR><APP_CIDR> 替换为实际应用网段,例如私有 VPC 子网;实际规则编号与列间距可能因环境不同。云环境还应在安全组或网络 ACL 层做同样的限源,使主机防火墙不是唯一防线。
验证加密连接和明文拒绝
从允许访问数据库的客户端主机发起 TLS 连接,并使用受信 CA 验证服务端证书。以下命令只做连通性与 TLS 验证,不包含业务账号认证流程。
mongosh "mongodb://<DB_HOST>:27017/admin?tls=true" \\
  --tlsCAFile <CA_PEM_PATH> \\
  --eval 'db.runCommand({ ping: 1 })'
预期输出
{ ok: 1 }随后故意省略 TLS 参数再次连接,用于确认服务端确实拒绝明文连接。
mongosh "mongodb://<DB_HOST>:27017/admin" \\
  --eval 'db.runCommand({ ping: 1 })'
预期结果
连接失败:服务端拒绝未使用 TLS 的连接;具体错误文本会随 mongosh 与 MongoDB 版本不同。如果启用了认证且测试命令需要认证,把业务账号和 authSource 加入连接参数即可;不要为了测试方便临时关闭 authorization。
按层定位连接失败
TLS 上线后的故障按固定顺序排查更快:先确认进程是否监听预期的私网地址与 27017,再确认防火墙和安全组是否允许客户端源地址,最后检查证书链、有效期和 SAN 是否匹配连接主机名。
若客户端报证书不受信,检查 --tlsCAFile 是否指向签发服务端证书的 CA;若报主机名不匹配,优先修复证书 SAN 或连接主机名,不要长期使用跳过证书校验的选项。若只有远端失败而本机成功,通常应先查 bindIp 与网络策略,而不是重签证书。
生产基线应形成三道同时成立的条件:端口只在私网接口监听、网络层只允许必要来源、所有连接强制 TLS。任意一层放宽,都不应依赖另外两层来“兜底”公网暴露。