
NoSQL 与搜索 / 系统课时
按最小权限设计 RBAC
按最小权限设计 RBAC
RBAC 的目标不是给每个账号“够用的大角色”,而是从职责和资源边界反推最小权限。本文把应用读写、监控、备份与人工管理拆开,并用内置角色与集合级自定义角色完成可验证的授权。
学习目标
- 能按应用、监控、备份和管理员职责选择合适的角色边界
- 能用自定义角色把权限收窄到指定数据库、集合与动作
- 能通过权限验证和定期回收避免长期高权限账号
从职责倒推权限边界
先按“谁在访问、访问什么、允许做什么”拆身份。应用进程、监控采集器、备份任务和人工管理员应使用不同账号,避免一个凭据泄露后横跨所有职责。
| 身份 | 推荐起点 | 关键边界 |
|---|---|---|
| 应用读写 | 业务库的 readWrite,或更窄的自定义角色 |
只授权实际使用的数据库和集合 |
| 监控 | admin 库的 clusterMonitor |
只读监控状态,不承担业务写入 |
| 备份 | admin 库的 backup |
备份与恢复账号分离,恢复另用 restore |
| 管理员 | 按任务组合管理角色并临时提权 | 不把 root 当作日常登录角色 |
readWrite 适合确实要管理整个业务库数据与索引的应用;如果服务只写一个集合、只读另一个集合,自定义角色更符合最小权限。userAdminAnyDatabase 具有很强的授权能力,持有者可以进一步授予高权限,因此应视为高风险管理权限,而不是普通管理员的常驻角色。
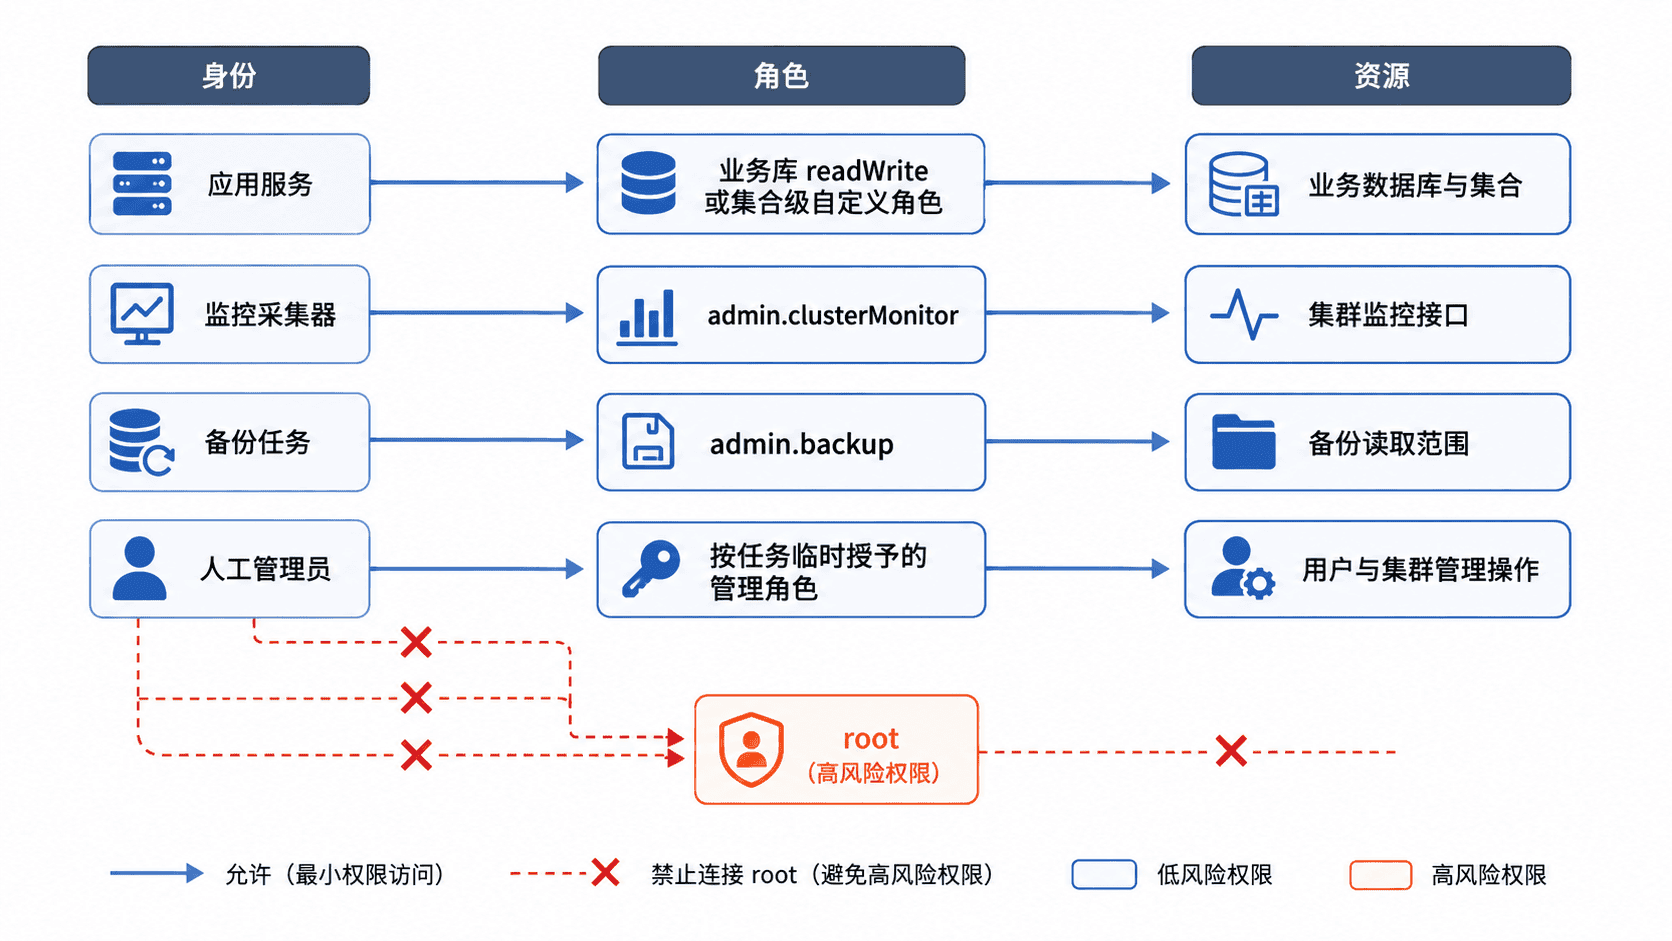
用自定义角色收窄到集合和动作
下面假设订单服务只需要读写 shop.orders,并读取 shop.products。它不需要删除订单,也不需要创建索引,因此不直接授予整个数据库的 readWrite。
const appDb = db.getSiblingDB("shop");

printjson(appDb.runCommand({
  createRole: "ordersWriter",
  privileges: [
    {
      resource: { db: "shop", collection: "orders" },
      actions: ["find", "insert", "update"]
    },
    {
      resource: { db: "shop", collection: "products" },
      actions: ["find"]
    }
  ],
  roles: []
}));

printjson(appDb.runCommand({
  createUser: "svc-orders",
  pwd: passwordPrompt(),
  roles: [{ role: "ordersWriter", db: "shop" }]
}));
预期输出
{ ok: 1 }
{ ok: 1 }
如果角色或用户已存在,命令会返回对应错误而不是再次创建。生产环境应把密码放入密钥管理系统,并让应用通过部署平台注入凭据,不要把密码写进脚本或仓库。
验证允许与拒绝的操作
授权完成后不要只检查“能登录”,而要同时验证正向权限与负向权限。svc-orders 应能查询 products、插入或更新 orders,但删除 orders、访问其他业务库或执行集群管理命令都应失败。
可以由有权限的用户管理员执行 db.getRole("ordersWriter", { showPrivileges: true }) 检查最终权限,也应让测试账号实际执行一条允许操作和一条禁止操作。这样能发现角色继承、数据库作用域或误授予造成的偏差。
把高权限变成临时能力
管理员权限应按任务拆分并可审计:日常监控使用只读角色,用户管理、集群变更、恢复操作分别使用独立账号或临时授权。完成高风险操作后立即撤销额外角色,并定期核对长期未使用的账号与角色。
最小权限的判断标准很简单:如果移除某个动作、数据库或集合后业务仍能正常工作,这项权限就不该常驻。最终 RBAC 应同时满足“业务能运行”和“无关操作明确被拒绝”两个条件。