
架构与系统设计 / 系统课时
找出订单同步链路的耦合点
找出订单同步链路的耦合点
订单已经保存、库存已经预留,却因为最后一次通知调用超时而返回下单失败,说明接口成败被不必要的下游依赖控制了。本文通过一次可运行的故障模拟,找出库存、支付与通知的不同约束,形成可执行的同步保留与事件化边界。
学习目标
- 从返回承诺、等待时间和副作用识别同步链路耦合。
- 区分必须即时确认的业务条件与可以延后处理的动作。
- 为事件化改造确定可靠发布边界和故障验收标准。
先定义下单成功承诺
不要先问“哪些调用能换成消息”,而要先写出接口成功意味着什么。本例约定:成功返回时,订单已持久化、库存已预留,并取得进入支付所需的会话;用户付款尚未完成,订单状态为 PENDING_PAYMENT。
另一种合法契约是“申请已受理,库存处理中”。它允许后续确认甚至取消,但必须让客户端看到处理中状态。两种契约都可以成立,不能保留“立即可支付”的承诺,却把库存检查悄悄移到后台。
以一次真实下单请求为单位,记录各调用的顺序、等待耗时、失败后已发生的副作用,以及响应中用到了哪些返回字段。返回必须知道的结果与只是顺手完成的动作,是第一次切分的依据。
用一次失败暴露耦合
下面用 Python 3.11+ 模拟原同步实现:内存字典代表已持久化的订单状态,函数代表独立提交的远程操作,只让通知失败。它用于验证错误传播,不连接真实库存或支付系统,也不测量网络耗时。
保存为 coupling_probe.py,使用 python3 coupling_probe.py 运行。模拟中的 <ID> 是固定订单标识占位,实际排查应替换为可追踪的测试订单标识。
def call_dependency(name: str, completed: list[str]) -> None:
    # 注入通知故障,其他操作视为已在各自服务中提交。
    if name == "notification":
        raise TimeoutError("notification timeout")
    completed.append(name)

def create_order(
    order_id: str,
    orders: dict[str, str],
    completed: list[str],
) -> None:
    orders[order_id] = "CREATING"
    call_dependency("inventory_reserved", completed)
    call_dependency("payment_session_created", completed)
    orders[order_id] = "PENDING_PAYMENT"
    # 错误边界:非关键通知仍决定接口是否返回成功。
    call_dependency("notification", completed)

def main() -> None:
    orders: dict[str, str] = {}
    completed: list[str] = []
    order_id = "<ID>"
    try:
        create_order(order_id, orders, completed)
        result = "success"
    except TimeoutError as exc:
        result = f"failed: {exc}"
    # 查看已发生事实,不能把接口异常当作副作用已回滚。
    print("api_result =", result)
    print("order_state =", orders[order_id])
    print("completed =", ",".join(completed))

if __name__ == "__main__":
    main()
预期输出:
api_result = failed: notification timeout
order_state = PENDING_PAYMENT
completed = inventory_reserved,payment_session_created
通知故障改变了接口结果,却没有改变前面已经成功的事实。这里同时存在等待耦合与失败传播耦合:用户必须等通知结束,通知失败又被包装成整个下单失败。直接重试整个链路,还可能重复执行前序操作。
跨服务调用也不会因为订单服务抛出异常就自动整体回滚。库存已经预留、支付会话创建失败时,需要明确取消、超时释放或继续核对的路径;分布式流程中的补偿是额外业务动作,不是本地事务的自动撤销。([AWS 文档][9])
按业务承诺划分同步与异步
按本例“返回即可进入支付”的契约,可以得到以下决策。表中的同步不是指必须由同一个线程实现,而是接口返回前必须获得该结果;异步也不等于允许忽略失败。
| 操作 | 本例边界 | 改成异步需要满足的条件 |
|---|---|---|
| 库存预留 | 返回前确认预留成功 | 允许库存处理中,并定义不足时的取消与释放 |
| 创建支付会话 | 返回前取得必要会话信息 | 允许客户端稍后查询支付入口 |
| 确认付款完成 | 不阻塞创建订单接口 | 由支付服务核实支付结果,再驱动订单更新 |
| 发送订单通知 | 移到事件消费者 | 允许延迟,能重试并查询独立处理状态 |
创建支付会话不等于支付成功。支付服务应根据可信的服务端通知或主动查询确认结果;以 Stripe 为例,官方建议通过服务端 webhook 跟踪支付状态,而不是依赖用户浏览器完成后续履约。
保留同步也不能把超时解释为库存不足或支付失败。远程调用结果未知时,应按稳定业务标识核对并进入明确的处理中状态;真正失败后再执行幂等补偿,不能盲目重新预留或新建支付操作。([AWS 文档][9])
把通知从返回链路移走
本例先移走通知,不强行重构全部调用。满足库存与支付会话条件后,将订单的待支付状态和 OrderCreated 待发布记录写入同一个本地事务;事务提交后即可返回,发布器独立把事件交给 Broker。这样才能避免“订单已落库,事件却永久漏发”的双写空窗。([AWS 文档][8])
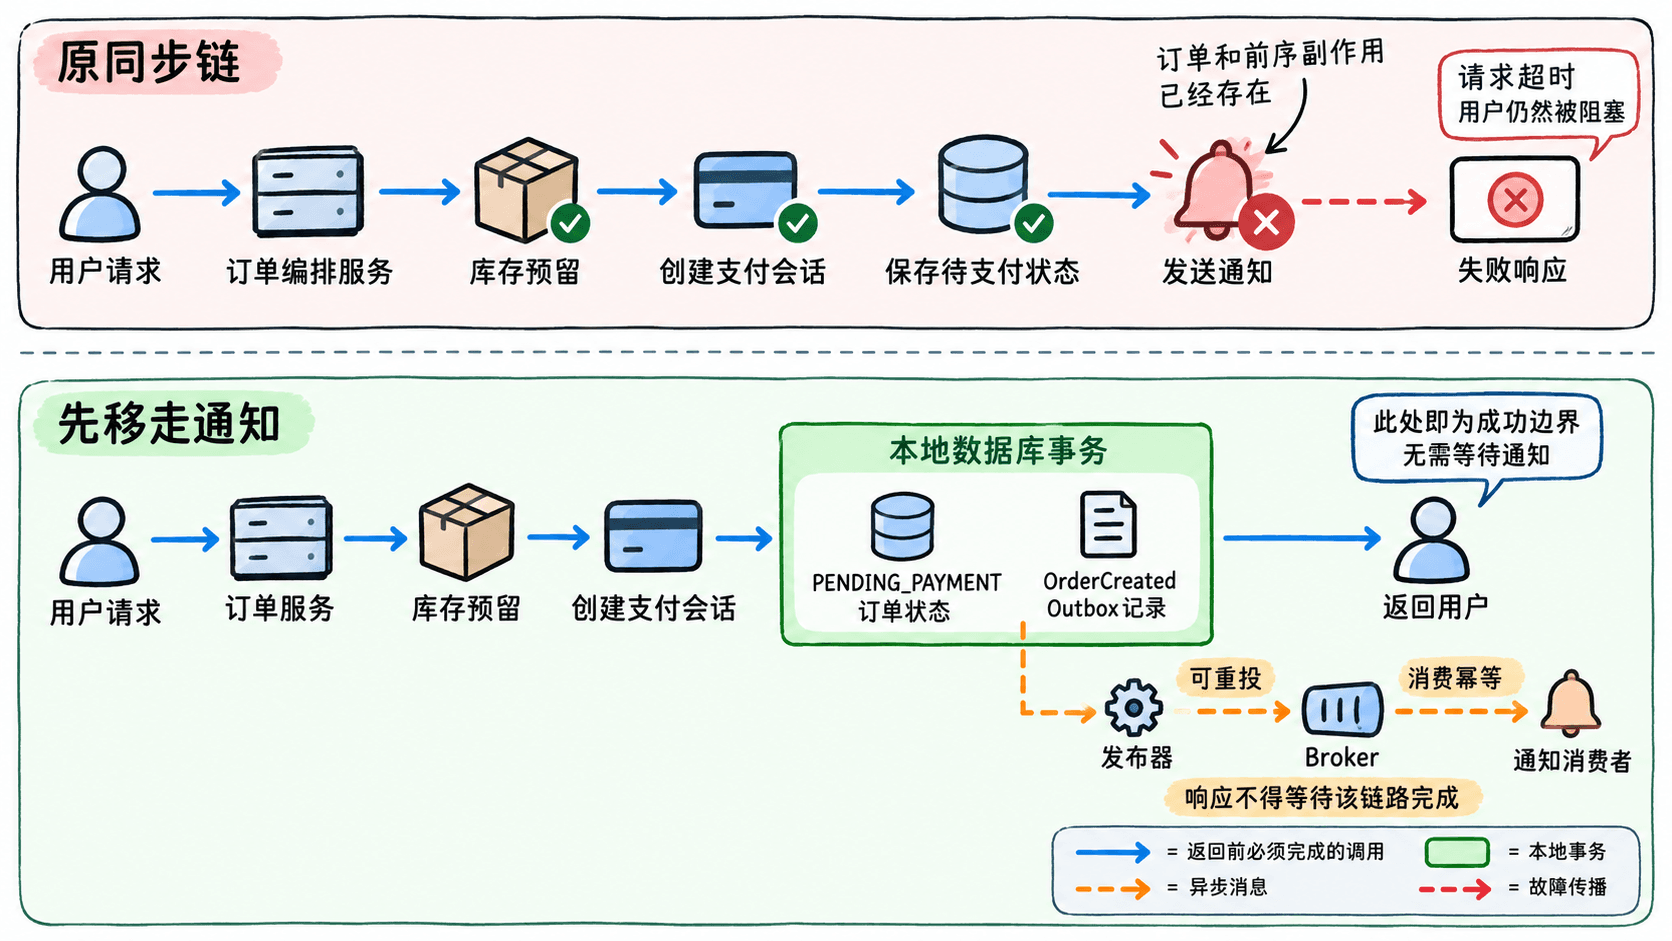
这里定义 OrderCreated 表示本例订单已进入待支付状态,不表示已经扣款。库存服务拥有预留结果,支付服务拥有支付结果,订单服务根据这些事实维护订单状态;不要让一个名称含糊的事件同时承诺多个服务尚未完成的结果。
Outbox 解决的是本地状态与待发布记录的一致性,不负责替你原子提交库存或支付操作,也不保证通知只收到一次。发布器可能重发,消费者仍需用 eventId 等稳定标识去重;通知是否完成应独立记录,不能靠吞掉异常冒充成功。([AWS 文档][8])
若以后将库存也异步化,应先修改返回契约,再设计处理中、失败取消和补偿流程。把所有调用改为并行消费者,并不会自动消除库存与付款之间真实存在的先后约束。([AWS 文档][9])
用故障验收边界
把下面三个场景写进改造验收条件,而不是只验证正常下单能够走通。这些条件分别检查故障隔离、业务承诺与可靠发布。
- 通知超时:库存与支付会话已成功时,接口仍能返回待支付订单;通知保持可查询、可重试,不回滚订单。
- 库存明确不足或支付会话结果未知:前者不能进入可支付状态,后者必须保留核对路径;已发生的预留有明确的释放或继续处理责任方。
- 状态提交后、事件发布前崩溃:待发布记录仍可恢复;相同幂等请求不生成第二份订单,同一事件重复到达不创建重复通知任务。
最终产物应是一份按业务承诺划分的依赖清单:哪些结果必须在响应前确定、哪些失败只影响后续进度、哪些跨服务操作需要补偿。通知服务故障不再改变下单是否成功,才说明真正移除了这条同步耦合。