
架构与系统设计 / 系统课时
事件审计日志应该记录什么
事件审计日志应该记录什么
订单没有触发库存预留时,需要查清事件是否发出、哪个消费者执行过、业务是否真正提交。本篇设计一套可检索的审计字段与结果语义,让失败、重试和重复跳过都能留下可核对的证据,而不是只搜一句“处理成功”。
学习目标
- 用事件标识、关联标识和处理尝试串联审计记录。
- 区分发布确认、业务提交与消费确认,准确描述处理结果。
- 验证日志检索、业务核对及敏感信息保护是否有效。
先定义每条记录能证明什么
审计记录应回答:谁在什么环境、什么时间,对哪个事件做了什么,结果如何。OWASP 建议日志明确记录时间、位置、主体、行为和结果,而不是仅保留无上下文的异常文本。([OWASP Cheat Sheet Series][1])
本课约定一条审计记录描述一个已观察到的事实。开始处理、提交成功、处理失败分别追加记录,不把同一行不断覆盖为最新状态。这样最终成功也不会抹掉此前失败;需要“当前状态”时,再从审计事实生成查询视图。
不要把消息正文完整复制成审计日志。审计首先服务于定位和核对,核心是稳定标识、执行位置、阶段结果及业务凭据,而不是堆积所有业务数据。
用稳定标识串联事件与处理尝试
本课以 event_source 与 event_id 的组合标识原始事件,传输重试或重放同一事件时保持不变。每条审计记录另有唯一 audit_id,每次消费者执行另有 attempt_id;同一次执行的开始和结束共享尝试标识。
business_key 用来按订单等业务对象检索,不能代替事件标识。correlation_id 串联一次业务流程,causation_id 指向直接触发它的命令或事件;trace_id 只用于跳转调用链。消息标识与会话关联标识也是 OpenTelemetry 分别定义的概念。([OpenTelemetry][2])
重试次数只有在应用明确维护、口径稳定时才记录。RabbitMQ 的重投递标志是布尔值,不是精确重试次数;不能把它直接解释为“已重试一次”。([RabbitMQ][3])
一份可落地的审计记录
下面是应用自定义的数据结构示例,不是 RabbitMQ 自动生成的日志。它描述消费处理的提交结果;各类 <ID> 和 <TIME> 均为占位,接入时替换为对应真实值。两个时间字段实际可以不同。
{
  "audit_version": 1,
  "audit_id": "audit-<ID>",
  "event_source": "order-service",
  "event_id": "event-<ID>",
  "event_type": "OrderConfirmed",
  "event_version": 1,
  "business_key": "order-<ID>",
  "correlation_id": "flow-<ID>",
  "causation_id": "command-<ID>",
  "trace_id": null,
  "event_time": "<TIME>",
  "observed_at": "<TIME>",
  "environment": "staging",
  "service": "inventory-service",
  "service_version": "1.0.0",
  "consumer": "inventory-handler",
  "attempt_id": "attempt-<ID>",
  "stage": "process_finished",
  "outcome": "committed",
  "duration_ms": 18,
  "error_code": null,
  "effect_ref": "reservation-<ID>",
  "transport": {
    "system": "rabbitmq",
    "cluster": "staging-mq",
    "vhost": "/",
    "exchange": "orders.events",
    "routing_key": "order.confirmed",
    "queue": "inventory.orders",
    "message_id": "message-<ID>"
  }
}
预期结果:接入采集后,按环境、事件来源和事件标识应能检索到记录;再按消费者与尝试标识定位本次执行,凭 effect_ref 去业务库核对库存预留凭据。示例本身不代表真实发生过一次提交。
event_time 保留业务事件发生时间,observed_at 记录本次审计事实被观察的时间,约定使用带时区的时间格式。duration_ms 为本次处理耗时,示例值是 18 毫秒;它不等于事件从产生到处理完成的总延迟。
stage 与 outcome 使用受控枚举。终态可约定为 committed、failed、duplicate_skipped;失败时补充脱敏后的 error_code,重复跳过时保留原业务凭据。不要把业务拒绝、技术异常和重复跳过都写成同一个“成功”。
安排重试、转入死信或人工重放时,还应另记决策、目标地址,以及必要的操作主体和原因,避免只能看到失败,却无法解释后续处置。
对事件标识、业务键和消费者建立精确检索能力,时间用于缩小范围。采集端重传同一审计记录时保留 audit_id,检索库据此去重;审计格式版本与业务事件版本分开维护。
在正确的处理边界留下证据
RabbitMQ 的发布确认与消费者确认是两个独立机制。publish_confirmed 不能证明下游业务完成;消费者也应区分收到消息、业务提交以及发出确认。应用记录 ack_sent,不等于又收到了 Broker 对这次消费确认的回执。([RabbitMQ][4])
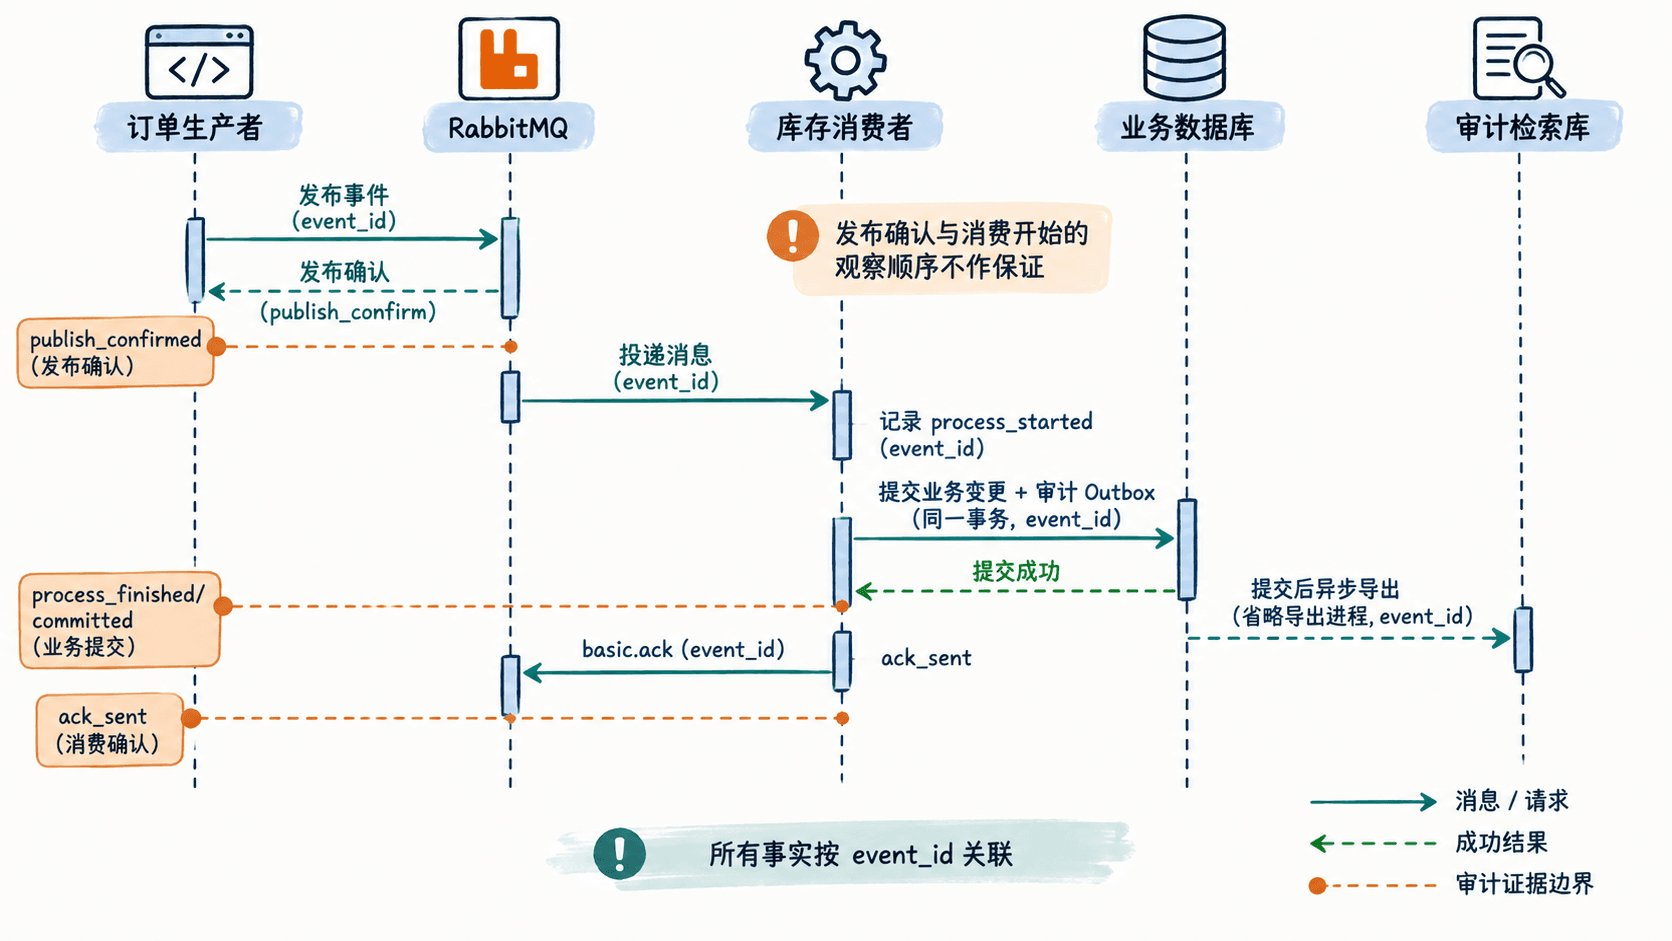
需要可靠保存“业务已提交”的证据时,可将业务变更和待导出的审计记录写入同一事务,提交后再异步送到检索库。这是把事务 Outbox 的双写规避思路用于审计投递,而不是把“写数据库后打印日志”当成原子操作。([AWS 文档][5])
失败记录不能只放在随后回滚的业务事务里。建议另行持久化失败事实;对于提交结果暂时无法确认的情况,先记为待核对,查询业务凭据后补充新记录,不擅自归为成功或失败。
验收检索能力与留存边界
在测试环境选一个事件,验证三个检查项,不只检查日志是否“有输出”。
- 让同一消费者第一次在提交前失败、重试成功、随后收到重复事件,应查到三个处理终态;业务库只出现一次预期业务效果。
- 重传同一条审计记录,检索结果不重复计数;增加另一个消费者后,能够分别核对各自结果。
- 暂停审计导出后恢复,待导出记录能够补齐;业务凭据与审计事实仍能对应。
不要记录密码、令牌或完整敏感载荷;错误文本须结构化编码并防止换行注入。限制审计读写权限,保留访问记录并提供篡改检测能力。([OWASP Cheat Sheet Series][1])
本方案建议关键审计不随调试日志采样,并按业务核对窗口确定保留期限。找不到记录时还要检查采集延迟、写入失败和留存过期;缺少审计证据,不等于业务一定没有执行。