
容器与云原生 / 系统课时
配置 VPA 更新策略
配置 VPA 更新策略
VPA 的更新模式决定“建议何时真正落到 Pod 上”。本课把 Initial、Recreate、InPlaceOrRecreate 与已废弃的 Auto 放到同一条控制链里比较,并给出一个可直接应用的 Recreate 配置,重点看 Pod 重建、可用性和滚动发布之间的关系。
学习目标
- 区分 Initial、Recreate、InPlaceOrRecreate 与 Auto 的实际更新行为
- 配置并验证一个受 PodDisruptionBudget 保护的 VPA 更新策略
- 根据业务可中断性和集群能力选择合适的更新模式
先选更新行为再写 YAML
updateMode 决定 VPA 是否只在创建 Pod 时注入资源,还是持续修正运行中的 Pod。新配置不应再选择 Auto:该值已经废弃,当前行为等同 Recreate,使用显式模式更容易预测升级后的行为。
| 模式 | 运行中 Pod 是否调整 | 是否可能重建 Pod | 适合场景 |
|---|---|---|---|
Initial |
否 | 否 | 只希望新 Pod 吃到建议,把变更节奏交给发布流程 |
Recreate |
是 | 是 | 需要持续校准资源,并能接受受控驱逐与重建 |
InPlaceOrRecreate |
是 | 可能 | 集群支持 Pod 原地资源调整,希望先降低重建概率 |
Auto |
是 | 是 | 已废弃;当前等同 Recreate,不建议新用 |
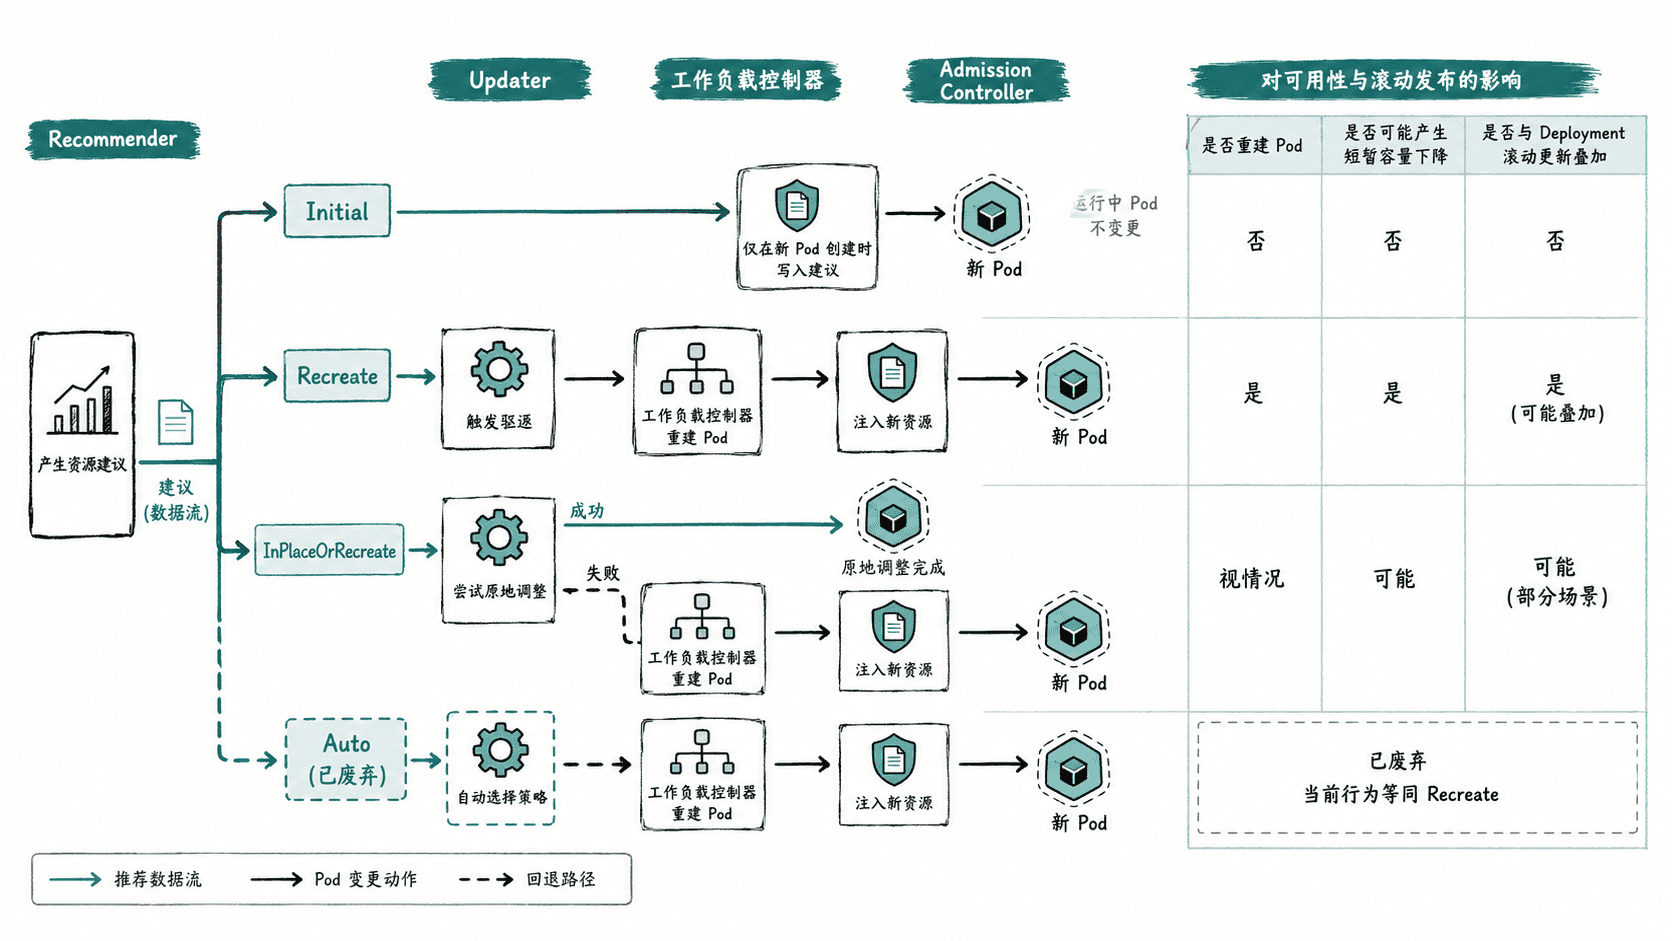
Initial 的关键边界是“Pod 生命周期内不再修改”。当 Deployment 后续滚动发布、节点驱逐或人工删除导致新 Pod 创建时,Admission Controller 才会在准入阶段把当时的 VPA 建议写入新 Pod。
配置一个可控的 Recreate 策略
下面的主示例创建 3 副本 Deployment、一个要求至少保留 2 个可用副本的 PodDisruptionBudget,以及对应 VPA。前提是集群已经安装 VPA CRD、Recommender、Updater 与 Admission Controller。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
spec:
  replicas: 3
  # 发布策略和 VPA 驱逐都需要为可用性留出余量。
  strategy:
    type: RollingUpdate
    rollingUpdate:
      maxUnavailable: 1
      maxSurge: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: nginx:1.27
          resources:
            requests:
              cpu: 100m
              memory: 128Mi
            limits:
              cpu: 500m
              memory: 512Mi
---
apiVersion: policy/v1
kind: PodDisruptionBudget
metadata:
  name: web-pdb
spec:
  minAvailable: 2
  selector:
    matchLabels:
      app: web
---
apiVersion: autoscaling.k8s.io/v1
kind: VerticalPodAutoscaler
metadata:
  name: web-vpa
spec:
  targetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: web
  # Recreate 会允许 Updater 在运行期驱逐并重建 Pod。
  updatePolicy:
    updateMode: Recreate
把内容保存为 vpa-recreate.yaml 后执行:
kubectl apply -f vpa-recreate.yaml
kubectl get vpa web-vpa -o jsonpath='{.spec.updatePolicy.updateMode}{"\n"}'
首次创建时的预期输出:
deployment.apps/web created
poddisruptionbudget.policy/web-pdb created
verticalpodautoscaler.autoscaling.k8s.io/web-vpa created
Recreate
重复执行 kubectl apply 时资源可能显示 configured 或 unchanged,这不影响模式校验。VPA 建议值依赖真实指标与历史样本,因此不要把某个固定 CPU 或内存数字当成安装成功的判据。
理解重建与可用性的关系
在 Recreate 模式下,Updater 判断资源偏离建议达到更新条件后,会通过驱逐路径移除 Pod;Deployment 随后补出新 Pod,Admission Controller 再把最新建议写入新实例。PodDisruptionBudget 能约束自愿驱逐,但不能保证新 Pod 一定能被调度。
因此,VPA 给出的更大请求如果超过现有节点可用容量,新 Pod 仍可能处于 Pending。对关键服务,除了 PDB,还要检查节点容量、拓扑约束和扩容能力,不能把“允许驱逐”误解成“必然无损恢复”。
滚动发布与 VPA 重建如果同时发生,两个控制器都可能推动 Pod 替换,使短时间内的副本波动更难预测。发布窗口要求强控制时,可以用 Initial 把资源变更绑定到新 Pod 创建;需要持续校准时再选 Recreate 或具备条件时的 InPlaceOrRecreate。
选择更新模式的边界
业务希望“什么时候重启由发布系统决定”时,优先 Initial;业务允许受控中断且需要持续纠偏时使用 Recreate。集群已经满足原地资源调整能力,并希望减少重建时,可选择 InPlaceOrRecreate,但仍要接受失败时回退重建的可能。
不要为了“自动”二字继续使用 Auto。显式写出更新方式,才能让容量治理、PDB、滚动发布和故障恢复拥有可审计的共同边界。