
容器与云原生 / 系统课时
理解 VPA 推荐与更新链路
理解 VPA 推荐与更新链路
VPA 解决的是“一个 Pod 应该申请多少 CPU 和内存”这个问题。理解 Recommender、Updater 与 Admission Controller 如何接力后,就能区分“生成建议”和“把建议真正作用到 Pod”这两件事,并安全地先用只推荐模式观察结果。
学习目标
- 说清 Recommender、Updater、Admission Controller 各自负责什么
- 跟踪一次从用量采样到资源建议再到 Pod 更新的完整链路
- 使用
updateMode: Off获取建议,并判断推荐值是否可信
三个组件如何分工
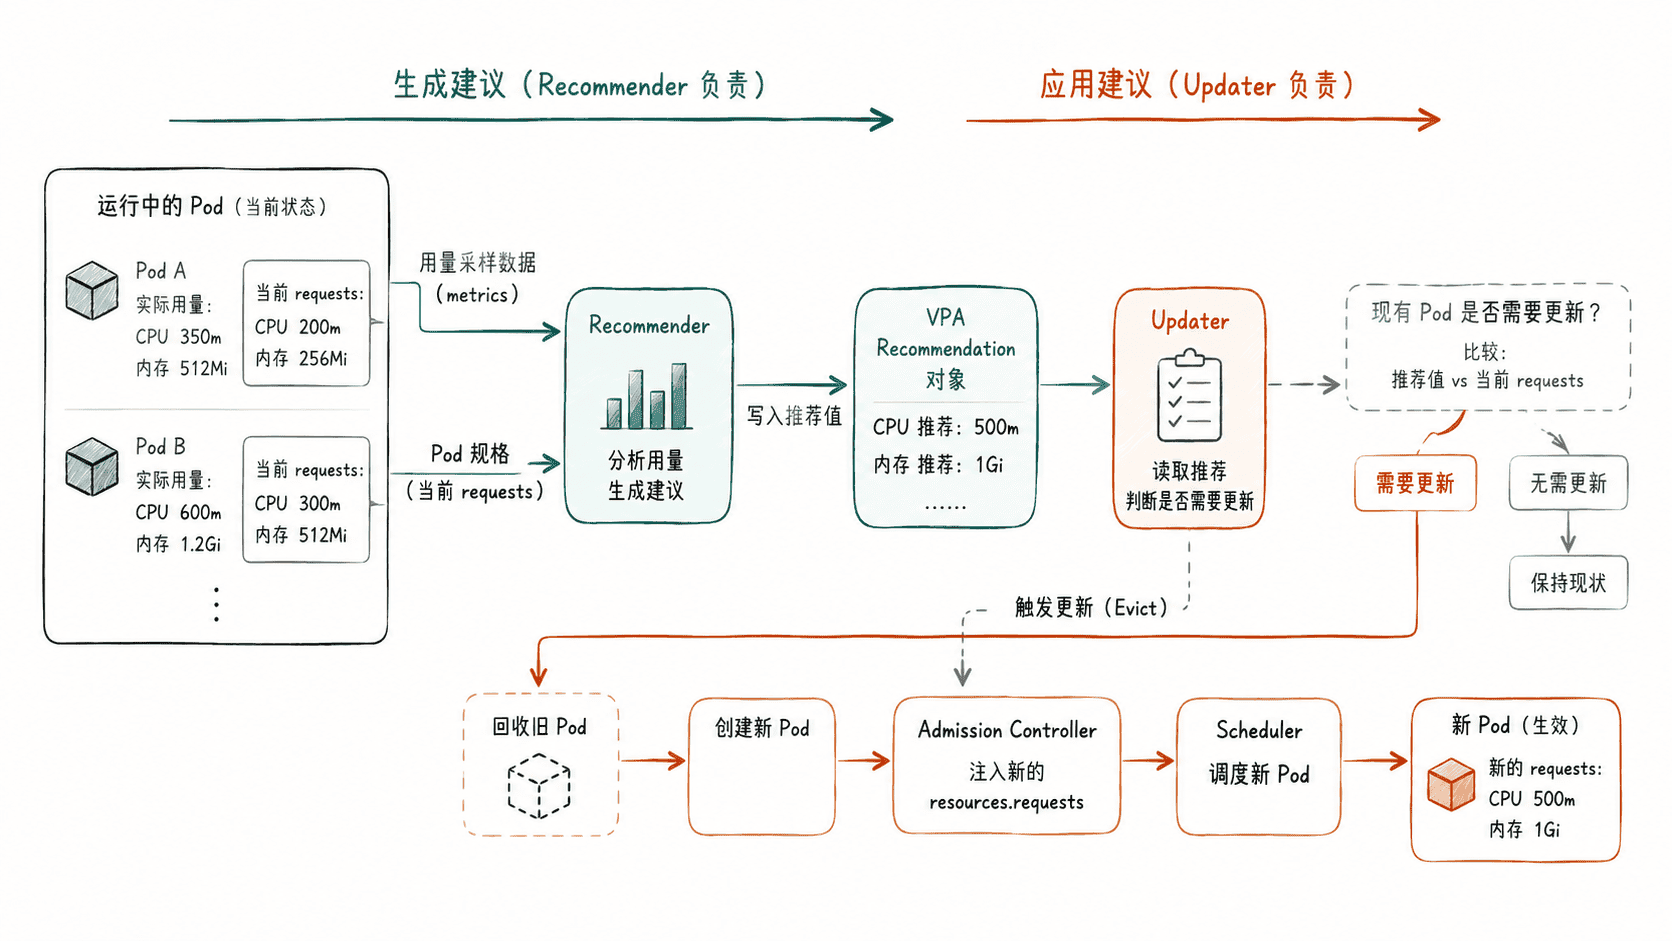
Recommender 持续观察目标工作负载中各容器的资源请求、实际用量以及异常内存压力等信号,形成 CPU、内存的推荐区间。它负责“算”,不会因为产生了新建议就直接修改正在运行的 Pod。
Updater 负责判断哪些现有 Pod 的资源配置已经明显偏离建议,并依据更新策略决定是否需要触发更新。传统更新路径通常需要替换旧 Pod;它本身不负责给新 Pod 写入新的 resources.requests。
Admission Controller 工作在 Pod 创建准入阶段。当某个 Pod 需要应用 VPA 建议时,它通过准入 Webhook 修改新 Pod 的资源请求,让随后参与调度的 Pod 带着新的 CPU、内存 requests。
推荐值是怎样形成的
VPA 不是看某一瞬间的峰值就直接改 requests。Recommender 会把一段时间内的资源使用分布与已有请求结合起来,给每个容器生成 target、lowerBound、upperBound 等建议。target 是当前建议目标,边界值用于表达“合理区间”,而不是硬性的调度阈值。
因此,短时突发流量、周期性任务、启动阶段内存峰值都可能影响推荐。观察 VPA 时应把推荐值与业务周期放在一起看,避免刚创建 VPA 几分钟就把结果当成长期容量基线。
先用只推荐模式验证
下面示例假设集群已经安装 VPA CRD 与相关组件,并且 shop 命名空间中已有名为 checkout 的 Deployment。先把更新模式设为 Off,这样只生成推荐,不主动改变 Pod。
kubectl apply -f - <<'YAML'
apiVersion: autoscaling.k8s.io/v1
kind: VerticalPodAutoscaler
metadata:
  name: checkout-vpa
  namespace: shop
spec:
  targetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: checkout
  updatePolicy:
    updateMode: "Off"
YAML

kubectl get vpa checkout-vpa -n shop \
  -o jsonpath='{range .status.recommendation.containerRecommendations[*]}{.containerName}{" cpu="}{.target.cpu}{" memory="}{.target.memory}{"\n"}{end}'
预期输出
verticalpodautoscaler.autoscaling.k8s.io/checkout-vpa created
checkout cpu=<VALUE> memory=<VALUE>
首次执行时第一行通常为 created,重复应用可能显示 configured 或 unchanged;推荐值会随真实负载变化。若第二行暂时为空,通常表示 Recommender 还没有积累足够数据,应先确认目标工作负载正在运行并持续产生可观测用量。
应用建议时真正发生什么
当更新策略允许自动应用建议时,关键点是:VPA 不能只改 Deployment 模板就让已运行 Pod 的 requests 自动变化。现有 Pod 是否需要重建或原地调整,取决于 VPA 版本、集群能力和更新策略;新建 Pod 则会在准入阶段获得新的资源请求。
这也是为什么 VPA 与可用性治理必须一起考虑。若一次替换过多副本,可能影响服务容量;若设置了 PodDisruptionBudget,Updater 还需要受可中断预算约束。生产环境通常先观察推荐稳定性,再逐步放开自动更新,而不是直接把“推荐值”当成“立即执行值”。
判断链路是否健康时,可以按“Recommender 有推荐 → 更新策略允许执行 → 新 Pod 获得新 requests → Scheduler 能调度”的顺序检查。这样能把推荐问题、准入问题和调度问题分开定位。