
HTTP 与 Web 标准 / 系统课时
定位连接重置与超时
定位连接重置与超时
connection refused、connection reset 和 timeout 看起来都像“连不上”,但它们对应的连接阶段不同。排查时先确定 TCP 是否建立,再判断失败发生在 TLS、发送请求还是等待响应阶段,能显著减少无效检查。
学习目标
- 根据错误现象判断失败发生在 TCP 建连还是已建立连接之后
- 使用客户端详细日志和抓包区分拒绝、重置与超时
- 根据失败阶段选择监听端口、网络路径、应用日志或超时配置作为下一步检查对象
先确认错误发生在哪个阶段
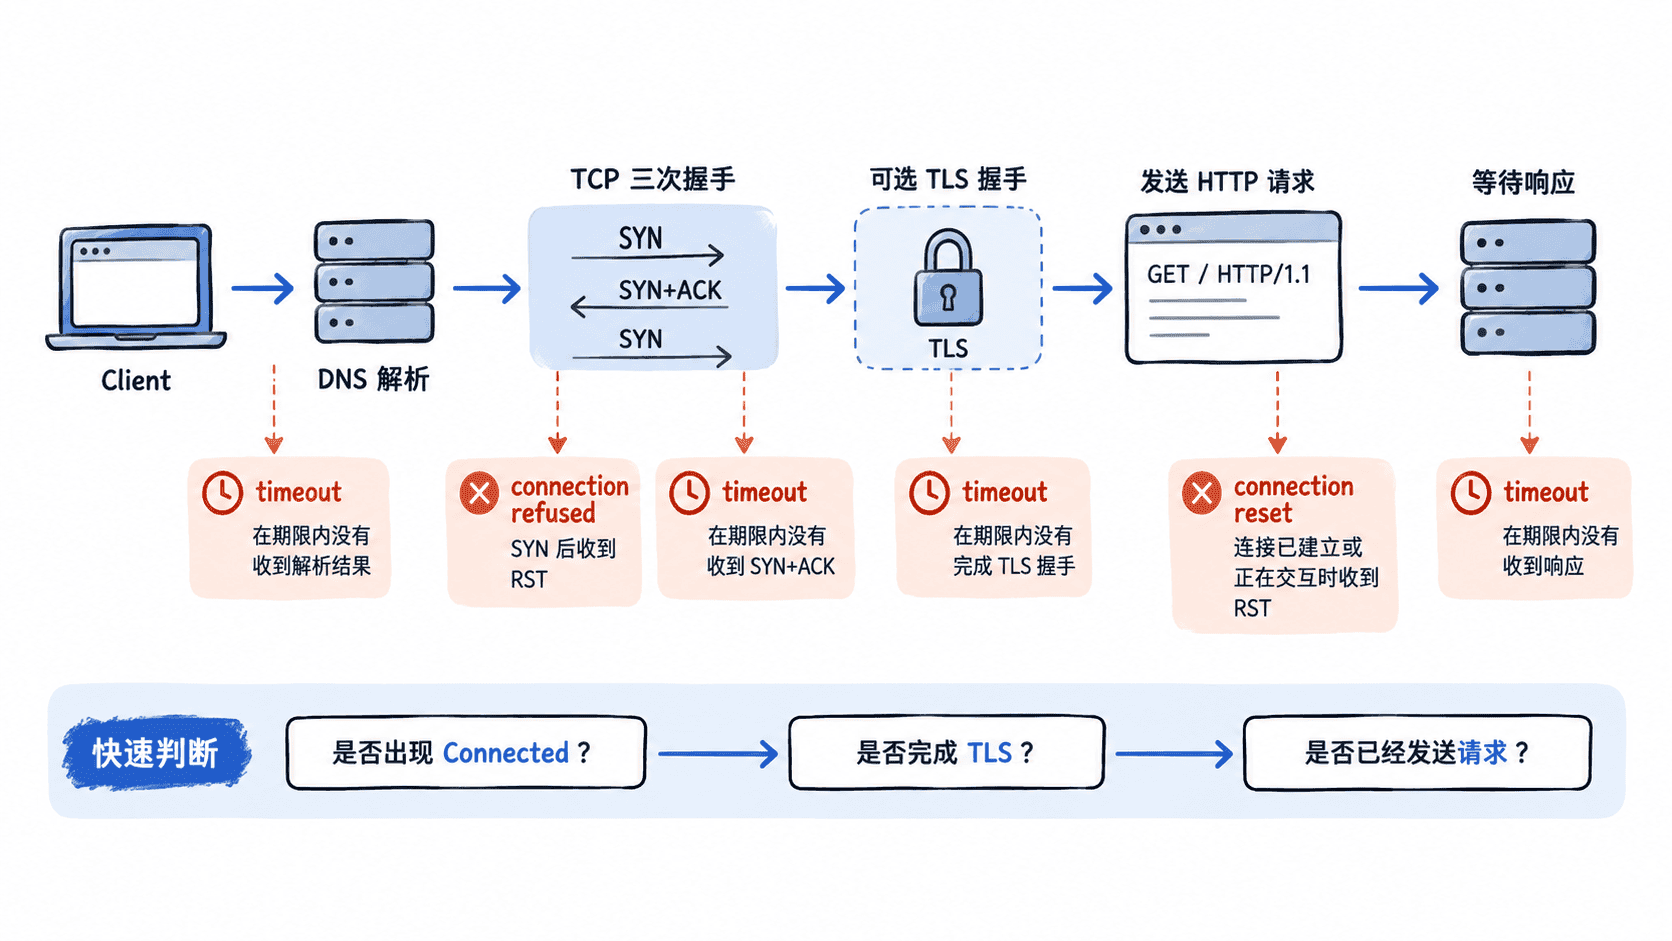
一次常见 HTTP 请求至少会经历名称解析、TCP 建连、可选的 TLS 握手、发送 HTTP 请求以及等待响应。三个错误的关键差别,不是错误文字本身,而是失败前连接已经走到了哪一步。
| 现象 | 典型阶段 | 关键含义 |
|---|---|---|
| Connection refused | TCP 建连 | 目标主机或中间设备明确拒绝连接,常见于端口无人监听或策略主动 REJECT |
| Connection reset | 建连后或交互过程中 | 对端或中间设备发送 RST,已有连接被强制终止 |
| Timeout | 多个等待阶段 | 在指定期限内没有等到连接、握手、发送或响应所需事件 |
refused 通常很快返回,因为客户端收到了明确拒绝;timeout 往往要等到某个计时器到期。reset 则说明某一端主动终止连接,但仍需要结合它发生在 TLS 前、请求发送后还是响应接收中来判断责任方。
用 curl 找到详细日志停止的位置
先让客户端输出连接过程。--connect-timeout 限制建立连接阶段的等待时间,--max-time 限制整个请求的最长时间。将占位符换成实际地址。
curl -v --connect-timeout 3 --max-time 8 "http://<HOST>:<PORT>/<PATH>" -o /dev/null预期输出取决于故障类型。以下是需要关注的典型关键行,具体文案会随 curl 版本和操作系统略有差异。
Connection refused: connect to <HOST> port <PORT> failed: Connection refused
Connection reset:   Recv failure: Connection reset by peer
Timeout:            operation timed out after <TIME>
判断时不要只搜索最后一行错误。如果日志从未出现 Connected to,故障仍在建立连接之前;已经出现 Connected to,却在 TLS 握手阶段停止,应检查证书协议、TLS 配置以及中间代理;如果已经看到客户端发送请求的 > GET、> POST 等行,却迟迟没有收到以 < HTTP/ 开头的响应,则问题已经进入服务器处理或响应读取阶段。
用 TCP 报文区分拒绝、重置和无响应
当应用日志不能说明问题时,可以在有权限的 Linux 节点上抓取目标 TCP 端口。以下命令需要把 <IP> 和 <PORT> 替换为目标地址,并通常需要管理员权限。
sudo tcpdump -nn -i any "host <IP> and tcp port <PORT>"预期输出中的时间、源端口和序列号会变化,真正需要观察的是 TCP 标志位。
refused: <CLIENT_IP>.<PORT> > <IP>.<PORT>: Flags [S]
         <IP>.<PORT> > <CLIENT_IP>.<PORT>: Flags [R.]

timeout: <CLIENT_IP>.<PORT> > <IP>.<PORT>: Flags [S]
         <CLIENT_IP>.<PORT> > <IP>.<PORT>: Flags [S]

reset:   <CLIENT_IP>.<PORT> > <IP>.<PORT>: Flags [P.]
         <IP>.<PORT> > <CLIENT_IP>.<PORT>: Flags [R.]
SYN 后立即收到 RST,说明目标或路径中的设备明确拒绝建连,这与“包被静默丢弃”不同。重复看到 SYN,却始终没有 SYN-ACK 或 RST,更符合连接超时,应检查路由、防火墙 DROP、安全组和目标是否可达。
已经有数据传输后再出现 RST,则属于已建立连接被重置。此时应把抓包时间与服务端、代理和应用日志对齐,检查进程重启、连接池复用失效、协议不匹配、负载均衡器主动终止连接等原因。
按失败阶段选择检查对象
遇到 connection refused,先在目标节点确认服务是否监听了正确地址和端口。只监听 127.0.0.1 的服务即使进程正常,远程代理也无法访问;容器和 Kubernetes 场景还应确认代理实际访问的是容器端口、Service 端口还是宿主机映射端口。
遇到 connection reset,重点寻找“谁发送了 RST”。如果服务器日志在同一时刻记录进程退出或主动关闭连接,根因更靠近应用;服务器完全没有对应请求,而中间负载均衡或防火墙日志显示终止,则应调查中间链路。HTTPS 还要特别检查是否把明文 HTTP 发到了 TLS 端口,或 TLS 协议与密码套件无法协商。
遇到 timeout,先说清楚是哪一种超时:连接超时表示 TCP 等建连阶段没有完成;读取超时表示连接已经存在,但规定时间内没有收到期待的数据;代理的上游读取超时则可能最终转化为客户端看到的 504。只写“timeout”而不记录阶段和阈值,几乎无法定位问题。
修复后验证的不只是一次成功
修复后重新运行详细客户端请求,确认连接能够建立、请求能够发出并收到完整 HTTP 响应;如果之前使用抓包定位,还应确认不再出现异常 RST 或持续重传。对于间歇性故障,应连续测试多个请求,并按目标实例区分结果,因为单个健康实例成功不能证明整个后端池已经恢复。
最终应能回答三个问题:TCP 是否真正建立、连接建立后走到了哪个协议阶段、是谁先结束或等待超时。只要把这三个问题与客户端日志、代理日志和报文证据对应起来,refused、reset 和 timeout 就不再是三个模糊的“网络错误”。