
HTTP 与 Web 标准 / 系统课时
理解正向代理与反向代理
理解正向代理与反向代理
一次 HTTP 请求可能经过企业代理、CDN、负载均衡器、API 网关和应用服务器。排查问题前首先要分清每个中间节点代表谁工作:正向代理主要代理客户端,反向代理主要代理服务端,而网关通常还承担更明确的系统边界职责。
学习目标
- 根据代理所在位置区分正向代理与反向代理
- 理解请求经过多个中间节点时地址和头字段为什么会变化
- 区分反向代理与 API 网关常见职责
判断代理时先看它代表谁
正向代理位于客户端一侧。客户端明确或间接地把请求交给代理,由代理代表客户端访问目标服务器。目标站点直接建立连接的对端通常是代理,而不是原始客户端。
反向代理位于服务端入口一侧。客户端访问的是一个公开服务地址,却不需要知道后面究竟有多少应用实例。反向代理接收请求后,再根据域名、路径、负载或健康状态把请求转发给内部服务。
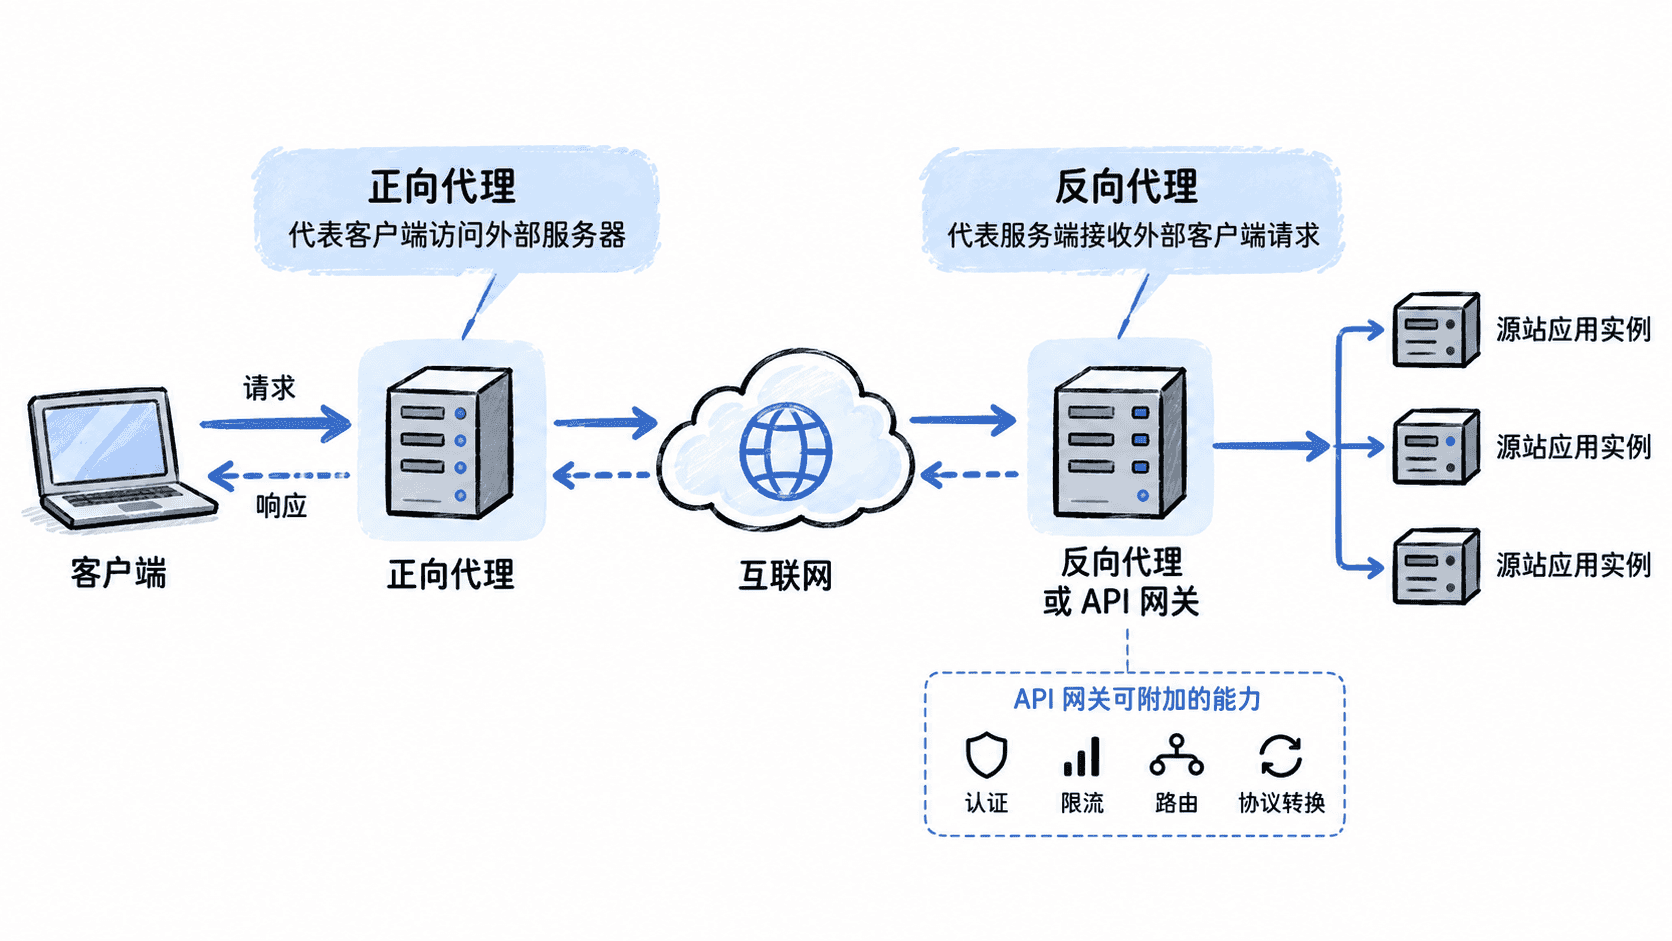
一个常见链路可以理解为:客户端先把请求交给公司出口代理,流量到达目标系统后,再由目标系统的反向代理分发给具体应用实例。两类代理可以同时存在,但它们解决的是不同方向的问题。
三类角色解决的问题不同
| 角色 | 主要代表 | 客户端是否通常知道它 | 常见用途 |
|---|---|---|---|
| 正向代理 | 客户端 | 通常知道或由系统配置 | 出口控制、访问策略、匿名化、缓存 |
| 反向代理 | 服务端 | 通常只看到统一服务地址 | TLS 终止、负载均衡、路由、缓存 |
| API 网关 | 服务端系统边界 | 通常访问网关公开地址 | 认证、限流、API 路由、协议或请求转换 |
“网关”是比“反向代理”更宽的角色描述。很多 API 网关在网络行为上确实像反向代理,但它通常还承担认证、配额、限流、观测或协议转换等 API 边界能力。因此不能只凭“它会转发请求”就断定两个概念完全等价。
为什么经过代理后看到的地址会变化
每经过一跳代理,都会产生新的网络连接。假设客户端连接反向代理,反向代理再连接应用服务器,那么应用服务器在 TCP 或 QUIC 连接层看到的直接对端就是反向代理,而不是最初的客户端。
为了传递原始请求信息,代理常会添加或维护 Forwarded、X-Forwarded-For、X-Forwarded-Proto 等头字段。例如,TLS 在代理处终止后,后端可能收到普通 HTTP 连接,但 X-Forwarded-Proto 仍可记录客户端最初使用的是 HTTPS。
排查代理链路要逐跳定位
当请求返回错误状态、跳转地址异常或服务端记录的客户端 IP 不正确时,不要只检查最终应用。应该按照请求经过的顺序确认每一跳做了什么。
首先确认客户端实际连接的目标,包括域名、端口以及是否配置了正向代理。随后确认入口反向代理是否命中了预期虚拟主机和路由规则,再检查它转发到哪个后端地址。最后检查代理是否正确传递 Host、原始协议和客户端地址等必要信息。
如果链路中还有 CDN、服务网格入口或 API 网关,就继续沿相同方法拆分:谁接收了这一跳的连接、谁创建了下一跳连接、这一跳修改了哪些请求信息。这样可以把看似复杂的代理链变成一组可以逐个验证的连接关系。
容易混淆的判断方式
不能用“在公司内部还是互联网”区分正向与反向代理,也不能用“是否做缓存”判断,因为两类代理都可能缓存内容。最稳定的判断标准始终是代理代表哪一端。
代理客户端去访问外部目标,是正向代理;代理服务端接收外部请求,是反向代理;当一个入口还承担统一 API 策略和系统边界治理时,通常会进一步被称为网关。掌握这个位置关系后,再遇到 CDN、负载均衡器或 API 网关时,就能先确定它们在当前 HTTP 链路中的实际职责。