
HTTP 与 Web 标准 / 系统课时
理解 HTTPS 解决什么问题
理解 HTTPS 解决什么问题
HTTPS 解决的不是 HTTP 方法、状态码或缓存规则,而是 HTTP 数据在网络中传输时容易被窃听、篡改和冒充的问题。理解 TLS 在 HTTP 外围承担的职责,才能准确判断 HTTPS 能保护什么,以及哪些风险并不会因此消失。
学习目标
- 区分 HTTPS 提供的机密性、完整性和服务器身份认证
- 理解 HTTP 与 TLS 的分工,而不是把 HTTPS 当成另一套应用层语义
- 能判断 HTTPS 的保护边界,避免把加密连接等同于网站本身可信
明文 HTTP 面临什么风险
普通 HTTP 把请求和响应直接交给下层连接传输。如果攻击者能够观察或干预链路,就可能读取请求头、URL 路径、Cookie 和正文,也可能修改响应内容,甚至把客户端引向一个冒充目标服务器的节点。
HTTPS 通过 TLS 主要降低三类风险:加密降低被动窃听获得明文的风险;认证加密机制使传输内容被修改时能够被检测;服务器证书与主机名校验帮助客户端确认自己连接的是持有相应私钥并通过信任链验证的服务器。
| 风险 | HTTPS 提供的主要机制 |
|---|---|
| 窃听 HTTP 内容 | 会话加密,网络观察者难以直接读取明文 |
| 途中篡改 | TLS 完整性保护可检测未经授权的修改 |
| 冒充目标服务器 | 证书链、主机名校验与私钥证明共同参与认证 |
| 恶意网站本身 | 不负责判断网站内容或业务是否可信 |
| 客户端或服务器已被攻破 | 无法替代端点自身的安全防护 |
TLS 怎样包住 HTTP
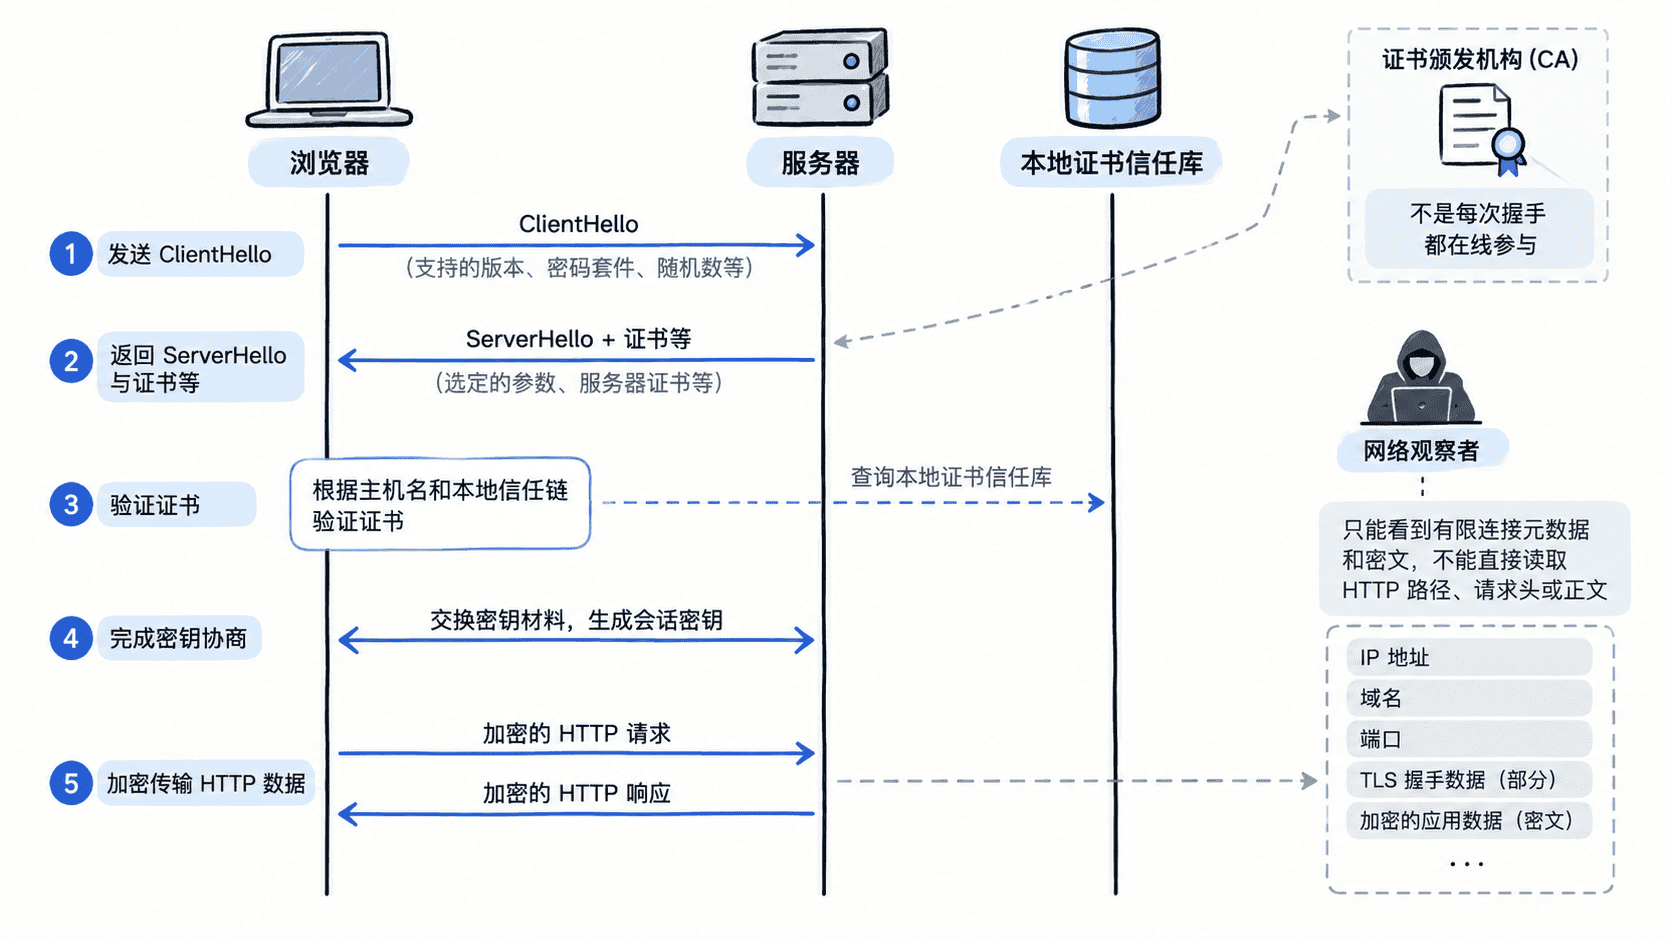
建立 HTTPS 连接时,客户端先与服务器完成 TLS 握手。服务器发送证书等信息,客户端检查证书是否在有效期内、目标主机名是否匹配,并验证证书能否建立到本地受信任根证书的可信链。证书颁发机构通常不是在每次访问网站时实时加入握手,而是其签名和根证书预先构成信任基础。
握手还会完成密钥协商。之后双方使用得到的会话密钥进行高效的对称加密和完整性保护,真正的 HTTP 请求与响应才在这个受保护通道中传输。因此抓取链路上的数据包时,通常不能直接看到 URL 路径、Cookie、Authorization 头或正文的 HTTP 明文。
HTTPS 与 HTTP 不是替代关系
HTTP 仍然负责定义 GET、POST、状态码、Header、缓存和内容协商等应用层语义;TLS 负责保护这些数据在通信链路中的传输。对于 HTTP/1.1 和 HTTP/2,常见结构可以理解为 HTTP 运行在 TLS 之上,而 TLS 再使用 TCP 承载。
HTTP/3 的底层改为 QUIC,TLS 1.3 的握手能力集成在 QUIC 中,但应用层仍然保留 HTTP 的方法、状态码和字段语义。因此从 http:// 切换到 https:// 并不意味着业务接口要重新发明一套请求格式,它主要改变的是连接建立和传输保护方式。
HTTPS 不能证明网站本身安全
看到 HTTPS 只能说明当前连接满足相应的 TLS 验证和加密条件,不能推出服务器没有漏洞、下载文件一定无毒,或页面经营者一定值得信任。攻击者同样可以为自己控制的域名申请有效证书,再通过 HTTPS 提供恶意页面。
HTTPS 也只保护传输路径。数据到达浏览器或服务器并解密后,仍可能受到 XSS、恶意扩展、服务器入侵、日志泄漏或错误权限配置等问题影响。若 TLS 在 CDN、反向代理或负载均衡器处终止,该节点也能够看到解密后的 HTTP 内容,因此还要根据系统边界决定后续链路是否继续使用加密。
对于公开网站、API、登录请求以及静态资源,生产环境通常都应使用 HTTPS:即使内容本身不敏感,完整性保护也能降低脚本或下载内容在传输途中被替换的风险。判断一个 HTTPS 部署是否可靠时,应把证书验证、TLS 配置和端点安全分别检查,而不是只确认地址栏出现了 https://。