
HTTP 与 Web 标准 / 系统课时
看懂 CDN 请求链路
看懂 CDN 请求链路
排查“用户拿到旧内容”或“源站正常但线上异常”时,先把浏览器、DNS、CDN 边缘节点和源站拆开看。目标不是背 CDN 厂商术语,而是用连接目标、响应头和对照请求判断当前请求停在哪一层、内容是否经过共享缓存。
学习目标
- 说清浏览器、DNS、CDN 边缘节点与源站在一次请求中的职责
- 用连接地址和缓存相关响应头判断请求是否命中边缘缓存
- 通过源站对照请求区分 CDN 问题与源站问题
一次请求实际经过哪里
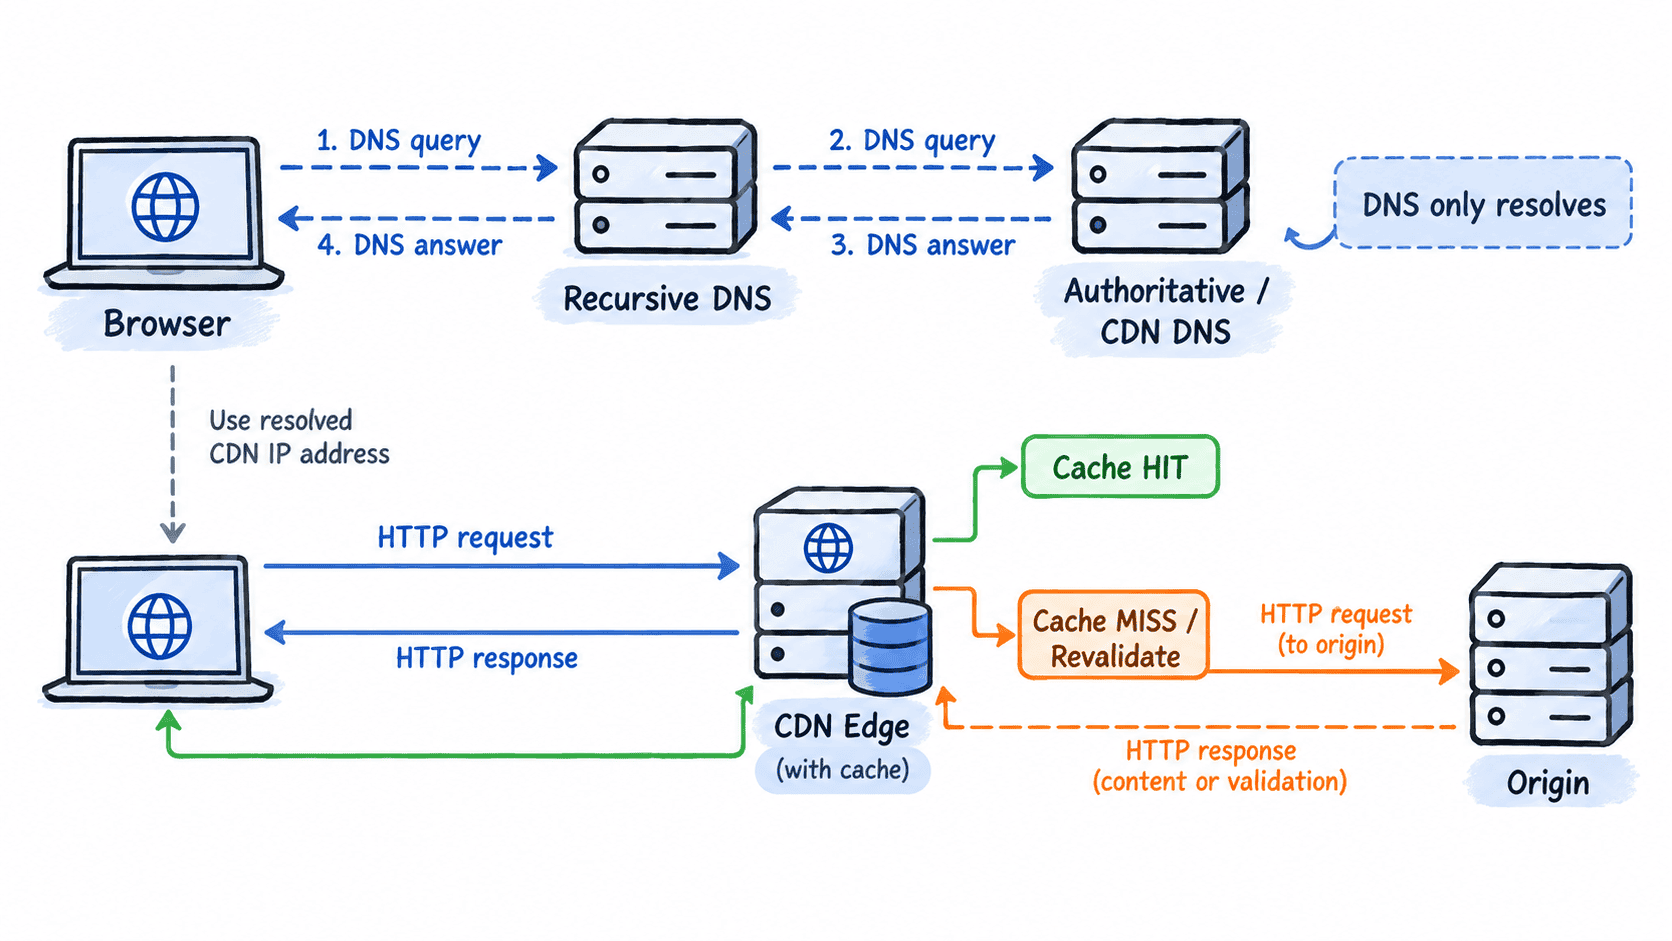
用户访问 https://<HOST>/<PATH> 时,DNS 先把主机名解析到可访问的地址。启用 CDN 后,这个地址通常属于 CDN 边缘节点;浏览器随后与边缘节点建立 TCP/TLS 连接并发送 HTTP 请求。DNS 负责“找到入口”,解析完成后并不会继续转发 HTTP 数据。
边缘节点收到请求后会检查缓存策略和本地对象状态。若对象仍然新鲜,可以直接响应;若未命中、已过期需要重新验证,或规则要求绕过缓存,边缘节点才会访问源站。一次访问因此可能只有浏览器到 CDN 的一段 HTTP 连接,也可能再增加 CDN 到源站的一段连接。
从响应头和连接目标找证据
先查看“这次实际连到了谁”以及服务器返回了哪些缓存头。把占位符替换为目标地址后执行:
curl -sS -o /dev/null -D - -w 'remote_ip=%{remote_ip}\nstatus=%{response_code}\n' 'https://<HOST>/<PATH>'预期输出
HTTP/<VERSION> <STATUS>
cache-control: <CACHE_CONTROL>
age: <TIME>

remote_ip=<IP>
status=<STATUS>
实际响应头可能比示例更多,也可能没有 age。remote_ip 表示本次 TCP 连接的对端地址;启用 CDN 时它通常是边缘节点,而不是源站。Cache-Control 说明响应是否允许缓存、缓存多久,但它本身不能证明这次已经命中缓存。
Age 是共享缓存中常见的标准响应头。出现大于 0 的值,并且连续请求时数值增长,通常是对象已在共享缓存中停留一段时间的有力证据。很多 CDN 还会增加 X-Cache、CF-Cache-Status、X-Cache-Hits 等厂商头,但名称和取值并不统一,应按所用 CDN 的文档解释。
区分命中、回源和重新验证
缓存命中时,边缘节点直接用本地仍然新鲜的对象响应,请求不会到源站。缓存未命中时,边缘节点访问源站获取完整响应,并可能按缓存策略保存后再返回。重新验证则不同:边缘已有旧对象,会带条件请求去源站确认;源站若返回 304 Not Modified,边缘节点可继续使用已有缓存实体。
还有一种常见情况是缓存绕过。响应带 Cache-Control: no-store、业务规则明确跳过缓存,或请求满足 CDN 配置中的绕过条件时,都可能每次回源。具体行为由 CDN 配置决定,所以应同时查看标准缓存头、厂商缓存状态头和源站日志,而不是只依据某一个字段。
用源站对照请求隔离问题
如果你拥有源站 IP,并且有权限直接访问源站,可以用 --resolve 保留原 URL、Host 和 TLS SNI,同时把连接地址固定到源站。这样能把“经过 CDN 的响应”和“直接源站响应”放在接近一致的请求条件下比较。
curl -sS -o /dev/null -D - --resolve '<HOST>:443:<ORIGIN_IP>' -w 'remote_ip=%{remote_ip}\nstatus=%{response_code}\n' 'https://<HOST>/<PATH>'预期输出
HTTP/<VERSION> <STATUS>
<ORIGIN_RESPONSE_HEADERS>

remote_ip=<ORIGIN_IP>
status=<STATUS>
关键验证点是 remote_ip 应等于 <ORIGIN_IP>。如果直连源站正常,而经 CDN 的状态码、缓存头或内容异常,问题更可能位于 CDN 配置、缓存对象或边缘到源站链路;如果两条路径都异常,应继续查源站应用、反向代理和依赖服务。源站若只允许 CDN 回源地址访问,直连失败是访问策略的结果,不能据此认定源站故障。
按证据链下结论
排查时按“DNS 解析结果 → 实际连接 IP → HTTP 状态与缓存头 → 必要时源站对照”的顺序收集证据。DNS 只能告诉你候选入口,remote_ip 才说明这次连到哪里;缓存头说明对象如何被处理,源站对照用于隔离 CDN 与源站。把这些层次分开后,旧缓存、回源失败和源站自身异常就不会混成同一个“CDN 有问题”。