
HTTP 与 Web 标准 / 系统课时
理解 HTTP 为什么无状态
理解 HTTP 为什么无状态
HTTP 的“无状态”不是说服务器什么都不能记住,而是说协议默认把每个请求当成独立消息处理,不自动把它与先前请求绑定成同一会话。理解这一点后,你就能判断为什么登录、购物车等业务必须额外携带身份线索或使用服务端会话。
学习目标
- 说清 HTTP 无状态描述的是哪一层语义
- 区分连接复用与会话状态
- 理解业务为什么需要 Cookie、Token 或 Session 等额外机制
无状态到底指什么
客户端发出一个 HTTP 请求时,服务器根据当前请求中的方法、目标、首部和消息体来处理它。协议本身并不要求服务器记住“这个请求来自刚才那个请求的同一用户”,也不会自动给两个请求建立业务会话关系。
例如,同一个浏览器连续访问 /profile 两次,如果请求中都没有携带身份信息,从 HTTP 语义看,这两次只是两个独立请求。应用当然可以在数据库、内存或缓存中保存用户状态,但那属于应用设计,不是 HTTP 自动提供的能力。
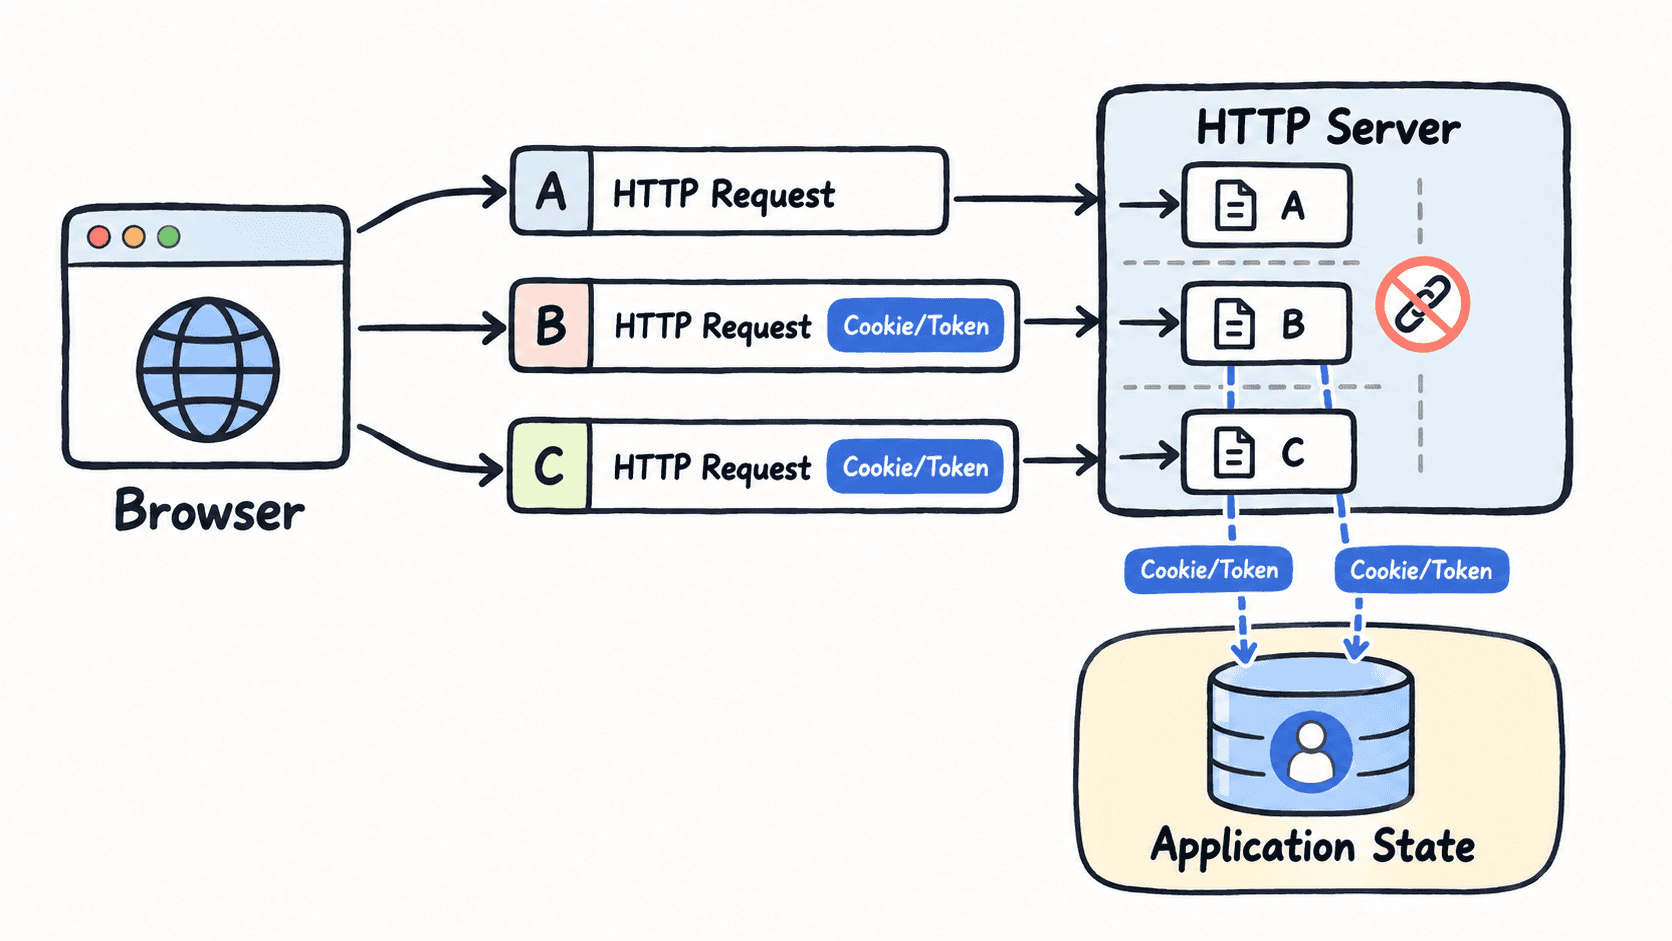
无状态不等于每次都重新建连接
HTTP/1.1 可以复用持久连接,HTTP/2 和 HTTP/3 还可以在一条连接上承载多个请求。连接持续存在,只说明传输通道可以复用,并不意味着服务器因此知道这些请求属于哪个已登录用户。
因此要把两个问题分开:连接是否复用是传输与性能问题,请求是否属于同一业务会话是身份和状态问题。即使多个请求走同一条连接,应用仍不能仅凭这条连接可靠识别用户。
业务为什么仍然需要状态
很多业务都依赖“前一次发生了什么”。用户登录后再次访问个人中心,服务端需要知道其身份;购物车接口需要知道当前购物车属于谁;分页浏览和表单流程也可能需要保存阶段性状态。
HTTP 不自动维护这些关系,所以应用通常会引入额外机制:
- Cookie:浏览器保存小段数据,并在满足作用域规则时随请求自动发送。
- Session:服务端保存会话数据,客户端通常只携带一个会话标识。
- Token:客户端显式携带可验证的身份凭据,例如放在
Authorization首部中。
这些机制都不是在“取消 HTTP 的无状态”,而是在无状态请求之上增加可识别、可恢复的业务上下文。
判断一个请求是否带着上下文
观察请求时,可以先问:当前报文本身是否包含足够的信息,让服务器知道调用者是谁、处于什么业务阶段?如果没有,就不能因为“刚才同一个浏览器访问过”而假设服务器天然知道答案。
理解这一点后,Cookie、Session 和 Token 的角色就很清楚了:它们负责为彼此独立的 HTTP 请求补上“这是谁、关联哪份状态”的线索。