
HTTP 与 Web 标准 / 系统课时
定位重定向循环问题
定位重定向循环问题
浏览器提示“重定向次数过多”时,真正的问题不是出现了 301 或 302,而是多个组件对“正确 URL”的判断互相冲突。本节从 Location 跳转链开始,结合 X-Forwarded-Proto 和反向代理配置定位循环发生在哪一层。
学习目标
- 能记录连续 3xx 响应的
Location,识别 URL 在哪些值之间反复跳转。 - 能解释 TLS 终止后
X-Forwarded-Proto缺失或不受信任为何会形成循环。 - 能按浏览器、边缘代理、反向代理、应用的顺序验证并修复跳转规则。
先把跳转链完整记录下来
排查时不要一开始就让工具无限跟随重定向。先观察第一跳,再沿着 Location 逐跳检查;当某个 URL 再次出现时,就已经证明形成了环。浏览器 Network 面板应开启 Preserve log,以免页面导航后前面的 3xx 记录消失。
下面命令只观察第一跳,不自动跟随。把 <HOST> 替换成实际域名;如果响应是重定向,就复制 Location 中的 URL 再执行一次,直到出现重复地址或非 3xx 响应。
curl -sS -I "https://<HOST>/"预期输出(第一跳为重定向时)
HTTP/<HTTP_VERSION> <3XX>
location: <URL>
<3XX> 可能是 301、302、307 或 308。继续检查 <URL> 指向的下一跳;如果没有 Location 或状态码不是 3xx,就说明循环不发生在这一跳。真实协议版本、状态码和地址以目标站点响应为准。
看懂最常见的 HTTPS 循环
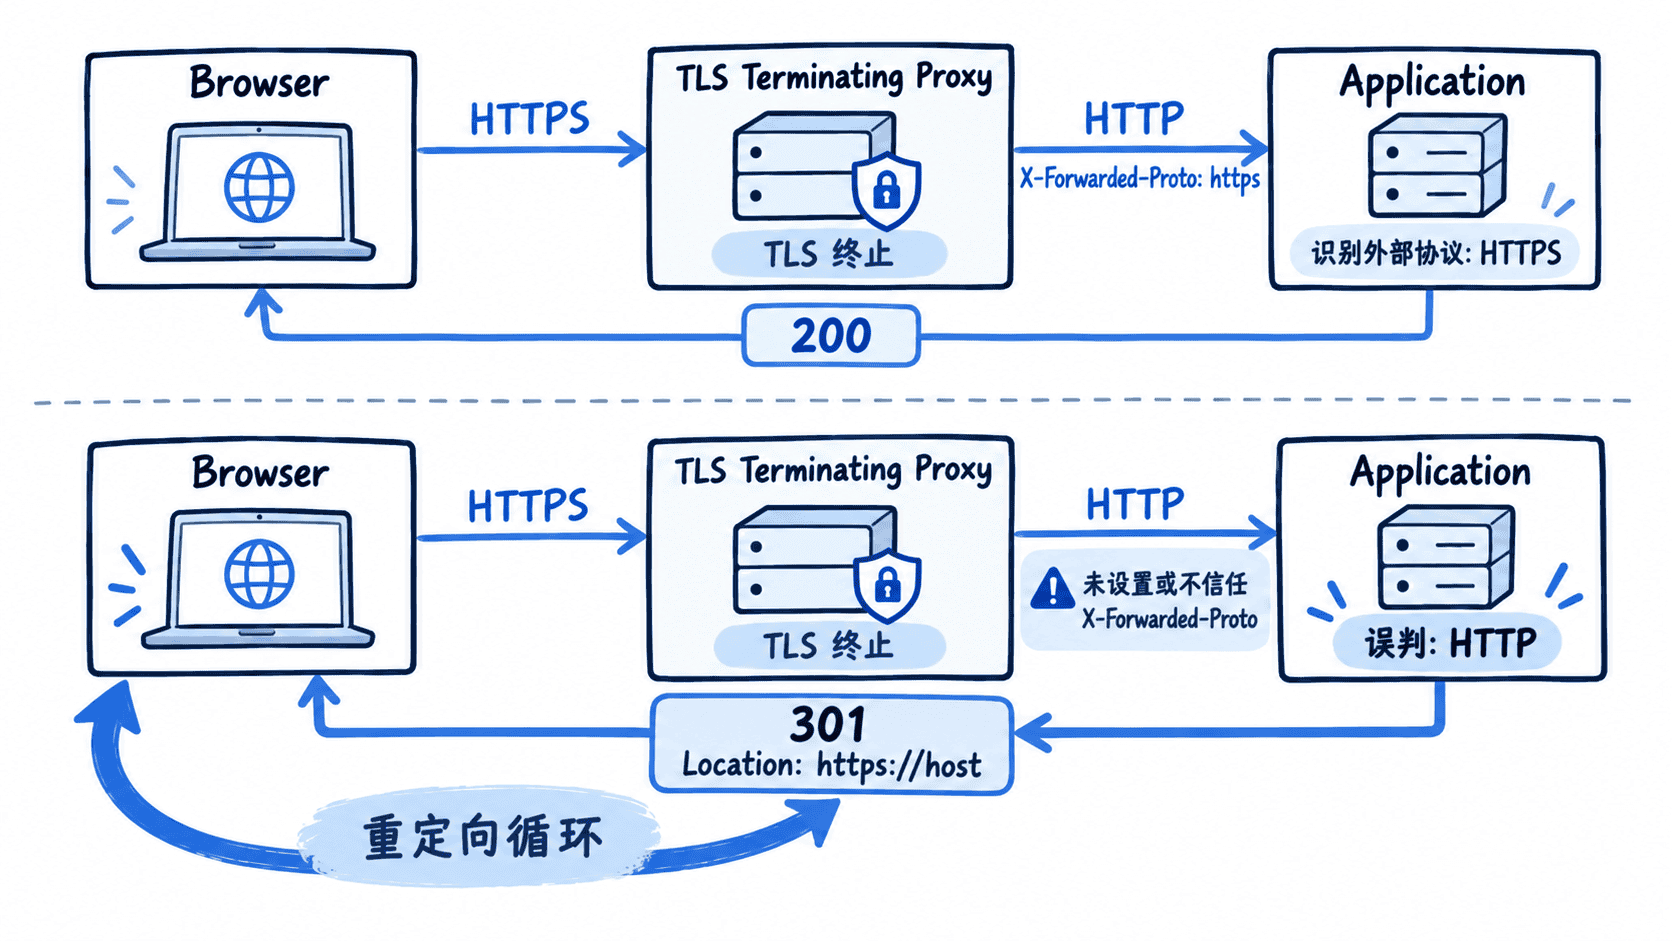
典型部署是浏览器通过 HTTPS 访问边缘代理,代理终止 TLS 后用 HTTP 转发给应用。此时应用看到的底层连接是 HTTP,但对外真实协议仍是 HTTPS,所以代理需要传递可信的原始协议信息,例如 X-Forwarded-Proto: https,或使用标准 Forwarded 头中的 proto=https。
如果应用配置了“所有 HTTP 都重定向到 HTTPS”,却没有正确读取受信任代理提供的原始协议,就会认为每次请求都是 HTTP,于是不断返回到同一个 HTTPS 地址。浏览器再次以 HTTPS 到达代理,代理又以 HTTP 转发给应用,循环继续。
核对代理是否正确传递协议
以 Nginx 反向代理为例,常见配置会显式传递原始主机和外部协议。下面是片段示例,需要放在实际 location 中,并确保 proxy_pass 指向真实上游。
proxy_set_header Host $host;
proxy_set_header X-Forwarded-Proto $scheme;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
生效行为是:客户端使用 HTTPS 访问 Nginx 时,后端收到 X-Forwarded-Proto: https。验证时可在应用访问日志中临时记录该头,或在受控环境直接检查后端收到的请求头。
如果链路有 CDN、负载均衡器和 Nginx 多层代理,还要确认每一层是覆盖、追加还是保留该字段。出现 http, https 这类多值时,应用框架对“取第一个还是最后一个”的规则不同,错误的可信代理配置同样会导致误判。
排查互相打架的规范化规则
并非所有循环都来自 HTTPS。另一类高频问题是不同组件分别执行规范化:CDN 把 example.com 跳到 www.example.com,应用又把 www 跳回裸域名;代理补斜杠,应用又去斜杠;认证网关跳到登录页,应用检测会话后又跳回原地址。
处理这类问题时,把每一跳写成“当前 URL → 状态码 → Location → 响应组件”。只要出现 A → B → A,检查 A 与 B 分别由哪一层生成,然后只保留一个权威规范化位置。协议、主机名、路径尾斜杠和登录跳转都应遵守同一原则。
修复后必须重新验证
修复配置后先清除浏览器站点缓存或使用无缓存环境,避免 301 被本地缓存干扰。然后重新逐跳运行 curl,确认跳转链在有限步内到达非 3xx 响应;最后用浏览器 Network 面板检查实际请求,确认 Location 不再往返。
一个稳定的修复结果通常具备三点:外部协议只由可信代理确定,规范化规则只有一个权威来源,应用与代理对主机名和路径的目标值一致。只要先把跳转链还原出来,再逐层核对这些判断,就能把“重定向次数过多”从浏览器现象定位到具体配置。