
HTTP 与 Web 标准 / 系统课时
理解浏览器跨域请求
理解浏览器跨域请求
前端调用另一个域名、端口或协议的 API 时,即使服务器能正常返回 200,浏览器也可能拒绝把响应交给 JavaScript。本篇从同源策略开始,串起 CORS 响应头、OPTIONS 预检和实际请求,建立一套可用于定位跨域失败的检查顺序。
学习目标
- 判断两个 URL 是否同源,并理解跨域限制由浏览器执行
- 看懂常用 CORS 请求头、响应头以及 OPTIONS 预检流程
- 根据浏览器报错和网络请求区分预检失败与实际请求失败
什么叫同源
浏览器判断“源”时主要比较协议、主机和端口。三者全部相同才属于同源。例如页面来自 https://app.example.com,访问 https://api.example.com 时主机不同,因此属于跨源请求;访问 http://app.example.com 时协议不同,也不是同源。
同源策略是浏览器的安全边界。服务器之间互相发 HTTP 请求不受浏览器 CORS 机制限制,curl 能成功也不能证明浏览器一定允许前端代码读取响应。
CORS 的作用不是关闭同源策略,而是让服务器通过响应头声明:哪些来源可以读取这次跨源响应。
简单请求和预检请求如何流转
某些满足限制的 GET、HEAD 或 POST 请求可以直接发送,浏览器随后检查响应中的 CORS Header。包含非简单方法、特定自定义 Header 或不符合简单请求条件的内容类型时,浏览器通常会先发送 OPTIONS 预检,询问服务器是否允许真实请求。
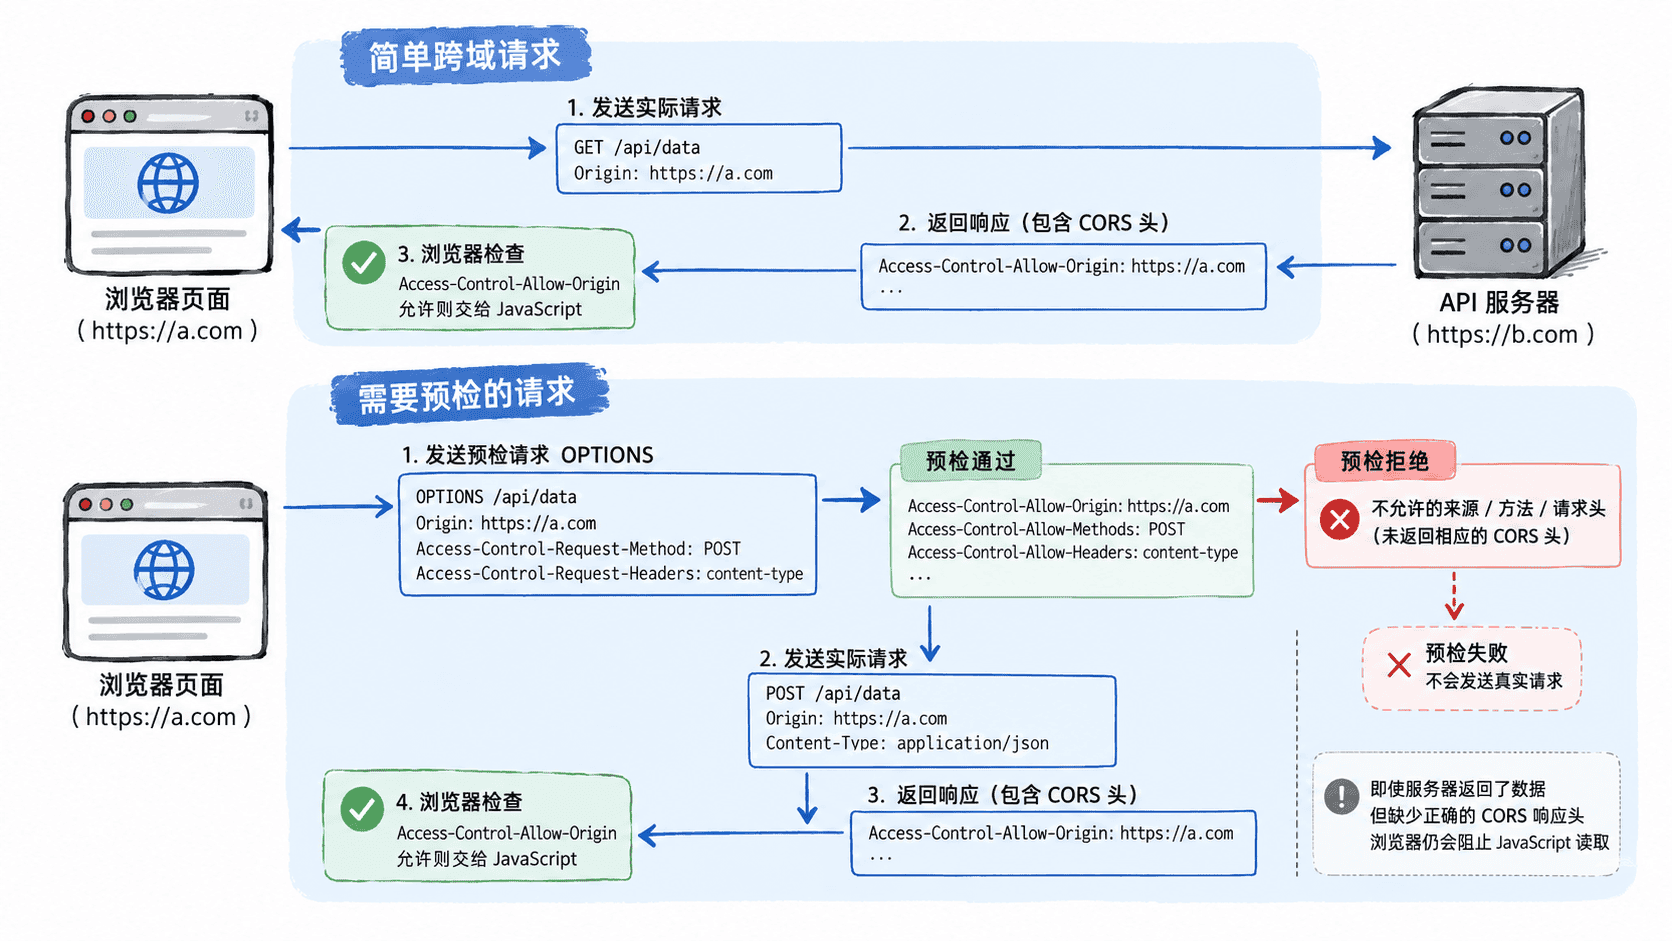
一个典型预检请求会包含 Origin,并用 Access-Control-Request-Method 告诉服务器接下来准备使用的方法;如果真实请求还会携带额外 Header,浏览器会通过 Access-Control-Request-Headers 一并声明。
服务器允许后,通常在响应中返回 Access-Control-Allow-Origin、Access-Control-Allow-Methods 和 Access-Control-Allow-Headers。预检通过后,浏览器才继续发送真实请求。
用 curl 看懂一次预检
下面用 curl 模拟浏览器发出的预检。假设 <HOST>:<PORT> 上的 API 已配置允许来源 https://app.example.com、方法 PUT 和请求头 Content-Type、Authorization;实际主机和端口会因环境不同而变化。
curl -i -X OPTIONS "https://<HOST>:<PORT>/api/profile" \
  -H "Origin: https://app.example.com" \
  -H "Access-Control-Request-Method: PUT" \
  -H "Access-Control-Request-Headers: content-type, authorization"
预期结果是服务器返回成功的预检状态,并明确允许对应来源、方法和请求头。状态码可以由服务端实现决定,下面以常见的 204 No Content 为例;预检响应通常没有业务响应体。
HTTP/1.1 204 No Content
Access-Control-Allow-Origin: https://app.example.com
Access-Control-Allow-Methods: PUT
Access-Control-Allow-Headers: content-type, authorization
如果这里缺少请求方法、请求头或匹配当前 Origin 的允许来源,浏览器会阻止后续真实请求。需要注意,curl 本身不会执行浏览器的同源策略,所以它只能帮助检查服务器返回了什么,不能替代浏览器最终的 CORS 判断。
凭据请求有额外约束
如果前端需要跨源发送 Cookie,或者使用 Fetch 的 credentials 选项让浏览器携带凭据,服务器还需要返回 Access-Control-Allow-Credentials: true。此时 Access-Control-Allow-Origin 不能写成通配符 *,而应返回明确允许的源。
对于支持多个前端来源的服务,服务端通常根据请求中的 Origin 与白名单匹配,再回显匹配成功的具体源。不要直接把任意 Origin 原样回写,否则等于失去了来源限制。
跨域失败怎么定位
先打开浏览器开发者工具的 Network 面板,确认失败前是否出现 OPTIONS。如果预检失败,应检查 OPTIONS 路由是否可达,以及允许来源、方法和请求头是否覆盖真实请求。若预检成功但实际请求失败,则继续检查真实响应是否也包含正确的 CORS Header。
还要把 HTTP 错误和 CORS 错误分开。接口可能先返回 401、403 或 500,但错误响应没有附带 CORS Header,浏览器最终只向前端暴露跨域错误。此时应同时查看服务器日志和 Network 中的状态信息,而不是只修改前端请求代码。
判断跨域问题时,最有效的顺序是:先比较协议、主机和端口,再观察是否发生预检,然后核对预检响应,最后检查真实响应及凭据配置。这样可以快速判断问题发生在浏览器策略、代理转发还是 API 的 CORS 配置。