
HTTP 与 Web 标准 / 系统课时
理解 Referer 与 Origin
理解 Referer 与 Origin
当服务端需要判断请求“从哪个站点发起”时,最容易混淆的是 Referer 与 Origin。本节从信息范围、跨域检查和服务端校验三个角度区分它们,并用可运行代码演示安全检查应怎样处理缺失值和精确来源匹配。
学习目标
- 区分
Referer与Origin暴露的信息范围 - 理解它们在 CORS 与 CSRF 防护中的不同角色
- 能写出不依赖字符串模糊匹配的来源校验逻辑
两个 Header 暴露的信息不同
Origin 只表达来源的协议、主机和端口,例如 https://app.example.com,不会包含路径、查询参数和片段。Referer 表示引用页面地址,理论上可以带路径和查询参数,但浏览器会受 Referrer-Policy、隐私策略和跳转方式影响,可能只发送来源、被裁剪,甚至完全不发送。
| Header | 典型值 | 信息粒度 | 常见用途 |
|---|---|---|---|
| Origin | https://app.example.com |
协议 + 主机 + 端口 | CORS 判断、部分来源校验 |
| Referer | https://app.example.com/account?id=7 |
可能包含路径和查询 | 来源分析、兼容性校验、跳转统计 |
Referer 这个拼写是 HTTP 历史遗留写法,标准字段名就是少一个字母的 Referer,不要自行改成 Referrer。
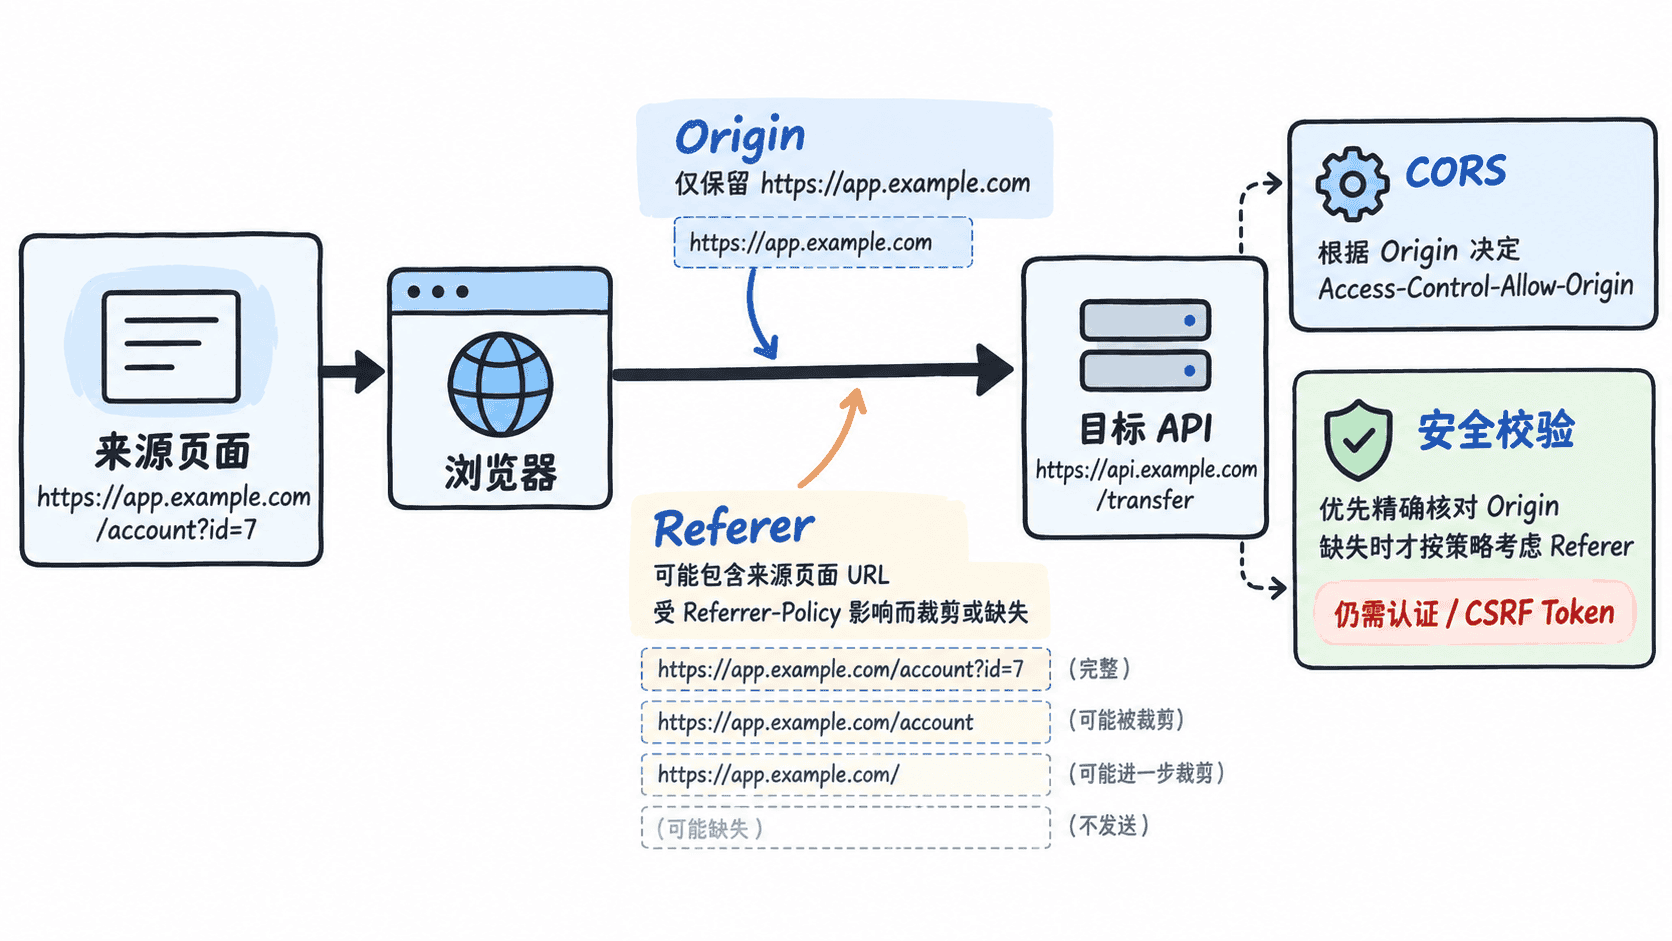
为什么安全校验通常优先看 Origin
浏览器在跨源请求以及许多会改变状态的请求中会发送 Origin,服务端可以把它与明确的允许列表做精确比较。CORS 也是围绕 Origin 工作:服务器读取请求来源后,决定是否返回匹配的 Access-Control-Allow-Origin。
Referer 更适合补充来源信息,因为它可能被策略裁剪或省略。若系统把它作为安全校验的唯一依据,就容易把“没有 Referer”错误解释为可信请求。
写一个精确来源校验
下面的 Python 程序演示一种常见策略:有 Origin 时优先精确匹配;没有时才把 Referer 解析成来源再比较。它只演示来源判断,不等价于完整 CSRF 防护。
from urllib.parse import urlsplit

ALLOWED_ORIGINS = {"https://app.example.com"}

def source_allowed(headers):
    origin = headers.get("Origin")
    if origin is not None:
        # Origin 已存在时直接做完整来源匹配,拒绝近似域名。
        return origin in ALLOWED_ORIGINS

    referer = headers.get("Referer")
    if not referer:
        return False

    # Referer 可能带路径和查询参数,先解析再还原来源。
    parts = urlsplit(referer)
    referer_origin = f"{parts.scheme}://{parts.netloc}"
    return referer_origin in ALLOWED_ORIGINS

tests = [
    {"Origin": "https://app.example.com"},
    {"Origin": "https://app.example.com.evil.test"},
    {"Referer": "https://app.example.com/account?id=7"},
    {},
]

for headers in tests:
    print(source_allowed(headers))
预期输出
True
False
True
False
实际 Web 应用中,Referer 回退策略要结合业务兼容性决定;对高风险操作,更稳妥的是再配合 SameSite Cookie、随机 CSRF Token、重新认证等机制。
常见误区
不要用 endswith("example.com") 一类字符串判断来源,因为 https://app.example.com.evil.test 也可能制造误导性的文本结构。来源应先按 URL 语义解析,再与允许的协议、主机和端口做精确比较。
Origin 也可能出现 null,例如某些沙箱或本地文件上下文;它不等于“没有风险”,应按未受信任来源处理。Referer 则可能因为 Referrer-Policy、代理或隐私设置而减少信息,所以不能要求它永远存在。
选择哪个 Header
做 CORS 响应决策或浏览器来源校验时,优先围绕 Origin 设计;需要知道用户从哪个具体页面跳转过来时,才考虑 Referer。两者都只能描述请求来源线索,不能替代登录认证、权限判断或关键操作的 CSRF 防护。