
HTTP 与 Web 标准 / 系统课时
用 Cache-Control 控制缓存
用 Cache-Control 控制缓存
当浏览器、CDN 或其他共享缓存拿到一个 HTTP 响应时,Cache-Control 决定它能不能保存、能直接复用多久,以及过期后是否必须向源站重新确认。理解这些指令,可以避免“明明改了内容却还看到旧版本”或“本可缓存却反复下载”的问题。
学习目标
- 区分“允许保存”“允许直接复用”和“需要重新验证”三个判断。
- 掌握
max-age、no-cache、no-store、public、private、must-revalidate的常见用途。 - 能根据资源类型选择合理策略,并用响应头验证是否生效。
Cache-Control 实际控制什么
缓存处理一个响应时,通常依次回答三个问题:能不能存、现在能不能直接用、过期后怎么办。把这三个问题分开,比死记指令更不容易出错。
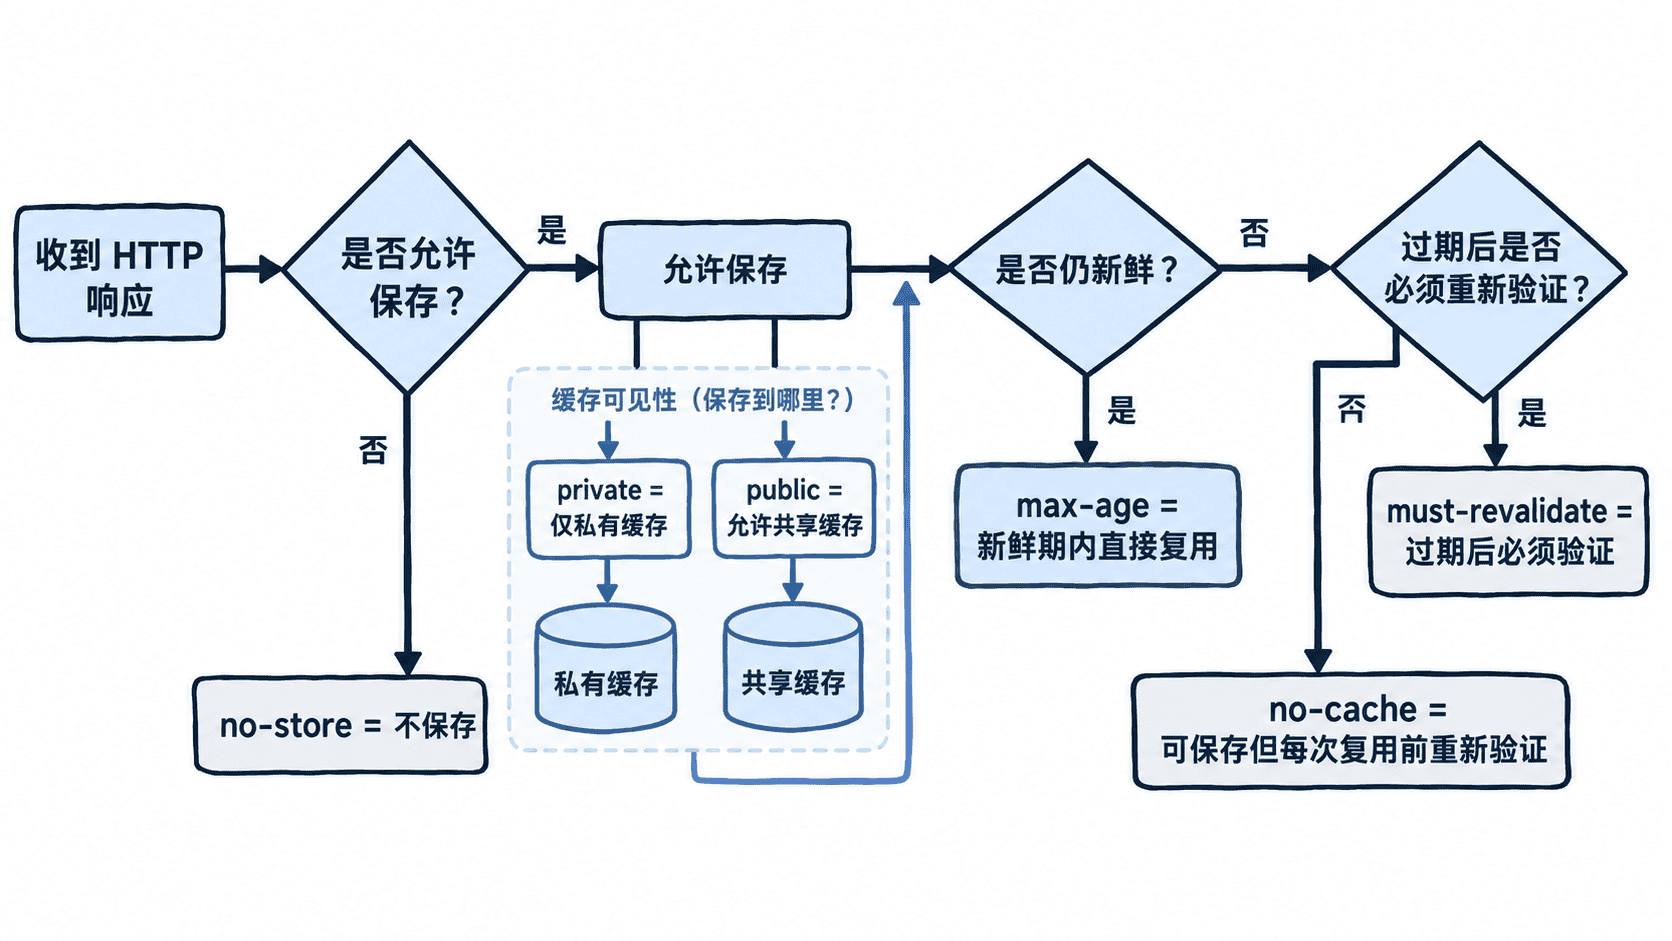
max-age=60 表示响应生成后的 60 秒内属于新鲜状态,缓存通常可以直接复用而不访问源站。no-cache 名字容易误导:它不是“不保存”,而是允许保存,但复用前要先验证。真正禁止保存的是 no-store。
public 与 private 主要约束共享缓存。private 表示响应可以由浏览器等私有缓存保存,但不应由 CDN、代理等共享缓存保存;public 则明确允许共享缓存保存。对于带有用户专属内容的响应,通常优先考虑 private 或直接禁止保存。
用响应头表达常见策略
下面均为 HTTP 响应头片段示例,不是完整服务器配置;它们展示服务端最终应该发出的头部以及对应生效行为。
HTTP/1.1 200 OK
Content-Type: text/css
Cache-Control: public, max-age=31536000, immutable预期结果:带内容哈希的静态资源在缓存有效期内可直接复用;immutable 进一步告诉客户端,在新鲜期内资源不会变化。是否支持 immutable 取决于客户端实现。
HTTP/1.1 200 OK
Content-Type: application/json
Cache-Control: private, no-cache
预期结果:响应可保存在私有缓存中,但每次复用前都要向服务器做重新验证,适合需要及时确认是否变化、又希望利用条件请求减少响应体传输的场景。
HTTP/1.1 200 OK
Content-Type: application/json
Cache-Control: no-store
预期结果:缓存不应保存该响应;后续再次请求时不能依赖已有副本。包含高度敏感且不希望落盘或驻留缓存的数据时,常使用这种策略。
重新验证与过期后的行为
max-age 到期只表示响应不再“新鲜”,并不等于缓存副本立即被删除。缓存可以发起条件请求,例如携带 If-None-Match,让服务器判断资源是否变化;若未变化,服务器可返回 304 Not Modified,从而避免再次传输完整响应体。
下面仍是片段示例,表示服务端希望缓存过期后必须重新验证:
Cache-Control: public, max-age=300, must-revalidate预期结果:前 300 秒内缓存可直接复用;超过 300 秒后,缓存不能在未验证的情况下继续使用旧副本。实际重新验证通常还需要 ETag 或 Last-Modified 等验证器配合。
用 curl 检查服务端是否发对了头
如果服务已经部署到 <HOST>:<PORT>,可以发起 GET 请求并只保留响应头。下面命令用于验证服务端实际返回的缓存指令,不负责证明浏览器最终是否命中缓存。
curl -sS -D - -o /dev/null http://<HOST>:<PORT>/assets/app.css预期输出:
HTTP/1.1 200 OK
Content-Type: text/css
Cache-Control: public, max-age=31536000, immutable
...Date、Server、ETag 等头部以及实际端口可能不同,因此这里省略为动态内容。若看不到期望的 Cache-Control,应先检查应用、反向代理和 CDN 哪一层负责添加或覆盖响应头。
按资源变化方式选择策略
带内容哈希的 JS、CSS、图片文件通常适合长 max-age,因为文件内容变化时 URL 也会变化;HTML 入口页往往需要更短的缓存期或重新验证,以便尽快引用到新版本资源。用户专属接口响应则要额外考虑共享缓存泄漏风险。
缓存策略的关键不是“尽可能缓存”,而是让资源变化方式与缓存复用规则一致:不变资源延长新鲜期,会变化的资源保留验证机制,敏感响应限制保存范围。