
HTTP 与 Web 标准 / 系统课时
从连接建立到收到响应
从连接建立到收到响应
域名解析成功后,请求仍要经历传输连接、加密握手、HTTP 发送、服务端处理和响应读取。本篇把这些阶段按时间顺序串成一条链路,并用 curl 的时间指标观察一次真实 HTTPS 请求卡在哪个阶段。
学习目标
- 按顺序说明 DNS、连接建立、请求发送、服务端处理和响应返回
- 区分 TCP 加 TLS 与 QUIC 在建立连接时的关键差异
- 能根据请求耗时指标判断延迟主要发生在哪一段
一次 HTTPS 请求的完整时序
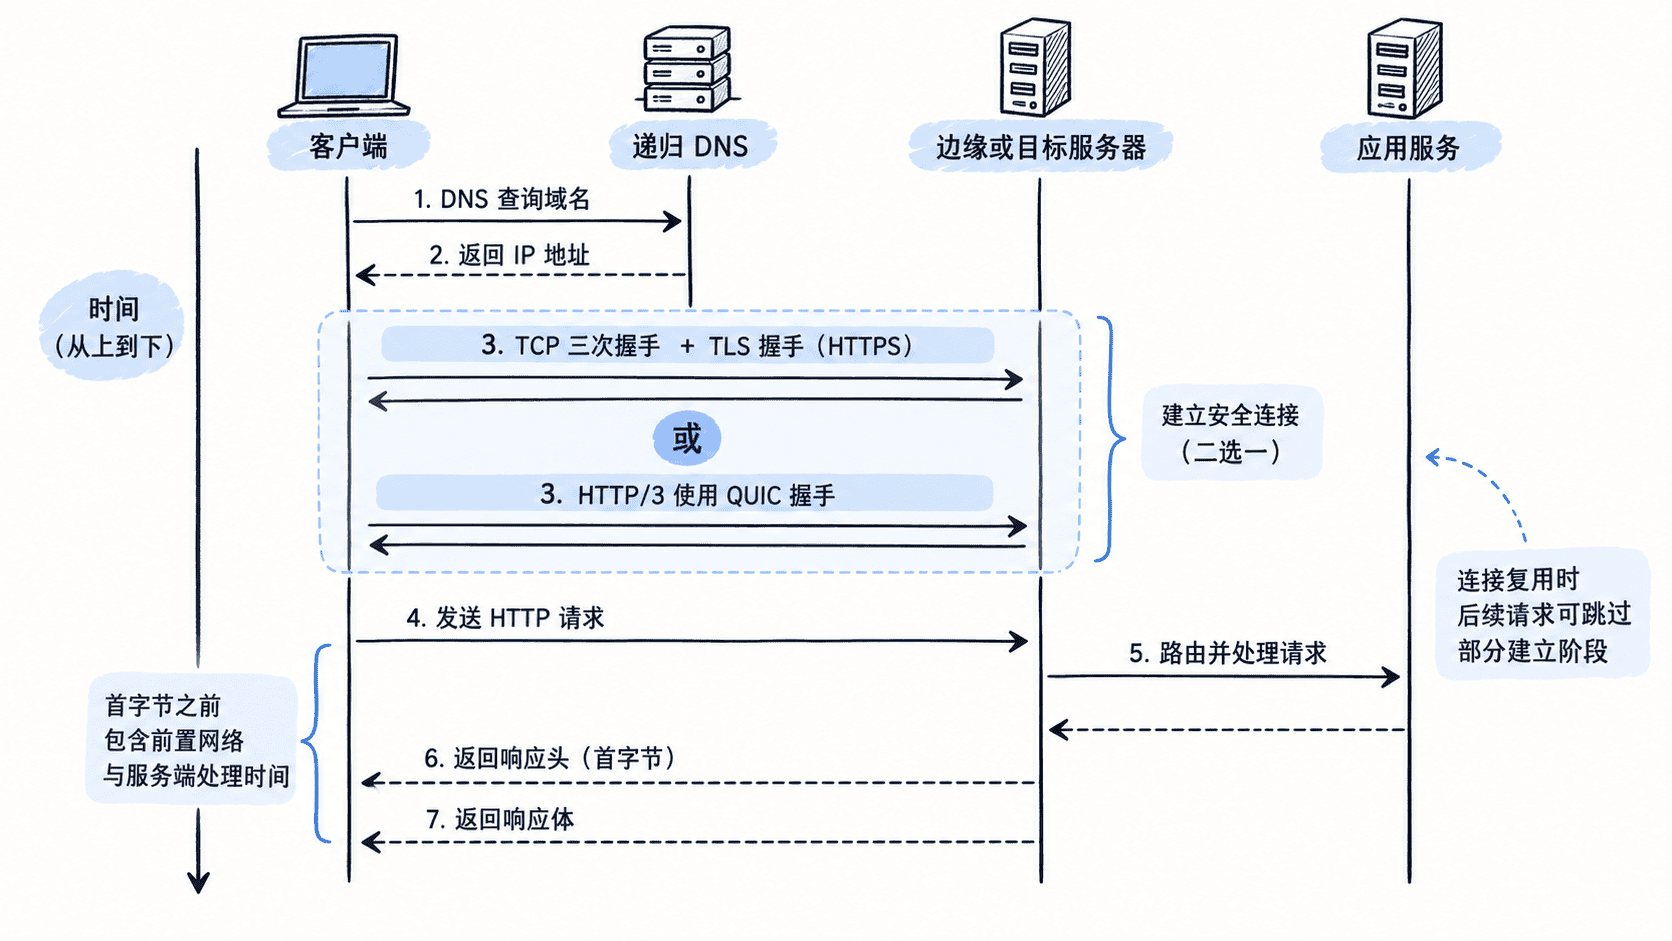
一次新的 HTTPS 访问通常先完成 DNS,再建立可承载 HTTP 的安全传输通道。使用 HTTP/1.1 或 HTTP/2 时,常见路径是先建立 TCP 连接,再进行 TLS 握手;使用 HTTP/3 时,HTTP 运行在 QUIC 之上,QUIC 基于 UDP,并把传输层建立与 TLS 1.3 安全握手更紧密地结合起来。
安全连接可用后,客户端才发送 HTTP 方法、路径、请求头以及可选请求体。服务端可能先经过 CDN、负载均衡或反向代理,再进入应用逻辑;当响应状态行或响应头的首批字节到达客户端时,才进入“收到响应”的阶段。
TCP 加 TLS 与 QUIC 的差异
TCP 需要先通过握手建立可靠字节流,TLS 再在其上协商加密参数。首次连接因此包含至少两个逻辑阶段:传输层连接建立和 TLS 握手。HTTP/2 可以在一条 TCP 连接上并发多个流,但底层仍共享这条 TCP 连接。
HTTP/3 使用 QUIC。QUIC 自带多路复用、拥塞控制和可靠传输能力,并集成 TLS 1.3 握手,因此减少了传统“先 TCP、再 TLS”的分层往返。会话恢复时还可能使用 0-RTT,但它受服务端支持和重放风险限制,不能把它理解为所有请求都能零等待建立连接。
请求发出后服务器做什么
服务端接到请求后,至少要完成路由和生成响应。真实系统还可能访问缓存、数据库或其他内部服务,因此“连接很快”并不代表“首字节一定很快”。排查延迟时,首字节时间往往能帮助区分前置网络成本和后端处理成本。
响应通常由状态码、响应头和可选响应体组成。客户端先读取头部,再按协议持续接收响应体。大文件、弱网或限速场景下,首字节到达很快,但完整下载仍可能很慢。
用 curl 拆开各阶段时间
下面强制使用 HTTP/1.1,便于把 TCP 与 TLS 阶段观察得更直观;各时间值单位为秒:
curl --http1.1 -o /dev/null -s -w 'dns=%{time_namelookup}\nconnect=%{time_connect}\ntls=%{time_appconnect}\nfirst_byte=%{time_starttransfer}\ntotal=%{time_total}\n' https://example.com/预期输出
dns=<TIME>
connect=<TIME>
tls=<TIME>
first_byte=<TIME>
total=<TIME>实际时间会随网络、缓存和服务器负载变化。curl 的这些值是从请求开始计算的累计时间:time_connect 已包含 DNS,time_appconnect 已包含前面的连接阶段,time_starttransfer 还包含请求发送和等待服务端首字节的时间。
用时间差定位慢点
可以用相邻累计值的差来判断主要成本:connect - dns 近似反映 TCP 连接建立;tls - connect 反映 TLS 握手;first_byte - tls 主要覆盖请求发送后等待首字节的阶段;total - first_byte 则更多反映响应体传输。若请求带有很大的上传体,首字节前还要考虑上传耗时。
这条时序主要描述“新建连接”的情况。连接保持和复用后,同一来源的后续请求可能直接复用已有 TCP、TLS 或 QUIC 会话,从而跳过部分前置步骤,所以分析性能时必须先确认观察的是首次连接还是复用连接。