
HTTP 与 Web 标准 / 系统课时
看懂代理转发相关 Header
看懂代理转发相关 Header
客户端经过 CDN、负载均衡器或反向代理后,应用直接看到的连接来源通常只是最后一层代理。本篇用一条完整代理链解释 Forwarded、X-Forwarded-For 和 X-Forwarded-Proto 如何保存原始请求信息,以及为什么这些字段不能无条件信任。
学习目标
- 读懂代理链中客户端地址、协议和主机信息如何逐跳传递
- 区分标准
Forwarded与常见X-Forwarded-*字段的作用 - 知道应用何时可以信任转发 Header,并避免客户端伪造带来的安全问题
为什么经过代理后信息会变化
假设浏览器访问 https://api.example.com,流量先经过 CDN,再经过反向代理,最后到达应用。应用建立 TCP 连接的对端是反向代理,因此直接读取连接地址,只能得到最后一跳代理的 IP;TLS 也可能已经在 CDN 或反向代理处终止,应用收到的内部请求甚至是 HTTP。
代理转发 Header 的任务,就是把入口处看到的客户端地址、外部协议和主机名继续传给后端。
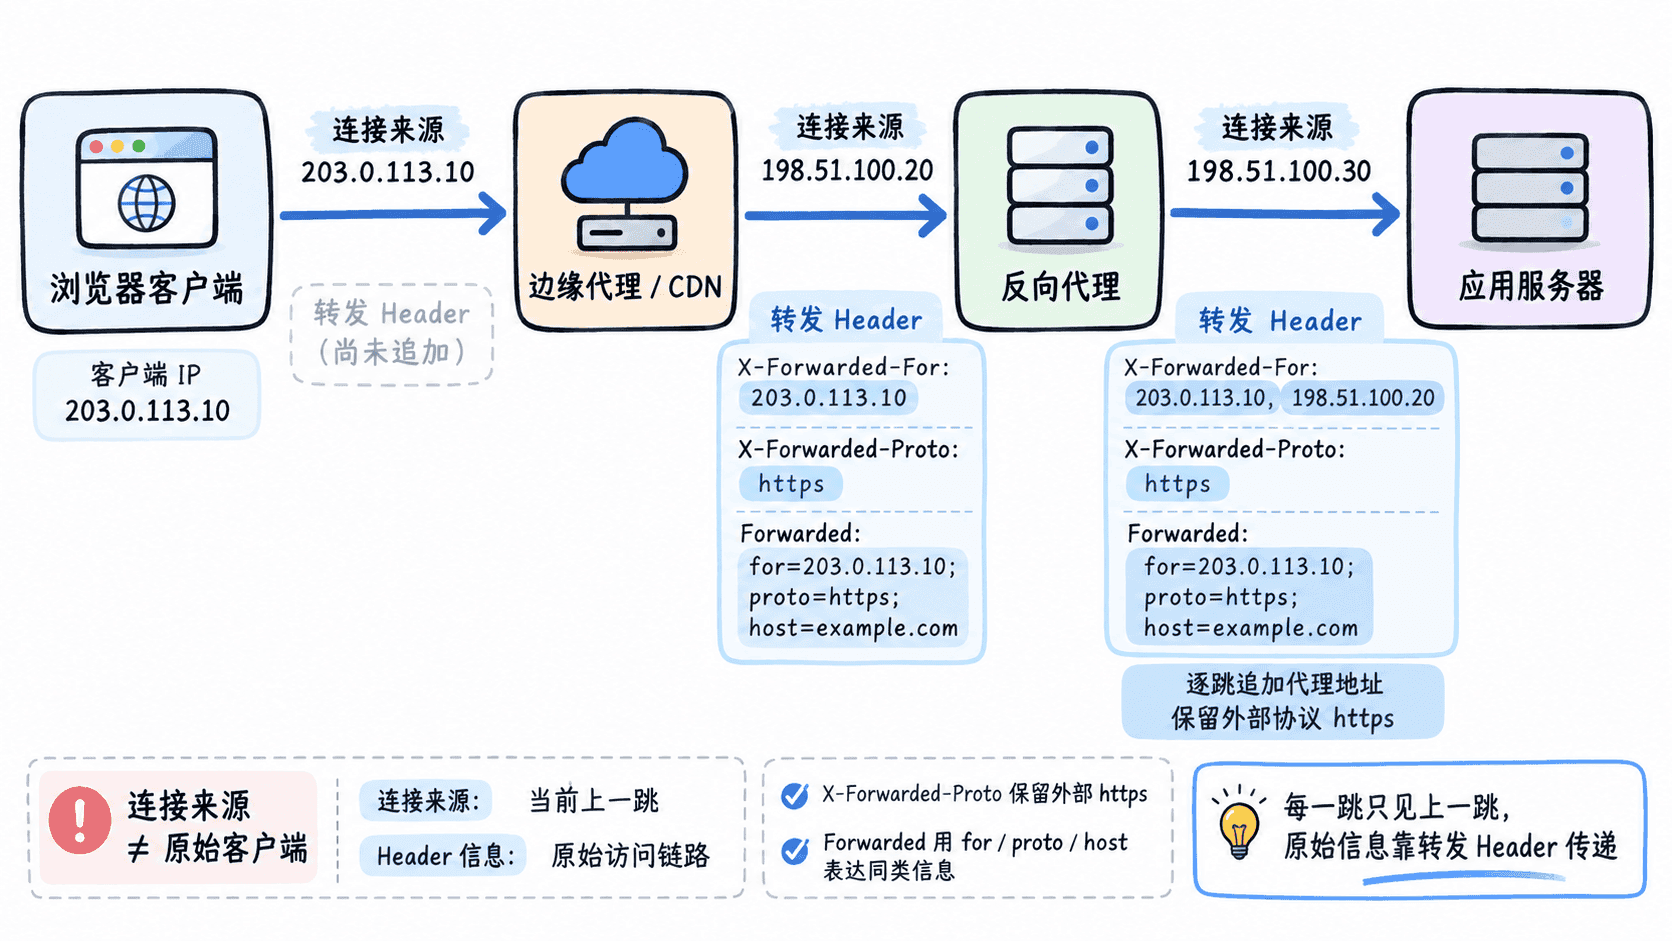
三类常见转发字段
Forwarded 是标准化字段,可以在一个 Header 中描述多个参数。例如 Forwarded: for=203.0.113.10;proto=https;host=api.example.com,其中 for 表示请求来源,proto 表示客户端侧协议,host 表示入口主机名。多个代理可以形成多个元素,并用逗号分隔。
X-Forwarded-For 是部署中非常常见的事实标准,通常保存客户端和代理地址链。例如 203.0.113.10, 198.51.100.20。通常越靠左越接近原始客户端,但这只有在受信任代理正确追加字段、并清理不可信输入时才成立。
X-Forwarded-Proto 常用于告诉后端外部请求使用 http 还是 https。当 TLS 在代理层终止时,应用内部收到 HTTP,却仍需要根据外部的 https 生成正确的跳转地址、Cookie 属性或绝对 URL。类似地,X-Forwarded-Host 常用于传递入口主机名。
代理应该怎样写这些 Header
下面是 Nginx 反向代理配置片段。它展示常见的 X-Forwarded-* 传递方式;这是片段示例,依赖已有的 server、上游 app 和监听配置。
location / {
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header X-Forwarded-Host $host;
    proxy_pass http://app;
}生效后,$proxy_add_x_forwarded_for 会在已有 X-Forwarded-For 后追加当前客户端连接地址,而 $scheme 表示 Nginx 当前接收到请求时使用的协议。若前面还有 CDN 或负载均衡器,则必须结合真实部署决定哪些上游是可信代理,不能仅靠这段配置推断“列表第一项一定是真实用户”。
验证时应同时检查代理访问日志和应用实际收到的 Header。重点确认两件事:地址链是否按预期追加,以及 HTTPS 在终止 TLS 后是否仍能让应用识别外部协议。
最重要的是信任边界
这些 Header 本质上只是 HTTP 字段,客户端也可以主动发送。例如攻击者完全可以构造假的 X-Forwarded-For。如果应用未经处理就把最左侧地址当成可信客户端 IP,基于 IP 的审计、限流甚至访问控制都可能失真。
可靠做法是明确哪些反向代理地址属于受信任基础设施,并让入口代理覆盖或规范化来自公网的转发字段。应用框架如果提供“信任代理”配置,也应只信任真实代理层,而不是简单开启“信任所有代理”。
排查代理后的地址、协议或重定向异常时,可以按“实际 TCP 对端 → 代理生成的转发 Header → 应用的信任代理配置”这个顺序检查。这样能区分网络层看到的上一跳,与业务真正需要恢复的外部请求信息。