
HTTP 与 Web 标准 / 系统课时
区分私有缓存与共享缓存
区分私有缓存与共享缓存
同一个 HTTP 响应可能经过浏览器缓存、企业代理或 CDN。问题在于:用户专属响应可以留在自己的浏览器里,却绝不能被公共节点复用给其他用户。Cache-Control 的 private、public 等指令,就是用来明确谁有资格保存和复用这份响应。
学习目标
- 区分私有缓存与共享缓存各自代表的缓存位置
- 正确理解
private、public对共享缓存存储权限的影响 - 能为公开内容与用户相关内容选择更安全的缓存策略
私有缓存和共享缓存差在哪
私有缓存只服务于单个用户,典型例子是浏览器自己的 HTTP 缓存。共享缓存则会服务多个用户,例如 CDN 边缘节点、反向代理缓存或组织内部代理。
关键风险不是“有没有缓存”,而是“缓存后的响应会不会被别的用户复用”。用户主页、账户信息、个性化推荐等内容,即使允许当前用户的浏览器缓存,也不应进入共享缓存。
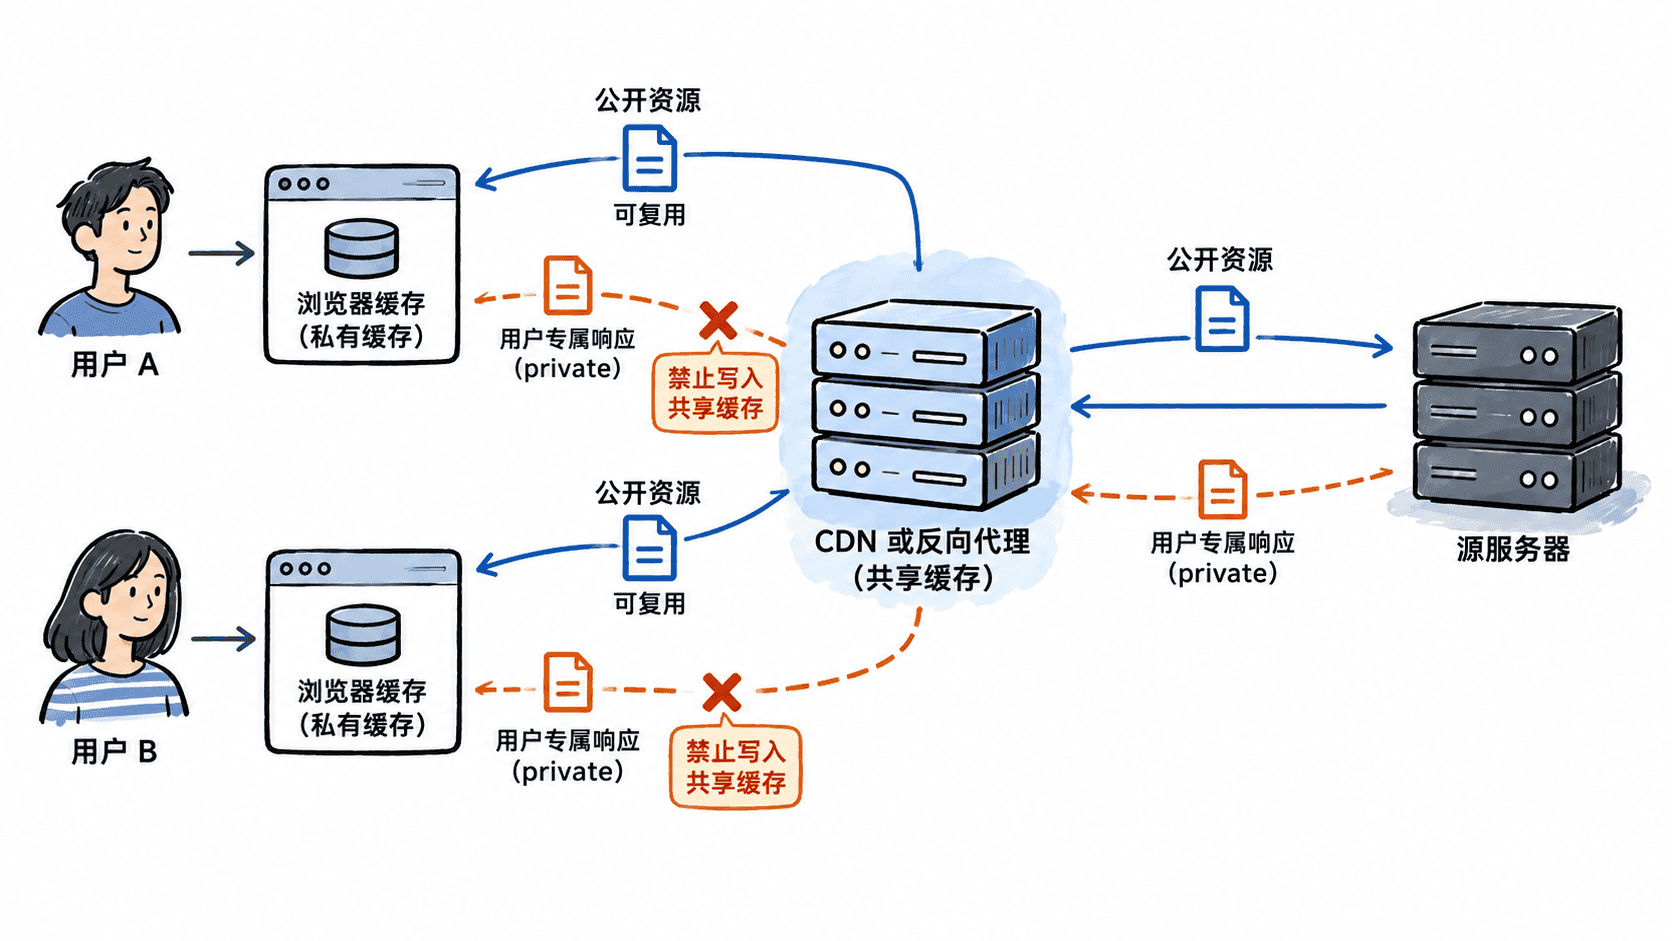
private 限制共享缓存
片段示例:假设应用已经识别当前用户,并为其返回专属 JSON 数据,可以在该响应中声明:
HTTP/1.1 200 OK
Cache-Control: private, max-age=60
Content-Type: application/json

{"displayName":"Alice"}
这里的 private 表示共享缓存不得存储该响应;浏览器这类私有缓存仍可以按 max-age=60 保存它。验证时,可以在浏览器开发工具中观察本地缓存命中,同时确认 CDN 或反向代理没有把该响应保存为共享缓存对象。
public 允许共享缓存参与
片段示例:假设公开文章列表对所有用户返回相同内容,并希望浏览器与 CDN 都参与缓存,可以返回:
HTTP/1.1 200 OK
Cache-Control: public, max-age=60, s-maxage=300
Content-Type: application/json

{"items":["A","B"]}
这表示私有缓存可以把响应视为 60 秒新鲜,而共享缓存可以依据 s-maxage=300 使用 300 秒的新鲜度。public 明确允许共享缓存存储响应,但它本身不等于“永久缓存”,仍应结合 max-age、s-maxage 或其他新鲜度信息控制复用时长。
验证这类策略时,应分别检查浏览器和共享缓存节点的命中情况,并确认超过各自的新鲜度后会重新验证或获取新响应。
不确定能否共享时怎样选
选择缓存策略时,先判断响应是否与用户身份、权限、账户状态或个性化数据有关。只要不同用户拿到的实体内容可能不同,就不要仅因为 URL 相同而让共享缓存直接复用。
Vary 可以让缓存按照指定请求头区分变体,例如根据 Accept-Encoding 保存不同版本,但它不会自动解决用户身份隔离问题。若要把身份维度纳入共享缓存键,还需要额外设计并审计缓存键规则。
对高度敏感、连私有缓存也不希望保存的响应,应使用 Cache-Control: no-store,而不是 private。private 的含义是只允许私有缓存存储,并不是完全禁止存储。
常见策略怎么落地
公开静态资源、公开接口结果或所有用户相同的页面,可以考虑 public 并设置合理的新鲜度。登录后的账户信息、订单摘要、个性化首页等内容更适合 private;一次性令牌或特别敏感的账户操作结果则通常应使用 no-store。
判断标准始终是响应能否安全地跨用户复用。先决定“谁可以缓存”,再决定“可以缓存多久”,能避免把 public、private 与 max-age 混成同一个问题。