
HTTP 与 Web 标准 / 系统课时
使用 Cookie 安全属性
使用 Cookie 安全属性
登录 Cookie 往往能代表用户身份,因此“能写入”远远不够,还要限制它通过什么连接发送、能否被脚本读取,以及跨站请求时是否携带。Secure、HttpOnly、SameSite 和安全前缀分别解决不同风险,组合使用才能形成有效防线。
学习目标
- 说明
Secure、HttpOnly、SameSite分别限制什么行为 - 根据普通登录、跨站跳转与第三方上下文选择合适属性
- 识别这些属性不能替代的安全措施
三个核心属性各管一件事
Secure 要求 Cookie 只通过安全连接发送,可避免它被浏览器通过普通 HTTP 请求带出。HttpOnly 禁止页面 JavaScript 通过 document.cookie 读取该 Cookie,但浏览器仍会在符合条件的 HTTP 请求中自动携带它。
SameSite 控制跨站请求是否发送 Cookie,常见值为 Strict、Lax 和 None:
| 属性或取值 | 主要限制 | 不能解决 |
|---|---|---|
Secure |
不通过普通 HTTP 发送 Cookie | XSS、CSRF、服务端泄漏 |
HttpOnly |
阻止脚本直接读取 Cookie | CSRF、脚本发起同源请求 |
SameSite=Strict |
对跨站携带限制最严格 | 同站攻击、XSS |
SameSite=Lax |
允许部分顶层导航,限制多数跨站子请求 | 所有 CSRF 场景 |
SameSite=None |
允许跨站携带,通常必须同时设置 Secure |
跨站请求伪造本身 |
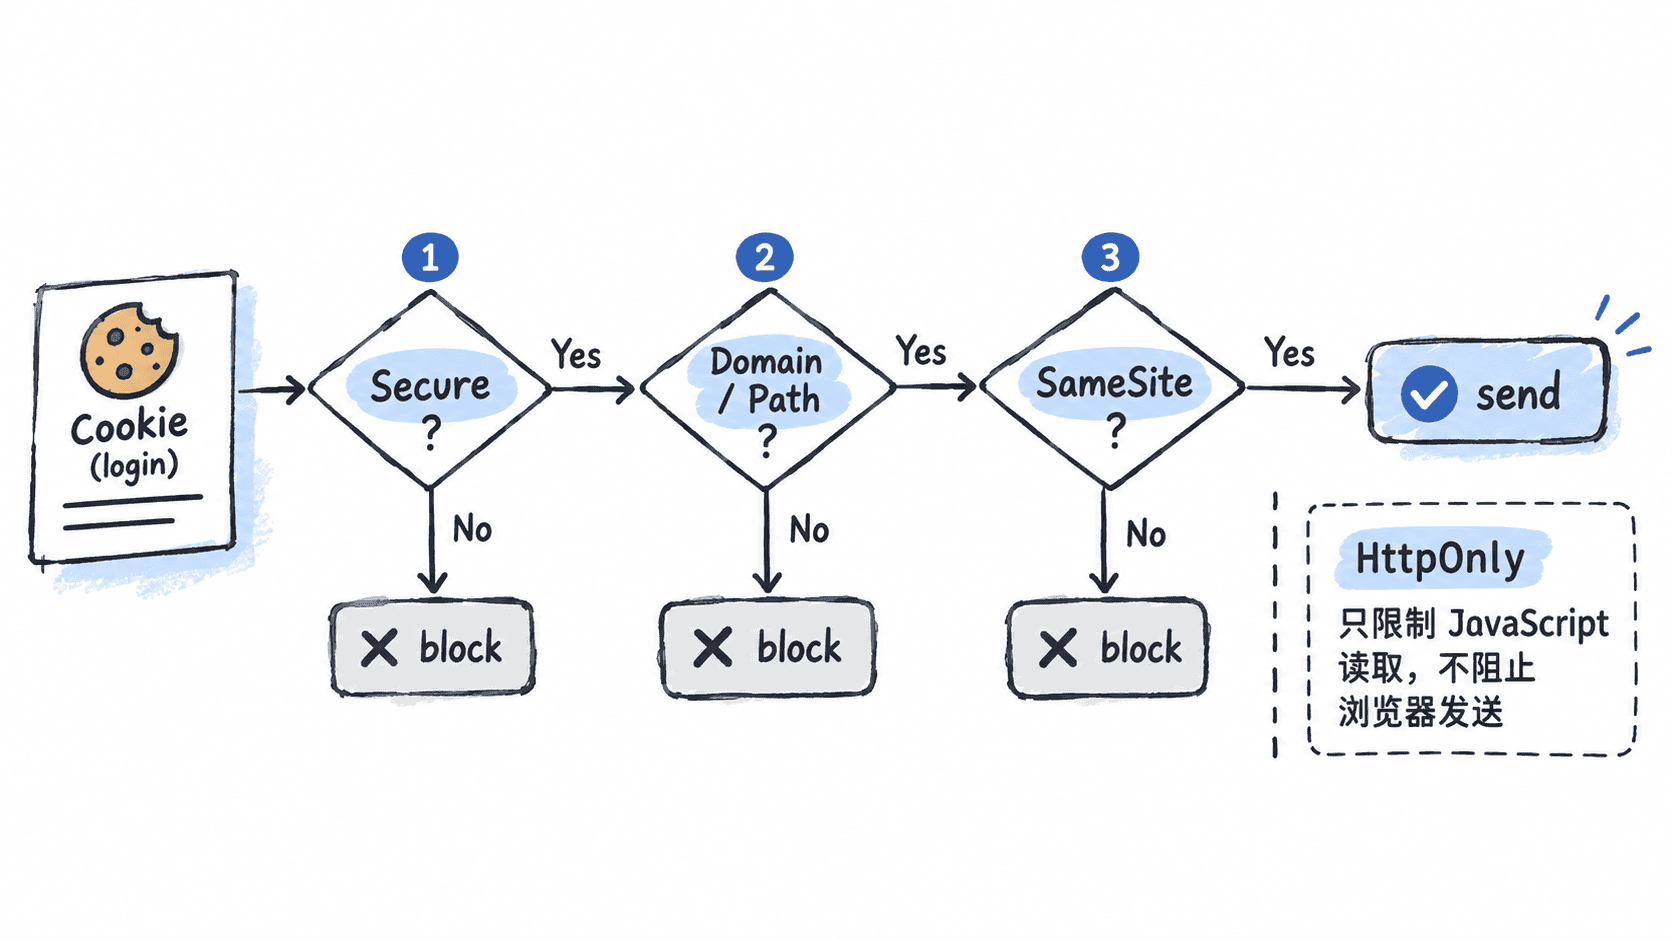
登录会话的常用组合
对于仅在本站使用的登录会话,一个稳妥的起点是把会话 Cookie 限定为 HTTPS、禁止脚本读取,并用 SameSite=Lax 降低常见跨站请求伪造风险。若整个站点都应共享该 Cookie,可以按需要调整作用域,但不要无故扩大 Domain。
下面是响应头片段示例:
Set-Cookie: __Host-session=<ID>; Path=/; Max-Age=1800; Secure; HttpOnly; SameSite=Lax这里使用 __Host- 前缀是额外约束:兼容该规则的浏览器要求 Cookie 同时具备 Secure、Path=/,且不能包含 Domain,因此它会保持 host-only,减少被其他子域覆盖的机会。<ID> 是动态会话标识,实际值由服务端生成。
验证方法是检查登录响应中的 Set-Cookie,随后分别通过 HTTPS 的同站页面请求和跨站子请求观察请求头。符合预期时,同站请求会携带会话 Cookie,而不符合 SameSite=Lax 条件的跨站子请求不会携带它。
跨站登录场景要单独判断
如果业务确实需要 Cookie 出现在跨站上下文,例如嵌入第三方站点的受信任组件,通常需要 SameSite=None; Secure。这会主动放宽跨站发送限制,因此服务端必须重新依靠 CSRF Token、Origin 或 Referer 校验等机制保护有副作用的操作。
Set-Cookie: federated_session=<ID>; Path=/; Secure; HttpOnly; SameSite=None这也是响应头片段示例。生效后,浏览器可在满足其他 Cookie 匹配规则的跨站请求中携带它;如果缺少 Secure,现代浏览器通常会拒绝或不按预期接受 SameSite=None Cookie。
如果只是“用户从外部身份提供方跳回本站”这种顶层导航,不要因为看到“跨站”二字就直接改成 SameSite=None。应先按真实跳转方式验证 Lax 是否已经满足需求,再决定是否放宽。
安全属性不是万能防线
HttpOnly 可以降低脚本直接窃取会话 Cookie 的风险,但一旦页面存在 XSS,恶意脚本仍可能以用户身份发起同源请求。SameSite 能降低部分 CSRF 风险,却不能替代关键操作的 CSRF 防护。Secure 只约束传输通道,也不等于服务端会话本身安全。
实际配置时先确定 Cookie 是否需要跨站,再决定 SameSite;只要承载身份,就优先启用 Secure 和 HttpOnly。安全属性应与 HTTPS、服务端会话管理、CSRF 防护和 XSS 防护一起设计,而不是依赖某一个标志位单独兜底。