
HTTP 与 Web 标准 / 系统课时
控制 Cookie 的作用范围
控制 Cookie 的作用范围
同名 Cookie 并不一定会发给所有请求。Domain 与 Path 决定浏览器把 Cookie 带到哪些主机和路径,Expires 与 Max-Age 决定它能保留多久;理解这四个属性,才能避免登录态串到错误子域、旧 Cookie 无法删除或过期策略失效。
学习目标
- 判断
Domain和Path对请求匹配范围的影响 - 区分
Expires、Max-Age与会话 Cookie 的生命周期 - 能设计、验证和删除指定作用域的 Cookie
主机范围由 Domain 决定
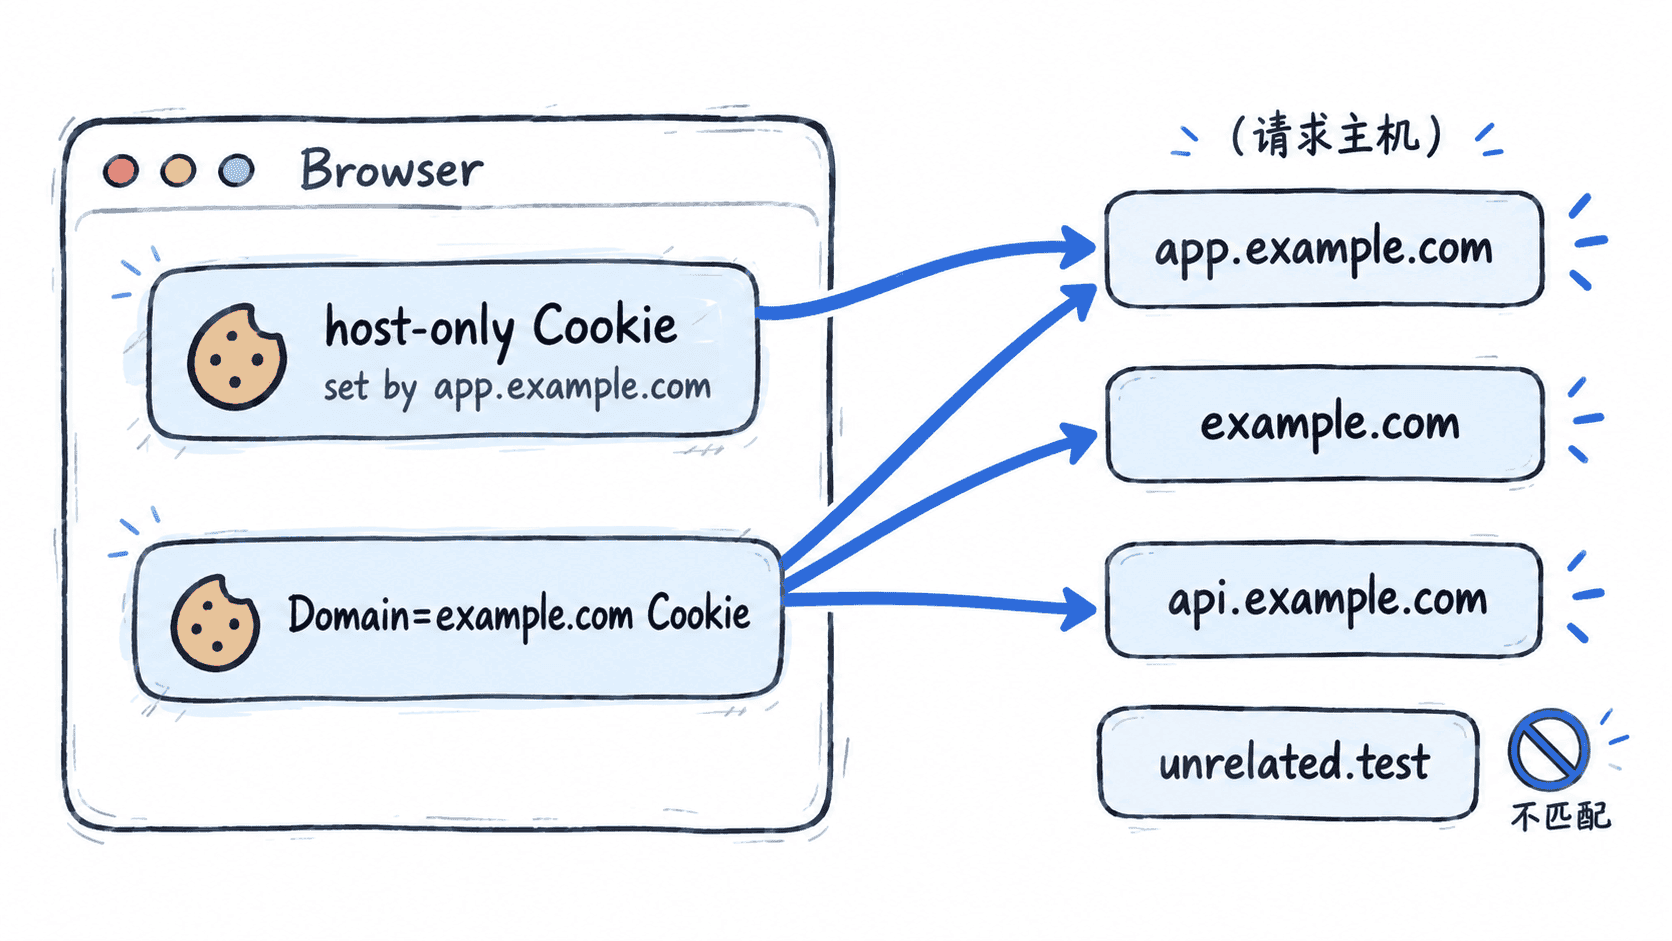
服务器通过响应头 Set-Cookie 写入 Cookie。省略 Domain 时,Cookie 是 host-only Cookie,只会匹配设置它的那个主机;显式设置 Domain=example.com 后,它可以匹配 example.com 以及其子域,例如 api.example.com。
下面是响应头片段示例,假设响应来自 https://app.example.com/login:
Set-Cookie: host_sid=H123; Path=/; Max-Age=1800
Set-Cookie: shared_sid=S456; Domain=example.com; Path=/; Max-Age=1800生效行为是:host_sid 只发送给 app.example.com,而 shared_sid 可以发送给 example.com、app.example.com、api.example.com 等满足域匹配规则的主机。服务器不能把 Cookie 设置给无关域名,公共后缀也不能作为可共享域。
请求路径由 Path 决定
Path 继续缩小 Cookie 的发送范围。Path=/account 可以匹配 /account、/account/ 和 /account/profile,但不会匹配 /api 或 /accounts。如果省略 Path,浏览器会根据设置 Cookie 的请求路径计算默认路径。
Set-Cookie: account_pref=compact; Path=/account; Max-Age=3600这段是响应头片段示例。验证时分别请求 /account/profile 与 /api/profile,前者应携带 account_pref,后者不应携带它。
Expires 与 Max-Age 控制保存时间
如果没有 Expires 或 Max-Age,Cookie 通常作为会话 Cookie 保存;浏览器的会话恢复机制可能让它跨重启继续存在,因此不要把“关闭窗口”当成严格过期条件。
Expires 使用绝对时间,Max-Age 使用从接收时刻开始计算的秒数。两者同时出现时,Max-Age 优先,因而更适合表达“从现在起保留多久”。
| 写法 | 含义 | 适合场景 |
|---|---|---|
Expires=Wed, 21 Oct 2026 07:28:00 GMT |
到指定绝对时间失效 | 与固定业务日期对齐 |
Max-Age=1800 |
约 1800 秒后失效 | 登录态、短期偏好 |
| 两者都省略 | 会话 Cookie | 不要求精确持久期的临时状态 |
实际过期时间会受浏览器实现、用户清理 Cookie 等因素影响。
删除时必须对准同一个作用域
Cookie 的身份不仅是名字,还与域和路径有关。要删除已有 Cookie,通常需要重新发送同名、同 Domain、同 Path 的 Set-Cookie,再把 Max-Age 设为 0 或把 Expires 设为过去时间。
Set-Cookie: shared_sid=; Domain=example.com; Path=/; Max-Age=0这是响应头片段示例。验证时再次访问原本会携带 shared_sid 的地址;如果域与路径匹配正确,请求头中应不再出现该 Cookie。若删除失败,优先检查是否使用了不同的 Domain 或 Path,因为那往往只是创建了另一个同名 Cookie。
设计 Cookie 时可以先问三个问题:要共享到哪些主机、要限制到哪些路径、要保留多久。分别用 Domain、Path 和 Max-Age 或 Expires 回答,就能把作用范围控制在真正需要的位置。