
HTTP 与 Web 标准 / 系统课时
看懂 Cookie 写入与发送
看懂 Cookie 写入与发送
Cookie 的关键不是“服务器保存了什么”,而是浏览器如何接收 Set-Cookie、按规则保存,再在后续匹配的请求中自动生成 Cookie 首部。跟完整链路走一遍,就能判断 Cookie 为什么没写入、为什么没发送,以及哪些属性影响它。
学习目标
- 跟踪
Set-Cookie从响应到浏览器存储的过程 - 判断浏览器何时会自动发送
Cookie - 识别
Path、Secure、HttpOnly和SameSite的主要作用
Cookie 是怎样写入浏览器的
服务器不能直接修改浏览器的 Cookie 存储,而是在 HTTP 响应中返回 Set-Cookie。浏览器收到响应后,会检查 Cookie 的名称、作用域、有效期和安全属性,再决定是否接受并保存。
下面是响应报文片段示例,依赖浏览器通过 HTTPS 请求 <HOST> 的上下文;<ID> 表示实际运行时生成的会话标识:
HTTP/1.1 200 OK
Set-Cookie: sid=<ID>; Path=/; HttpOnly; Secure; SameSite=Lax
Content-Type: text/plain

signed in
这里没有写 Domain,因此通常形成 host-only Cookie,只发送给设置它的主机;没有写 Expires 或 Max-Age 时,它属于会话 Cookie。浏览器是否长期保留会话 Cookie还可能受到浏览器会话恢复策略影响。
后续请求为什么会自动带上 Cookie
当浏览器再次发起请求时,会根据目标主机、路径、协议以及 SameSite 场景筛选可发送的 Cookie,然后自动拼出 Cookie 请求首部。应用代码通常不需要手工复制 Set-Cookie 的内容。
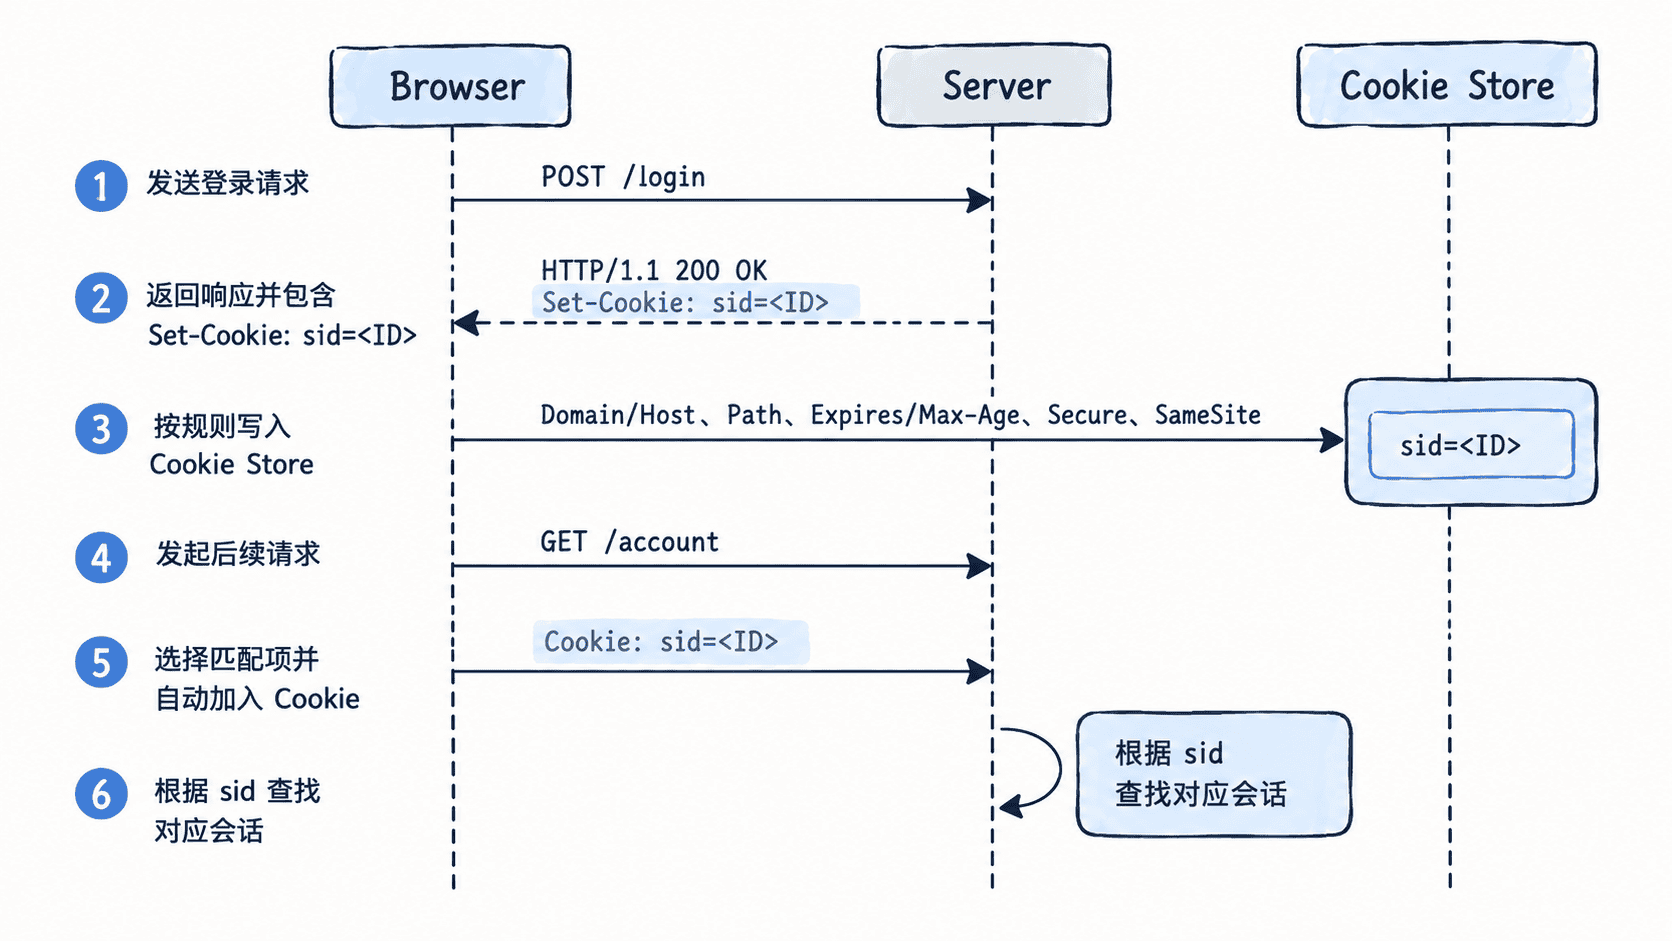
后续请求报文片段可能是:
GET /account HTTP/1.1
Host: <HOST>
Cookie: sid=<ID>
预期结果:如果请求目标与该 Cookie 的作用域和安全条件匹配,浏览器会自动附加 Cookie 首部;实际 <HOST> 和 <ID> 会因环境与登录会话而不同。
几个属性分别限制什么
Path=/ 表示该 Cookie 可以匹配站点根路径下的请求。Secure 要求在安全传输场景中发送 Cookie。HttpOnly 主要限制 JavaScript 通过 document.cookie 读取它,但浏览器仍可在符合条件的 HTTP 请求中自动发送。
SameSite 控制跨站请求场景下 Cookie 是否可以被携带。Lax 常用于在兼顾常规导航体验的同时减少部分跨站请求携带 Cookie 的机会。它不是万能的 CSRF 防护,敏感操作仍应结合合适的请求方法、CSRF Token 或来源校验等措施。
排查 Cookie 没有发送的顺序
先确认响应里是否真的出现了 Set-Cookie,再看浏览器是否接受并存储。若已经存储但请求里没有 Cookie,就检查目标主机、Path、HTTPS 条件、SameSite 场景和有效期是否匹配。
还要区分两个方向的首部:Set-Cookie 只出现在服务器响应中,用于要求浏览器保存或更新 Cookie;Cookie 出现在后续请求中,由浏览器携带已匹配的 Cookie。把这两个首部混在一起,是排查会话问题时最常见的误区之一。