
HTTP 与 Web 标准 / 系统课时
区分 Cookie Session JWT
区分 Cookie Session JWT
Cookie、Session、JWT 经常一起出现在登录方案里,但它们解决的并不是同一个问题。本篇从“浏览器如何携带状态、服务器把状态放在哪里、认证凭证采用什么格式”三个层次拆开说明,最终能够准确判断一套登录方案究竟用了什么。
学习目标
- 说清 Cookie、Session、JWT 各自所在的层次与职责
- 判断“Cookie + Session”“Cookie + JWT”“Bearer JWT”等常见组合
- 避免把“存储位置”“会话状态”和“令牌格式”混成同一个概念
三个概念不在同一层
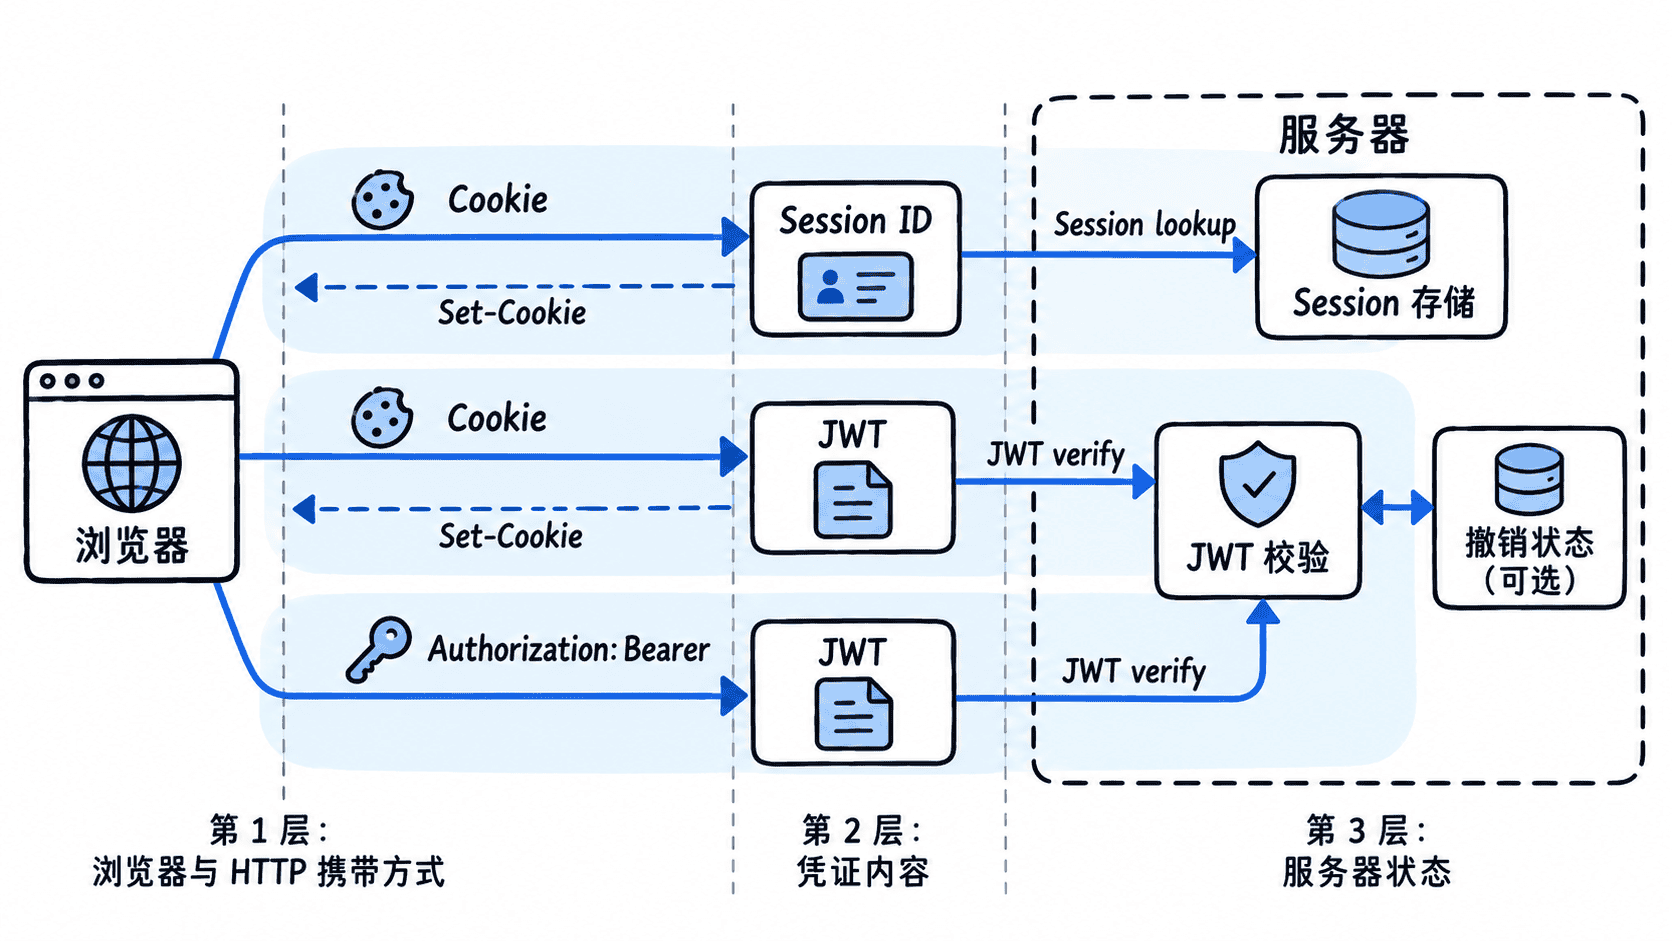
Cookie 是浏览器和 HTTP 之间的状态携带机制。服务器可以通过 Set-Cookie 让浏览器保存键值,之后浏览器会按域、路径、过期时间、Secure、SameSite 等规则决定是否在请求中自动发送 Cookie。Cookie 本身既不是登录状态,也不是认证算法。
Session 通常指服务器保存的一份会话状态,例如用户 ID、权限快照或购物车。服务器为这份状态分配一个 Session ID,客户端后续只需带回这个 ID。最常见的做法,是把 Session ID 放进 Cookie,因此“使用 Session”往往同时也“使用 Cookie”。
JWT 是一种令牌格式。它可以携带声明并通过签名检测内容是否被篡改,常作为访问令牌使用。JWT 可以放在 Cookie 中,也可以由前端保存在内存后通过 Authorization: Bearer <TOKEN> 发送;因此“用了 JWT”并不能推出“没有 Cookie”。
| 概念 | 主要解决的问题 | 典型位置 | 是否天然等于登录状态 |
|---|---|---|---|
| Cookie | 浏览器怎样保存并随请求携带值 | 浏览器与 HTTP 请求头 | 否 |
| Session | 服务器怎样保存某个客户端的会话状态 | 服务端内存、Redis、数据库等 | 常用于登录状态,但不是唯一用途 |
| JWT | 令牌里的声明怎样组织并校验完整性 | 客户端携带,服务端验证 | 否,取决于业务如何使用 |
常见组合怎样工作
最传统的组合是“Cookie + Session”:登录成功后,服务器创建 Session,把 Session ID 写入 Cookie;以后浏览器自动回传该 Cookie,服务器再据此查找 Session。这里真正的用户状态在服务端,Cookie 只是携带查找键。
另一种是“Cookie + JWT”:服务器签发 JWT,再把它写进设置了 HttpOnly、Secure 等属性的 Cookie。浏览器仍然负责自动携带 Cookie,但服务器收到的是 JWT,而不是 Session ID。
还有“Bearer JWT”:前端拿到 JWT 后,在请求中显式加入 Authorization 头。此时可以完全不使用 Cookie,但仍然需要考虑令牌过期、刷新、撤销和泄露后的处理策略。
最容易混淆的判断
看到 Set-Cookie 只能说明服务器要求浏览器保存 Cookie,不能直接判断里面是 Session ID 还是 JWT。看到 JWT 也不能直接断言系统“完全无状态”:如果服务端维护刷新令牌、黑名单、设备会话或撤销记录,系统仍然保存了认证相关状态。
判断一套认证方案时,分别回答三个问题最可靠:客户端用什么方式携带凭证、凭证本身是什么、服务器是否保存与会话相关的状态。把这三个层次拆开后,“Cookie、Session、JWT 到底选哪个”通常会变成“它们应该怎样组合”。