
HTTP 与 Web 标准 / 系统课时
理解证书如何验证服务器
理解证书如何验证服务器
当浏览器打开 HTTPS 网站时,它不会因为服务器“发来一张证书”就直接信任对方。真正的验证会同时检查访问域名、证书有效期和签发信任链;任何关键条件失败,都可能触发证书错误。掌握这三个检查点,就能更快定位常见 HTTPS 故障。
学习目标
- 判断域名不匹配、证书过期和信任链异常分别发生在哪一步
- 理解服务器证书、中间 CA 与根 CA 信任锚之间的关系
- 使用 OpenSSL 检查远端站点的基础证书验证结果
浏览器首先确认访问的是谁
服务器证书中会声明它适用于哪些主机名。现代证书通常通过 Subject Alternative Name,也就是 SAN,列出允许的域名。浏览器会把当前连接的目标主机名与 SAN 中的名称进行匹配,而不能只看证书显示出来的组织名称。
例如访问 https://api.example.com 时,证书若只覆盖 www.example.com,即使证书尚未过期、签发机构也受信任,域名验证仍然失败。通配符也有层级限制,例如 *.example.com 可以匹配 api.example.com,但不能据此认为它也覆盖 v1.api.example.com。
有效期决定证书当前能不能用
证书包含 notBefore 和 notAfter 时间边界。当前时间早于生效时间,或晚于到期时间,客户端都会把证书视为无效。
因此,遇到“证书明明刚签发却不可用”时,不只要看服务器证书本身,还要检查客户端系统时间。系统时钟严重偏差时,原本正常的证书也可能被判断为“尚未生效”或“已经过期”。
信任链把服务器证书连到根 CA
多数公网服务器证书不是由根 CA 直接签发,而是由一个或多个中间 CA 签发。服务器在握手时通常需要发送服务器证书以及构建链所需的中间证书,客户端再尝试把这条链连接到本地信任库中的根 CA。
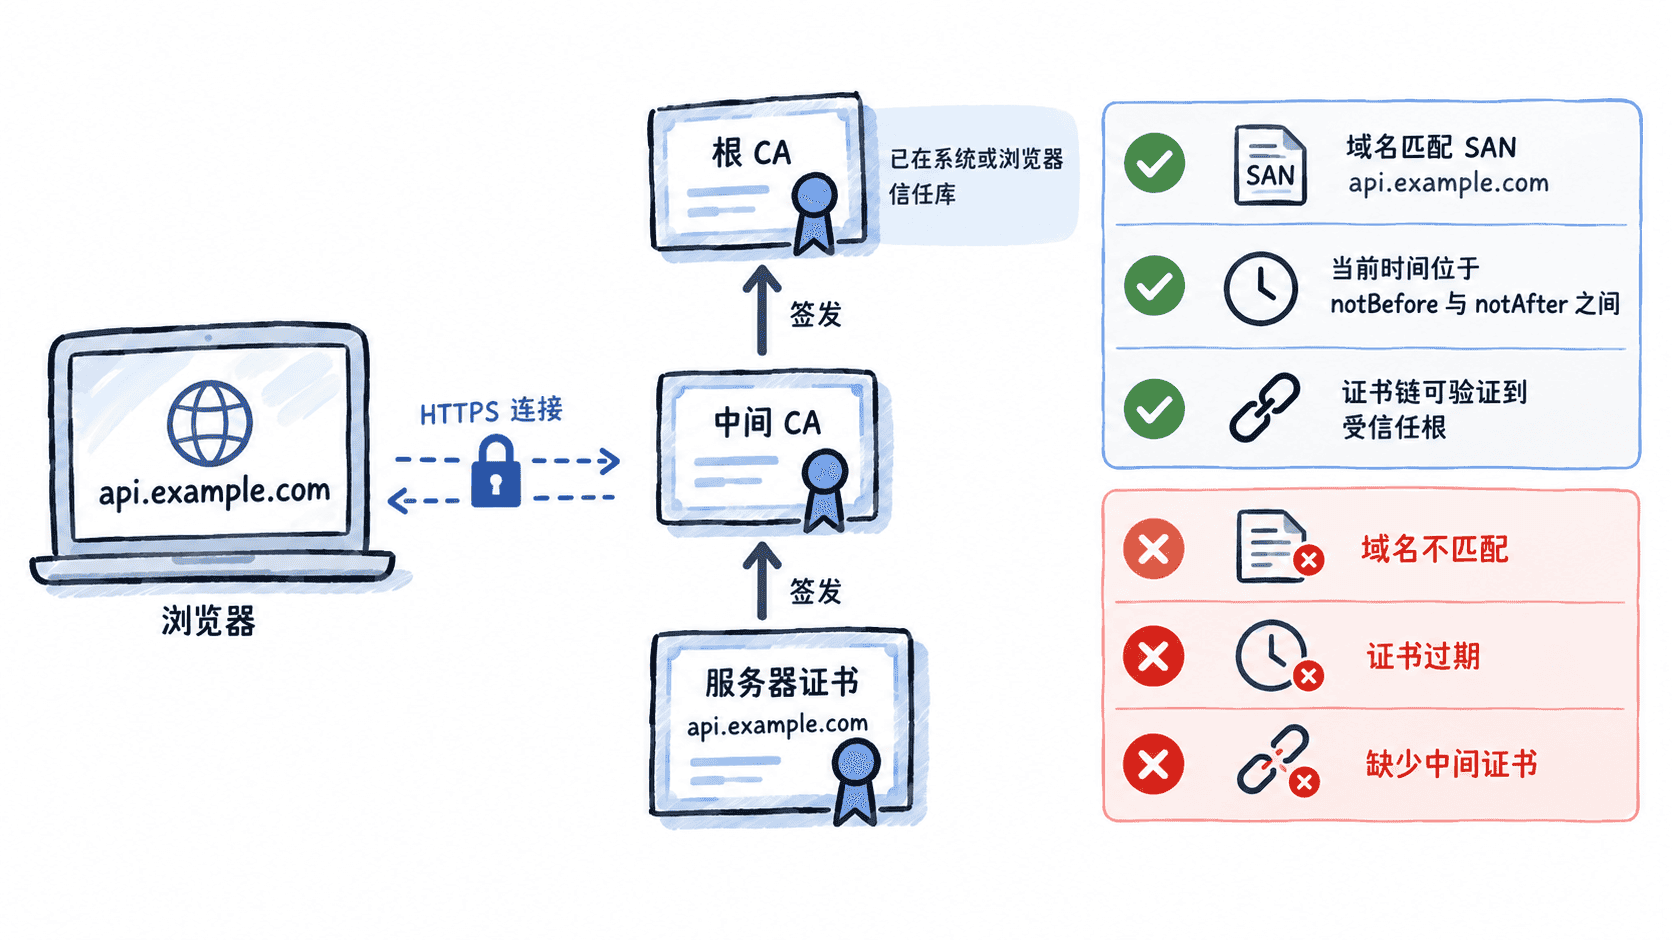
验证链时,客户端会检查每一级证书的签名关系、证书用途和约束,并最终要求链条落到一个本地已经信任的根证书。根 CA 通常不需要由服务器发送,因为客户端已经在自己的信任库中保存了相应信任锚。
用 OpenSSL 查看基础验证结果
在 macOS、Linux 或其他带 OpenSSL 与 grep 的 Shell 中,可以用 openssl s_client 主动检查目标站点。-servername 负责发送 SNI,-verify_hostname 明确执行主机名匹配,-verify_return_error 则让证书验证错误终止连接。
echo | openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error 2>/dev/null | grep "Verify return code"预期输出
Verify return code: 0 (ok)这表示 OpenSSL 按当前机器的 CA 信任配置完成了证书链和指定主机名的验证。若换成企业内网、自签名站点或证书链配置错误的服务,结果可能不是 0 (ok);具体错误文本还会随 OpenSSL 版本和本机信任库而变化。
常见证书错误怎么定位
出现证书告警时,可以按“域名 → 时间 → 信任链”的顺序检查。若只有某个域名失败,优先看 SAN 是否覆盖目标主机名;若大量站点同时出现过期或未生效错误,先检查客户端时钟;若证书本身正确但部分设备失败,重点检查服务器是否遗漏中间证书,以及这些设备的根 CA 信任库是否过旧。
自签名证书是另一类常见情况。它不是天然“加密失效”,而是客户端无法把它自动连接到一个预先信任的根。受控测试环境可以安装组织自己的根证书建立信任,但生产环境不应让用户长期依赖“继续访问”来绕过证书警告。
服务器证书验证的核心不是单一检查,而是多个条件同时成立:目标域名匹配、证书处于有效时间窗内,并且签名链最终落到客户端信任的根。把错误对应回这三条主线,HTTPS 证书问题通常就能快速缩小范围。