
音频开发 / 系统课时
脱敏日志并保护语音隐私
脱敏日志并保护语音隐私
语音应用的隐私风险往往不是模型本身,而是调试链路把原始音频、完整转写、用户标识和请求参数长期写入日志。本节从数据流中找出敏感点,给出日志脱敏、最小化保存、保留期限和访问控制的可执行做法,让排障能力与隐私保护同时成立。
学习目标
- 识别原始音频、转写文本、身份标识和请求日志中的敏感数据
- 设计“默认不记录、必要时脱敏、到期删除”的日志策略
- 用代码验证日志脱敏,并为音频与转写数据设置访问边界
先标出敏感数据经过哪里
一条语音请求通常会经过客户端采音、上传缓冲、ASR、转写文本、对话模型、TTS 和日志平台。风险在于同一份内容可能被复制多次:音频对象存储一份、ASR 调试日志一份、业务日志再记录完整转写,最后很难确认数据到底在哪里。
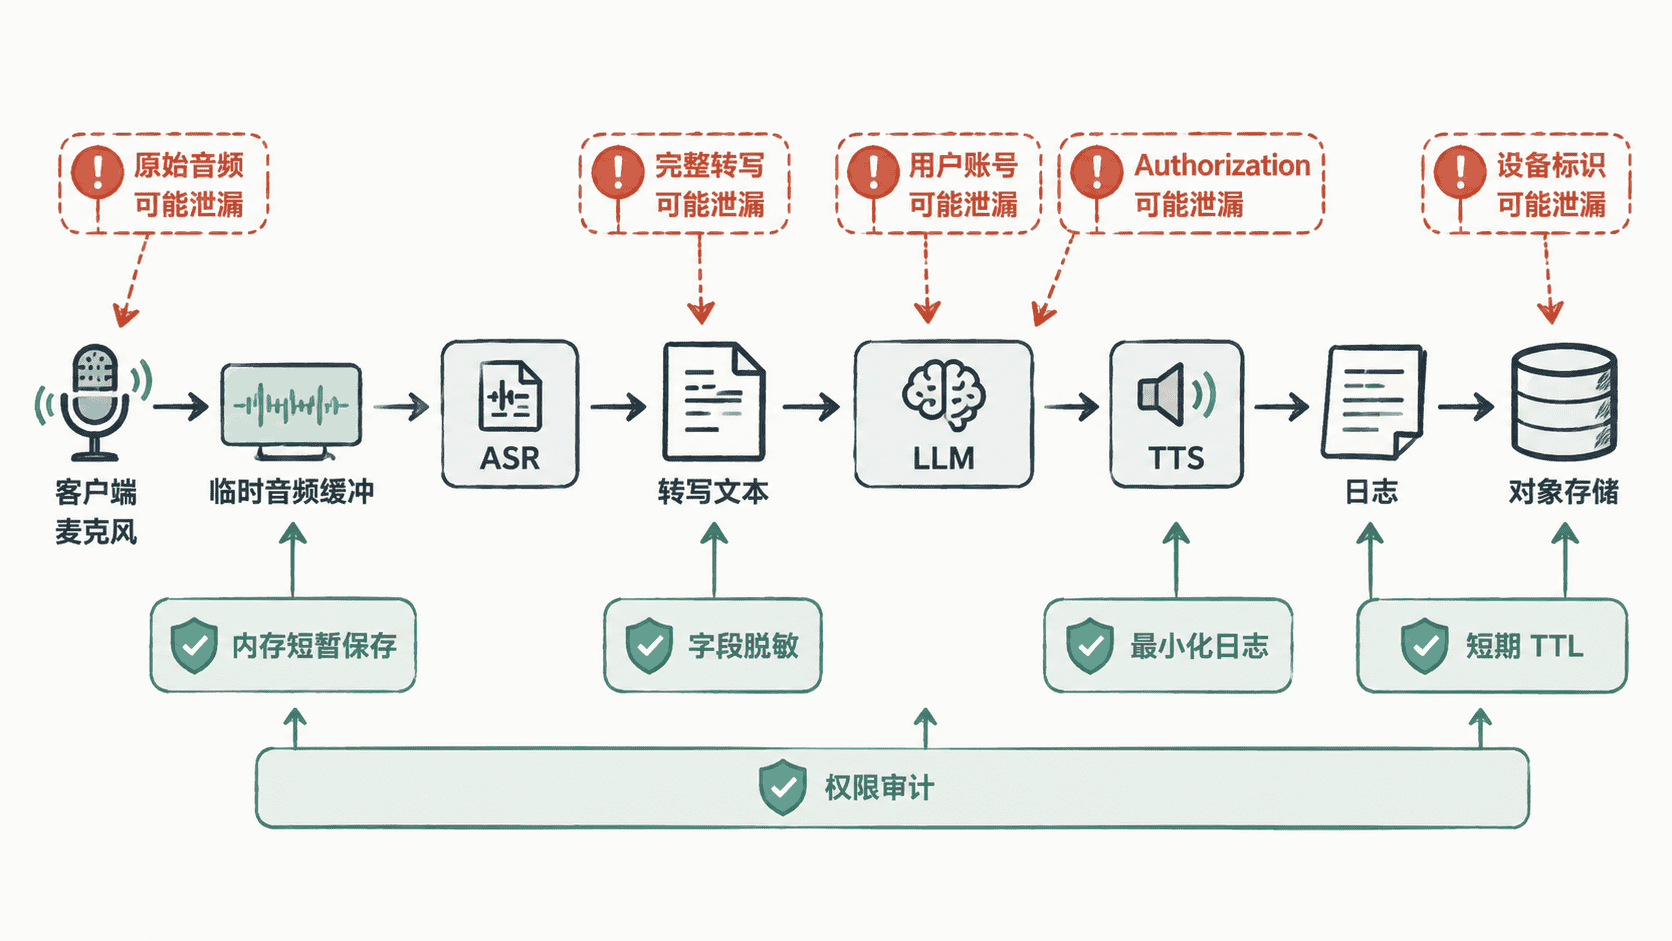
第一原则是能不落盘就不落盘。实时识别的 PCM/Opus 数据若只为流式传输,应在内存或短生命周期缓冲中处理;若业务确实需要保存录音,必须单独定义用途、保留时间、访问角色和删除机制,而不是顺手把音频文件路径写进普通应用日志。
日志只留下排障所需信息
排障通常真正需要的是请求链路、耗时、错误码、模型版本和阶段状态,而不是完整语音内容。用户标识可以做不可逆摘要;转写文本默认只记录长度或脱敏片段;认证头、Cookie、手机号、邮箱等字段应在进入日志框架前移除。
下面的 Java 17 示例演示一个最小脱敏器。它不记录原始音频,只保留请求标识、哈希后的用户标识和经过规则处理的文本。
import java.nio.charset.StandardCharsets;
import java.security.MessageDigest;
import java.util.HexFormat;
import java.util.regex.Pattern;

public class SafeVoiceLogDemo {
    private static final Pattern PHONE =
            Pattern.compile("(?<![0-9])1[0-9]{10}(?![0-9])");
    private static final Pattern EMAIL =
            Pattern.compile("([A-Za-z0-9._%+-]+)@([A-Za-z0-9.-]+[.][A-Za-z]{2,})");

    static String hashUserId(String userId) throws Exception {
        MessageDigest digest = MessageDigest.getInstance("SHA-256");
        byte[] bytes = digest.digest(userId.getBytes(StandardCharsets.UTF_8));
        // 只保留短摘要用于关联排障,不输出原始账号。
        return HexFormat.of().formatHex(bytes).substring(0, 12);
    }

    static String redactTranscript(String text) {
        String masked = PHONE.matcher(text).replaceAll("[PHONE]");
        return EMAIL.matcher(masked).replaceAll("[EMAIL]");
    }

    public static void main(String[] args) throws Exception {
        String requestId = "req-1001";
        String userId = "user-42";
        String transcript = "请联系 13800138000,邮箱 alice@example.com";

        System.out.printf(
                "requestId=%s user=%s transcript=%s%n",
                requestId,
                hashUserId(userId),
                redactTranscript(transcript)
        );
    }
}
预期输出:
requestId=req-1001 user=6d894aa3ee80 transcript=请联系 [PHONE],邮箱 [EMAIL]哈希值只有在输入和算法固定时才稳定;如果系统改用带盐哈希或 HMAC,输出会不同,但原则不变:日志里保留可关联的技术标识,而不是可直接识别用户的原始值。
给不同数据设置不同保留策略
音频、转写、业务元数据和安全审计日志的保留期限不应相同。实时音频缓冲可以在请求结束后立即删除;普通转写若只是完成一次对话,可随会话过期;错误码、耗时、请求链路等低敏元数据可以保留更久,用于稳定性分析。
保存期限必须能被系统执行,而不是写在文档里。对象存储可配置生命周期删除,数据库可用定时任务清除过期记录,日志平台可按索引设置 TTL。删除任务要记录“删除了多少条”,但不要再次打印被删除的敏感正文。
一个可操作的最小策略是:生产日志禁止原始音频和认证凭据;完整转写默认关闭持久化;仅在明确授权的故障采样中短期保存,并自动到期;用户主动删除会话时,同时清除关联转写、音频对象和可定位到该会话的业务副本。
把访问控制放在数据入口而不是靠约定
敏感数据需要最小权限访问。应用服务只应拥有完成当前请求所需的读写权限;客服、研发和数据分析角色不要共享同一套对象存储或日志平台权限。若必须查看脱敏前数据,应走单独授权路径,并记录谁在什么时间访问了哪个会话。
调试开关也不能让客户端随意控制。例如请求参数 debug=true 不应触发服务端记录完整转写,否则任何用户都可能让系统生成高敏日志。高敏采样应由服务端配置控制,并限制环境、账号范围、采样比例和失效时间。
用检查清单验证没有“隐形副本”
上线前应沿一次完整请求追踪数据:客户端缓存、网关日志、ASR SDK、业务日志、消息队列、对象存储、数据库、监控平台和异常上报都要检查。只要其中一个组件自动记录请求体,就可能绕过你在业务代码里的脱敏。
验证时可以构造包含测试手机号和邮箱的语音或文本请求,再在所有允许检索的日志系统中搜索这些测试值。正确结果应是找不到原文,只能看到请求标识、脱敏内容和必要的技术元数据;同时确认到期清理任务能删除测试音频和转写记录。