
自动化测试 / 系统课时
复用登录状态
复用登录状态
重复执行 UI 登录既慢又容易受验证码、短信或限流影响。更高效的做法是先完成一次可信登录,把 WebDriver 可见的认证 Cookie 保存下来;新浏览器先进入相同域名,再恢复 Cookie 并访问受保护页面验证状态。
学习目标
- 能用
get_cookies()把当前会话保存为 JSON,并在新 WebDriver 会话中恢复。 - 能处理域名、过期时间和恢复顺序,避免
InvalidCookieDomainException。 - 能判断 Cookie 复用是否真正恢复了登录状态,而不是只验证文件写入成功。
保存登录后的 Cookie
登录成功后调用 driver.get_cookies() 会得到字典列表,常见字段包括 name、value、domain、path、secure、httpOnly、expiry 和 sameSite。其中 expiry 若存在,单位是 Unix 时间戳秒;会话 Cookie 可以没有该字段。
实际项目应在一个明确的登录成功条件后再保存,例如账户头像出现、受保护接口返回成功,或 URL 进入 /dashboard。不要在“点击登录按钮”之后立即保存,否则可能把认证 Cookie 尚未写入的瞬间状态持久化。
按正确顺序恢复
恢复时最关键的顺序是:创建新浏览器 → 先访问 Cookie 所属域名 → 读取 JSON → 跳过已过期 Cookie → 逐个调用 add_cookie() → 刷新或进入受保护页面。add_cookie() 不能把另一个域名的 Cookie 强行写入当前页面,因此域名不匹配会触发 InvalidCookieDomainException。
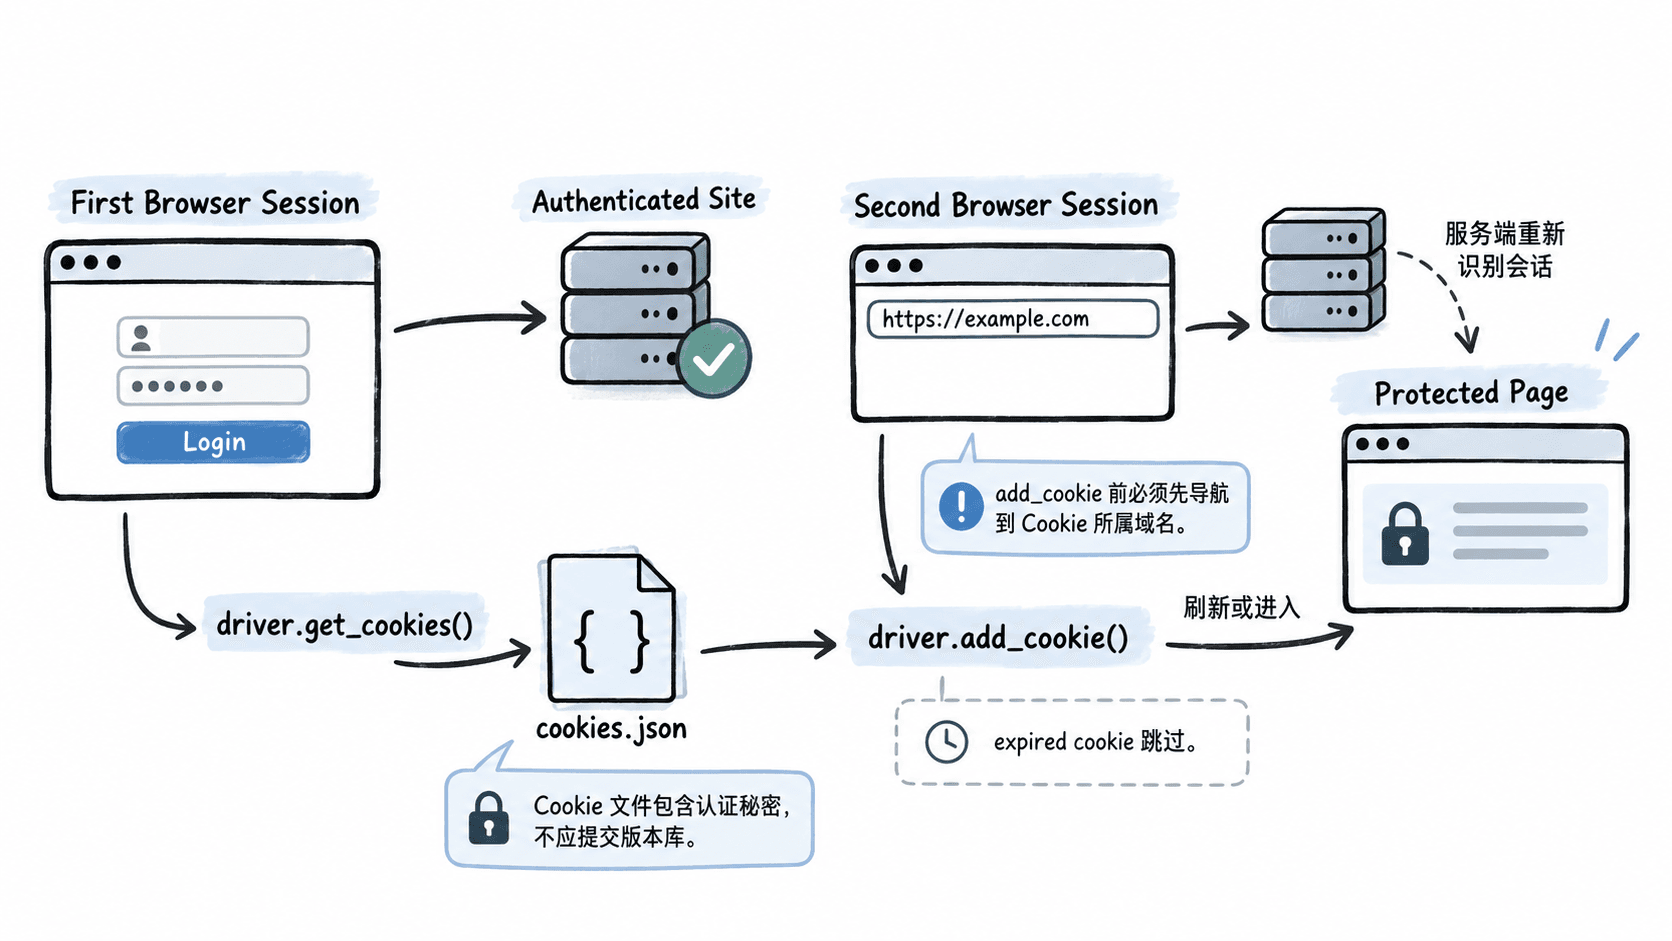
若生产站和测试站域名不同,不要通过修改 domain 字段强行复用生产 Cookie。更安全的做法是在对应测试环境单独建立登录状态,因为 Cookie 可能同时受域名、Secure、SameSite 和服务端会话约束。
完整保存与恢复示例
下面用 Selenium 官方测试页模拟“认证 Cookie”。第一次浏览器把 course_session 保存到 cookies.json;第二次浏览器进入同一域名后恢复它。真实项目只需把“人工添加 Cookie”替换成真正的登录步骤,并把最终检查改成受保护页面断言。
import json
import time
from pathlib import Path

from selenium import webdriver

URL = "https://www.selenium.dev/selenium/web/blank.html"
COOKIE_FILE = Path("cookies.json")

first = webdriver.Chrome()

try:
    first.get(URL)

    # 模拟登录后由站点写入的认证 Cookie。
    first.add_cookie({
        "name": "course_session",
        "value": "demo-token",
        "path": "/",
        "sameSite": "Lax",
    })

    saved = [
        c for c in first.get_cookies()
        if c["name"] == "course_session"
    ]
    COOKIE_FILE.write_text(
        json.dumps(saved, ensure_ascii=False, indent=2),
        encoding="utf-8",
    )
    print("saved:", len(saved))
finally:
    first.quit()

second = webdriver.Chrome()

try:
    # 必须先进入 Cookie 所属域名,再调用 add_cookie()。
    second.get(URL)
    now = int(time.time())

    cookies = json.loads(COOKIE_FILE.read_text(encoding="utf-8"))
    restored_count = 0

    for cookie in cookies:
        expiry = cookie.get("expiry")
        if expiry is not None and expiry <= now:
            continue
        second.add_cookie(cookie)
        restored_count += 1

    second.refresh()
    restored = second.get_cookie("course_session")

    print("restored count:", restored_count)
    print("restored value:", restored["value"] if restored else None)
finally:
    second.quit()
    COOKIE_FILE.unlink(missing_ok=True)
预期输出:
saved: 1
restored count: 1
restored value: demo-token
这个输出证明 Cookie 跨 WebDriver 会话完成了保存与恢复;真实登录测试还必须继续访问受保护页面,确认服务器接受该会话。
把示例改成真实登录复用
真实项目可把保存动作放在登录准备脚本或测试夹具中。例如每天首次运行时正常登录并保存 Cookie,后续用例直接恢复;若访问 /account 后被重定向到 /login,则说明 Cookie 已过期、服务端会话已失效,或系统还依赖 Cookie 之外的认证状态,此时应重新登录并覆盖缓存。
恢复后的验收至少包含两个检查:一是 get_cookie() 能读取关键认证 Cookie;二是进入受保护页面后出现明确的已登录元素,例如账户名或“退出登录”按钮。第二项比单纯比较 Cookie 值更重要,因为服务端可能已经主动吊销同一个令牌。
处理最常见的恢复失败
出现 InvalidCookieDomainException 时,先打印当前 URL 与 Cookie 的 domain,确认已经导航到对应站点;若 Cookie 的 expiry 小于当前 Unix 时间,则直接丢弃并重新登录。若 Cookie 已成功加入但页面仍是未登录状态,再检查应用是否还依赖 localStorage、设备绑定或服务端会话。
这套判断顺序可以把问题快速分成“无法写入 Cookie”“Cookie 已过期”“服务端不接受会话”三类。不要用无限重试掩盖失败;一旦恢复验收不通过,就回到正常登录流程生成新的状态。