
架构与系统设计 / 系统课时
配置分层与环境隔离
配置分层与环境隔离
本课将建立一套适用于 SaaS 多租户系统的配置分层规则,把公共参数、环境差异、租户个性化设置和敏感信息分别管理。完成后,同一份应用包可以安全运行在不同环境中,并避免租户配置串用。
学习目标
- 划分公共配置、环境配置、租户配置和敏感配置的职责
- 掌握 Spring Boot Profile 与外部配置的加载方式
- 建立可验证、可审计且不会跨租户污染的覆盖规则
配置分层模型
配置应按作用范围拆分,而不是按文件数量拆分。公共配置描述所有环境共享的默认值;环境配置解决开发、测试和生产的基础设施差异;租户配置在请求运行期按 tenantId 加载;敏感配置通过环境变量或外部挂载文件注入。
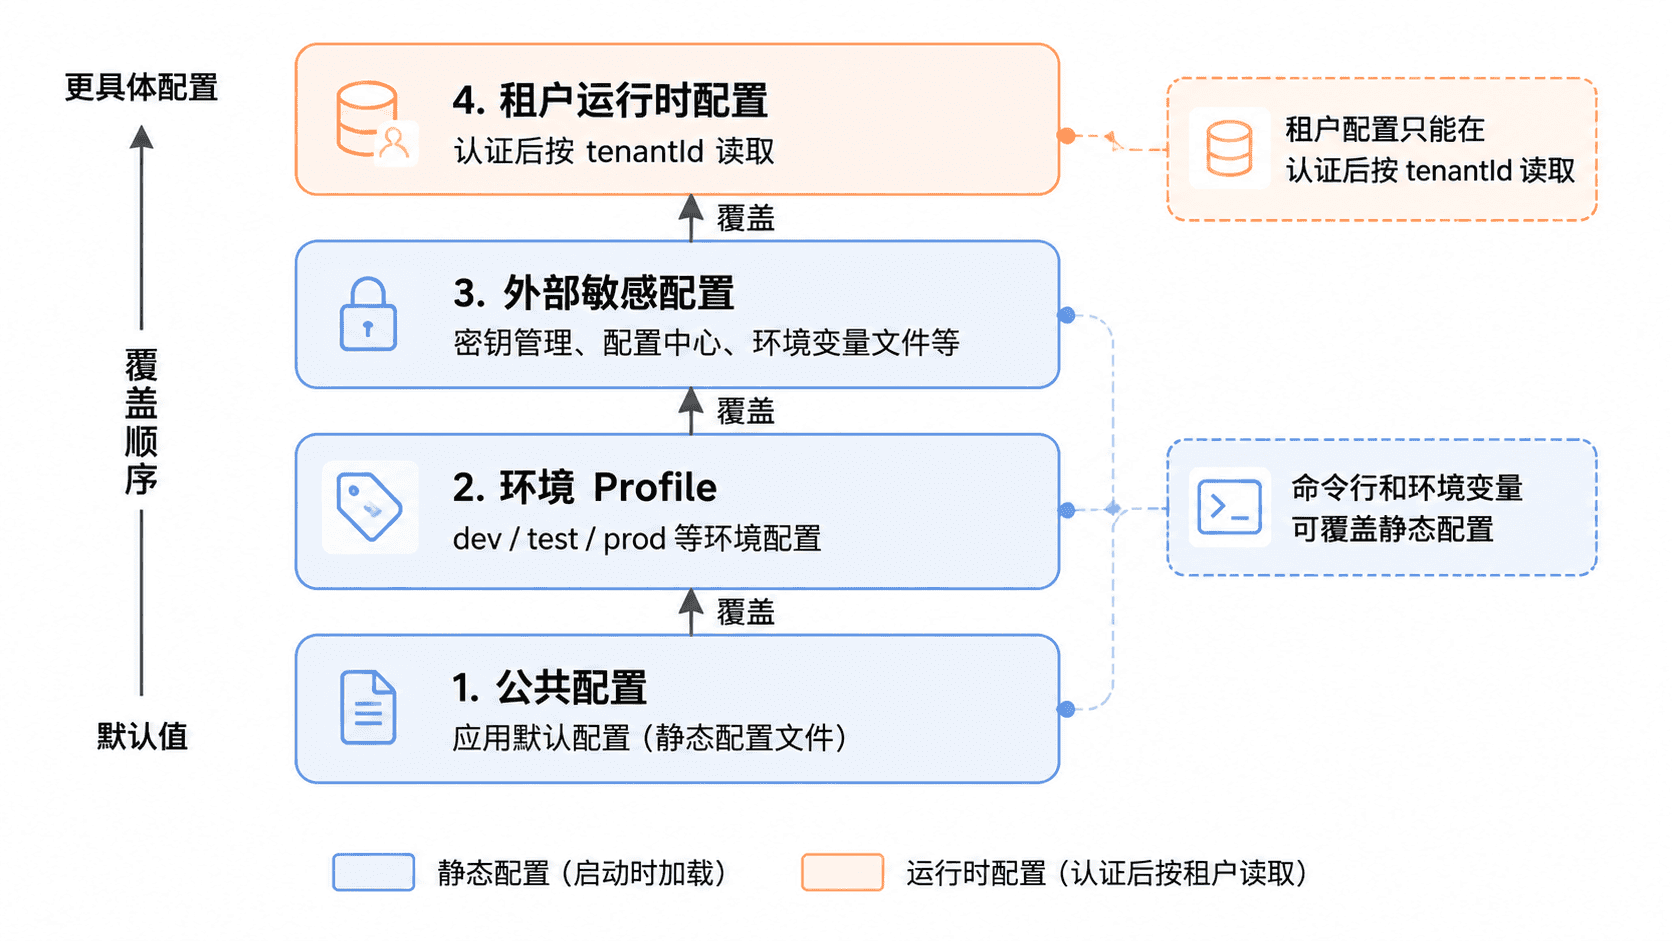
推荐使用以下职责边界:
| 配置层 | 典型内容 | 加载时机 | 是否允许包含密钥 |
|---|---|---|---|
| 公共配置 | 应用名、默认超时、默认缓存周期 | 应用启动 | 否 |
| 环境配置 | 数据库地址、日志级别、外部服务地址 | 应用启动 | 不直接写明文 |
| 敏感配置 | 数据库密码、签名密钥、访问令牌 | 应用启动 | 是,但必须外部注入 |
| 租户配置 | 币种、功能开关、额度、品牌参数 | 请求运行期 | 原则上否 |
对于可能重复的普通键,Profile 环境值覆盖公共默认值,命令行参数和环境变量还可以覆盖配置文件。本课要求敏感键只出现在外部文件或环境变量中,不与 Profile 重复声明,避免依赖难以审计的同名覆盖。租户配置不参与 Spring Profile 合并,它应在识别并认证租户后单独加载。
公共配置与 Profile
公共配置放在 application.yml,只保存可以进入代码仓库的默认值。生产 Profile 再通过 spring.config.import 从部署目录强制加载敏感文件,路径可由环境变量调整。
spring:
  application:
    name: tenant-service
  profiles:
    active: ${SPRING_PROFILES_ACTIVE:dev}

server:
  port: ${SERVER_PORT:8080}

app:
  tenant-cache-ttl: 5m
  default-currency: CNY
开发环境只覆盖本地调试需要的参数,不复制整份公共配置。
spring:
  config:
    activate:
      on-profile: dev

logging:
  level:
    com.example.multitenant: DEBUG

app:
  tenant-cache-ttl: 30s
生产环境文件只描述生产差异,密码仍通过外部敏感配置注入。
spring:
  config:
    activate:
      on-profile: prod
    import: file:${CONFIG_DIR:/opt/anystack/config}/secrets.yml
  datasource:
    url: ${DB_URL}
    username: ${DB_USER}

logging:
  level:
    root: INFO

app:
  tenant-cache-ttl: 5m
application-prod.yml 只在 prod Profile 激活时生效。相同键被覆盖,不同键会合并,因此不要在环境文件中重复粘贴全部公共配置,否则后续很难判断某个值来自哪一层。
敏感配置外置
部署目录中的 secrets.yml 不进入 Git,并限制为应用运行用户可读。文件只引用运行环境提供的秘密值,避免把实际密钥写进镜像或安装包。
spring:
  datasource:
    password: ${DB_PASSWORD}

security:
  signing-key: ${SIGNING_KEY}
生产启动时显式设置 Profile 和敏感变量。<PATH>、<PORT> 以及日志时间会因部署环境而不同。
export SPRING_PROFILES_ACTIVE=prod
export CONFIG_DIR=/opt/anystack/config
export DB_URL='jdbc:mysql://db.internal:3306/tenant_app'
export DB_USER='tenant_app'
export DB_PASSWORD='<SECRET>'
export SIGNING_KEY='<SECRET>'

java -jar <PATH>/tenant-service.jar --server.port=<PORT>
预期结果
The following 1 profile is active: "prod"
Tomcat started on port <PORT>
Started TenantServiceApplication
启动日志中不应出现 DB_PASSWORD 或 SIGNING_KEY 的真实值。若敏感变量缺失,应用应在启动阶段失败,而不是使用空字符串继续运行。
租户配置的加载规则
租户配置必须在认证完成后,根据可信上下文中的 tenantId 查询数据库或配置中心。不要直接使用请求体、查询参数或前端 Header 中未经验证的租户编号,否则攻击者可能读取其他租户的功能开关或额度配置。
推荐的运行顺序是:解析访问令牌 → 建立租户上下文 → 按 tenantId 查询配置 → 合并允许覆盖的业务默认值 → 执行业务逻辑。缓存键至少包含 tenantId 和配置版本,更新租户配置后应主动失效对应缓存。
租户层只能覆盖预先允许的业务键,例如默认币种、通知模板和功能开关。数据库连接、签名主密钥、日志路径等基础设施参数不应由租户配置覆盖,否则会破坏环境隔离和运维边界。
验证与典型失败处理
验证时先确认启动日志中的激活 Profile,再检查数据库连接目标和非敏感配置值。随后使用两个测试租户分别读取功能开关,确保缓存键和查询条件都包含各自的 tenantId。
常见失败包括 Profile 名称拼写错误、部署目录没有读取权限、环境变量名称不一致,以及缓存只按配置类型命名导致租户串值。处理顺序应是先确认配置来源,再确认覆盖顺序,最后检查租户上下文和缓存键,避免直接修改默认值掩盖问题。
本课总结
- 公共、环境、敏感和租户配置必须按作用范围分层管理
- Profile 解决部署环境差异,租户配置应在运行期按可信
tenantId加载 - 敏感值不得进入仓库、镜像、响应体或普通日志
下一课预告
下一课将进入多租户请求链路,学习如何解析租户身份、建立租户上下文,并确保线程池、异步任务和数据库访问不会发生上下文泄漏。