
架构与系统设计 / 系统课时
可信边界与防伪造
可信边界与防伪造
仅仅透传 X-Tenant-Id 并不安全,因为外部调用者可以自行构造请求头并尝试切换到其他租户。本课从网关、网络和服务端三层建立可信边界,让租户标识只能由受信组件生成和验证。
学习目标
- 识别租户请求头伪造与越权切换风险
- 在网关删除外部租户头并写入可信租户
- 通过网络隔离和服务端校验形成纵深防护
威胁模型与可信边界
攻击者可能携带合法登录凭证,同时把 X-Tenant-Id 改成其他租户编号。如果网关或业务服务直接采用该值,后续查询即使都带租户条件,也会在错误租户范围内执行。
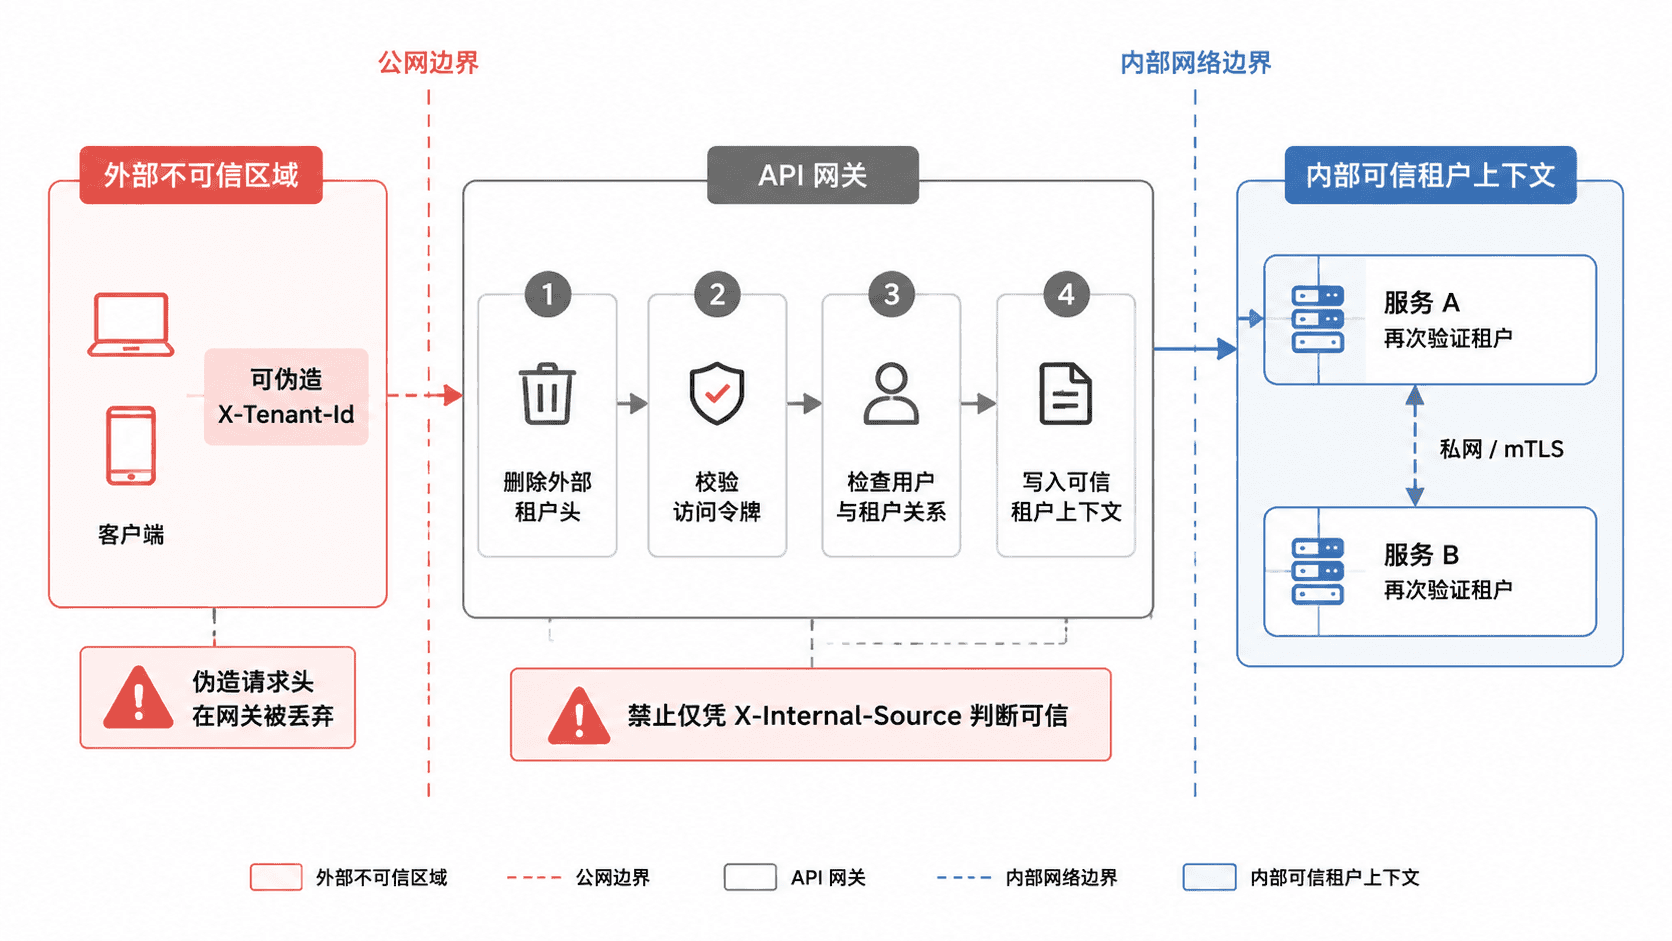
可信边界的核心不是“给请求头换个名字”,而是确保只有经过认证、授权且位于受控调用链中的组件能够生成租户上下文。请求头只是传输载体,真正的信任来自身份凭证、授权关系和受保护的网络通道。
边界处理规则
| 请求来源 | 外部租户头处理 | 可信租户来源 | 结果 |
|---|---|---|---|
| 公网客户端 | 删除,不采信 | 登录令牌与成员关系 | 网关重新写入 |
| 内部服务 | 仅在受控通道接收 | 短期服务凭证、mTLS 或签名 | 下游校验后使用 |
| 异步消息 | 不读取 HTTP 头 | 消息元数据与生产者身份 | 消费端校验后重建 |
| 管理员切换租户 | 禁止静默切换 | 显式授权与审计记录 | 受控切换 |
X-Internal-Source: gateway 这类普通请求头不能作为信任依据,因为它同样可以被伪造。生产环境还应限制业务服务只接受网关或服务网格入口的流量,避免客户端绕过网关直连内部端口。
网关删除并重建租户头
下面是片段示例,依赖 Spring Cloud Gateway。TenantResolver 必须从已经验证的身份中解析租户,并检查当前用户是否有权访问该租户。
package com.example.gateway;

import org.springframework.core.Ordered;
import org.springframework.http.server.reactive.ServerHttpRequest;
import org.springframework.http.HttpStatus;
import org.springframework.stereotype.Component;
import org.springframework.web.server.ResponseStatusException;
import org.springframework.web.server.ServerWebExchange;
import reactor.core.publisher.Mono;
import org.springframework.cloud.gateway.filter.GatewayFilterChain;
import org.springframework.cloud.gateway.filter.GlobalFilter;

@Component
public class TrustedTenantFilter implements GlobalFilter, Ordered {

    private static final String TENANT_HEADER = "X-Tenant-Id";
    private final TenantResolver tenantResolver;

    public TrustedTenantFilter(TenantResolver tenantResolver) {
        this.tenantResolver = tenantResolver;
    }

    @Override
    public Mono<Void> filter(ServerWebExchange exchange, GatewayFilterChain chain) {
        // 第一步先删除外部调用者可控的租户头。
        ServerHttpRequest cleanedRequest = exchange.getRequest().mutate()
                .headers(headers -> headers.remove(TENANT_HEADER))
                .build();

        // 租户只能从已认证身份和授权关系中解析。
        return tenantResolver.resolveAuthorizedTenant(cleanedRequest)
                .switchIfEmpty(Mono.error(new ResponseStatusException(
                        HttpStatus.FORBIDDEN, "Unauthorized tenant")))
                .flatMap(tenantId -> {
                    // 重建后的租户头只用于内部转发链路。
                    ServerHttpRequest trustedRequest = cleanedRequest.mutate()
                            .header(TENANT_HEADER, tenantId)
                            .build();
                    return chain.filter(exchange.mutate().request(trustedRequest).build());
                });
    }

    @Override
    public int getOrder() {
        return -100;
    }
}

interface TenantResolver {
    Mono<String> resolveAuthorizedTenant(ServerHttpRequest request);
}
该过滤器先删除调用者提交的租户头,再根据认证结果生成可信值。它应排在路由转发之前执行,且认证失败、成员关系不存在或租户已停用时必须终止请求。
防伪造验证
可以使用下面的请求验证“伪造头被忽略”。其中 <PORT> 和 <TOKEN_FOR_TENANT_A> 需替换为测试环境实际值。
curl -i -H "Authorization: Bearer <TOKEN_FOR_TENANT_A>" -H "X-Tenant-Id: tenant-b" "http://localhost:<PORT>/api/profile"预期结果是系统仍按令牌所属的租户 A 处理,而不是采用伪造的 tenant-b。响应字段应以实际接口为准,关键检查点如下:
HTTP/1.1 200 OK
<tenant-a-owned profile response>
如果当前用户无权访问目标租户,网关应返回 401 或 403;不要为了“兼容”而回退到请求头中的租户值。
服务端二次校验与审计
下游服务应只接受来自受控网络的调用,并验证服务身份、签名或 mTLS 证书。数据访问层统一从可信上下文取租户,不允许控制器直接把路径参数或请求头传给查询条件。
管理员代操作或租户切换必须记录操作者、原租户、目标租户、授权依据、时间和追踪编号。这样即使发生配置错误,也能通过审计日志还原切换过程。
本课总结
- 公网提交的租户头必须删除,可信租户应由认证与授权结果重新生成
- 普通内部请求头不能证明可信,必须结合网络隔离和服务身份校验
- 管理员切换租户需要显式授权、二次校验和完整审计
下一课预告
下一课将把租户上下文接入数据库访问层,确保查询、新增、更新和删除都自动附带租户条件,并处理管理员跨租户操作。