
架构与系统设计 / 系统课时
平台角色与租户角色
平台角色与租户角色
本课将把平台管理员、租户管理员和普通成员放到同一授权框架中,明确三类角色的管理对象、数据范围和禁止越过的边界,避免把平台能力误授给租户用户。
学习目标
- 区分平台角色与租户角色的管理对象
- 明确平台管理员、租户管理员和普通成员的授权边界
- 能识别并阻断常见的跨层级越权
先按管理对象划分角色
平台角色管理整个 SaaS 平台,关注租户生命周期、套餐、平台配置和全局运营。租户角色只在某个租户内部生效,管理该租户的成员、业务配置和业务数据。两类角色不能只靠名称区分,必须在数据模型和授权逻辑中明确所属层级。
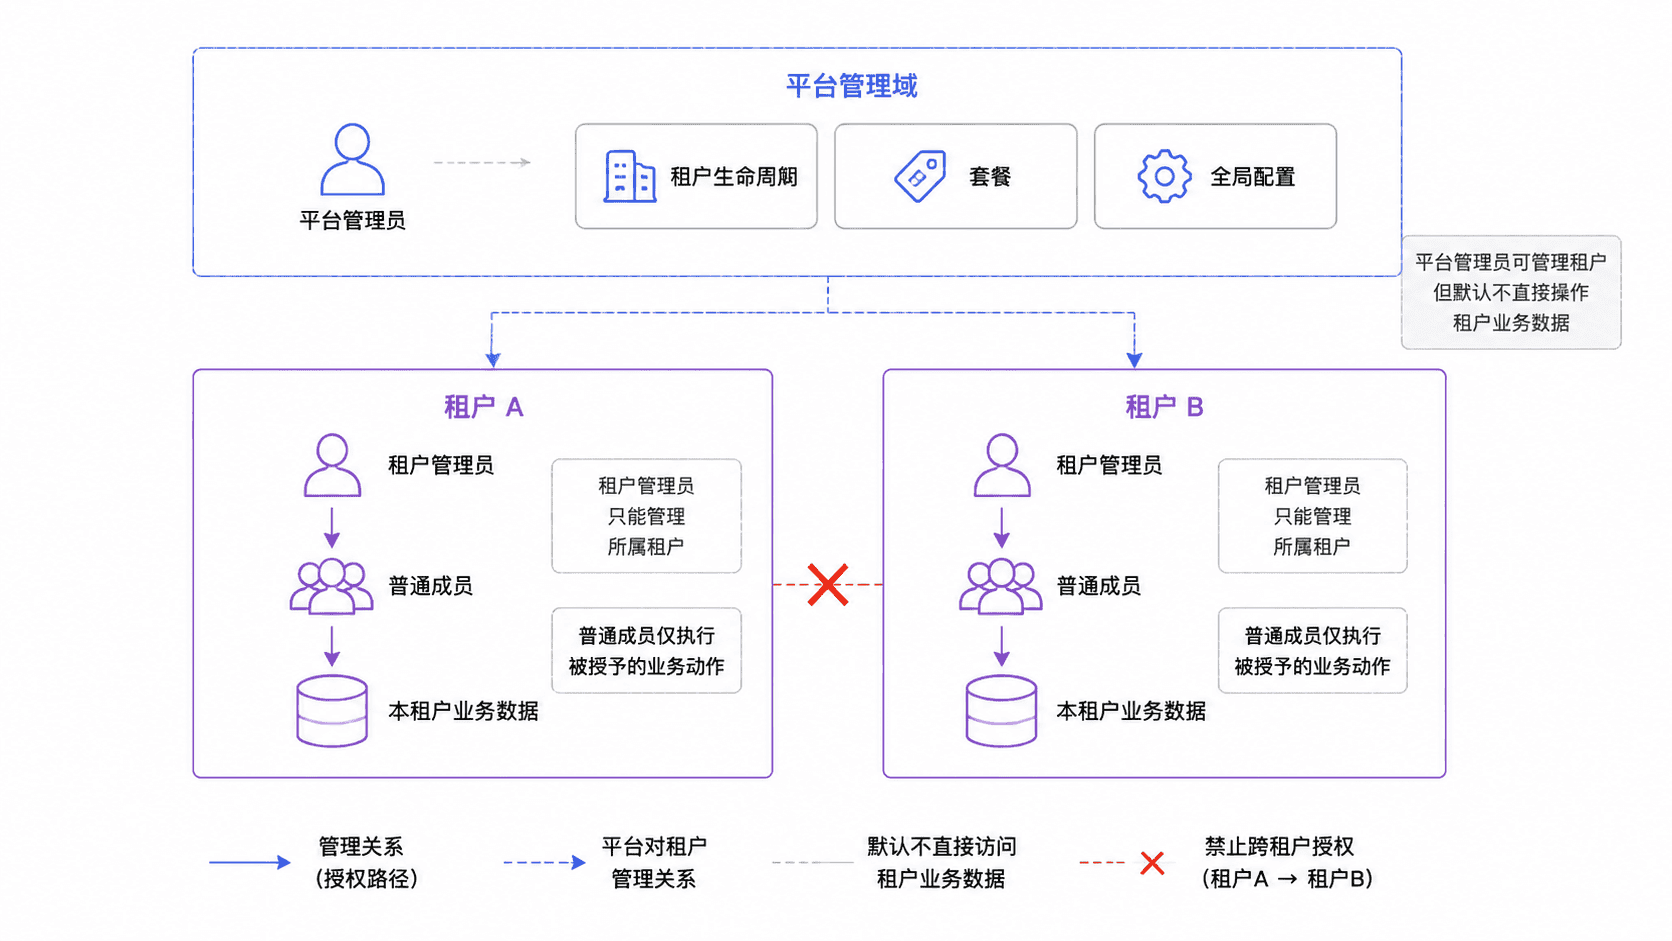
最稳妥的做法是为角色增加层级字段,例如 PLATFORM 与 TENANT。平台角色不绑定普通租户,租户角色必须绑定明确的 tenant_id。这样可以在保存角色、分配角色和鉴权时进行一致性校验。
三类角色的授权边界
| 角色 | 管理范围 | 可以执行 | 不应执行 |
|---|---|---|---|
| 平台管理员 | 整个平台 | 创建或停用租户、配置套餐、查看平台级指标 | 直接继承任意租户的业务权限 |
| 租户管理员 | 单个租户 | 管理本租户成员、角色和业务配置 | 创建平台角色、管理其他租户 |
| 普通成员 | 单个租户内的授权范围 | 执行已授予的业务动作 | 修改自身角色、扩大自身数据范围 |
平台管理员拥有的是“平台管理权”,不等于天然拥有所有租户业务权限。确需协助租户排查问题时,应通过受控的租户上下文切换、临时授权和审计机制进入,而不是绕过租户权限体系。
平台能力与租户数据分开判断
一次完整授权至少要回答三个问题:当前身份属于平台层还是租户层;当前操作对象属于哪个管理域;当前用户是否拥有该动作所需的权限。只有三个答案一致,请求才能继续。
对于租户内请求,还要继续校验目标数据的 tenant_id。即使租户管理员拥有成员管理权限,也只能管理本租户成员,不能因为角色级别较高就跳过数据范围判断。
处理常见越权场景
租户管理员创建角色时,服务端必须限制可选权限集合,不能让其勾选平台级权限。普通成员修改个人资料时,接口应忽略或拒绝客户端提交的角色字段,防止通过参数篡改提升权限。
平台运营人员进入租户协助处理问题时,应记录进入原因、目标租户、开始时间、结束时间和执行动作。高风险操作可以要求二次确认或审批,并在临时授权到期后自动回收权限。
落地时的最小规则
- 平台角色只能授予平台用户,租户角色只能授予同租户用户
- 租户管理员只能分配自己有权管理的角色和权限
- 普通成员不能修改角色、权限或数据范围字段
- 跨层级操作必须显式切换上下文,并留下完整审计记录
角色等级不能替代权限判断。系统不应简单使用“管理员大于普通用户”的数值比较,而应根据角色层级、权限标识和数据范围逐项判断,避免高等级角色意外获得不相关能力。
本课总结
- 平台角色管理平台,租户角色管理单个租户,两者必须在模型中显式区分
- 平台管理员不应默认继承所有租户业务权限,跨域操作需要受控上下文
- 角色层级、功能权限和数据范围必须共同参与授权判断
下一课预告
下一课将进一步设计数据范围模型,把全部数据、组织数据、门店数据、商户数据和个人数据映射到可执行的查询条件中。