
架构与系统设计 / 系统课时
实战项目需求拆解
实战项目需求拆解
本课把“建设一个 SaaS 多租户系统”拆成可开发、可测试、可验收的项目需求。最终将得到角色边界、最小业务闭环、租户生命周期和质量目标,避免一开始就陷入页面与技术细节。
学习目标
- 明确平台角色、租户角色及其权限边界
- 划分课程项目的核心模块和最小业务闭环
- 将租户生命周期与质量目标转化为可验收条件
定义项目边界
课程项目以“平台创建租户,租户管理员配置组织并邀请成员,成员在租户内使用业务功能”为主线。首个版本不追求覆盖所有 SaaS 能力,而是验证多租户隔离、身份归属、生命周期控制和基础运营是否闭环。
项目验收结果应能直接观察:平台管理员可以开通租户;租户管理员只能管理本租户;普通成员只能访问授权资源;租户停用后,其用户不能继续进入业务模块;不同租户使用相同业务编号时也不会读取到彼此数据。
拆分角色与权限
角色应先按责任边界划分,再设计菜单和接口。平台角色管理所有租户,租户角色只在一个租户内生效,二者不能通过简单的角色名称混为一组。
| 角色 | 主要职责 | 明确禁止 |
|---|---|---|
| 平台管理员 | 创建、启用、停用租户,查看平台级运营信息 | 直接修改租户内部业务数据 |
| 租户管理员 | 维护本租户组织、成员、角色和基础配置 | 查看或管理其他租户 |
| 普通成员 | 使用被授权的业务功能 | 修改租户级配置或成员权限 |
权限验收不能只检查页面是否隐藏,还要验证接口查询条件和写入对象都带有可信租户上下文。客户端传入的 tenantId 只能作为业务参数,不能直接作为身份依据。
划分模块与业务闭环
最小模块包括平台租户管理、租户身份与成员管理、组织与角色权限、示例业务模块、审计记录。它们共同组成一条可演示的完整链路,而不是五个互不关联的后台页面。
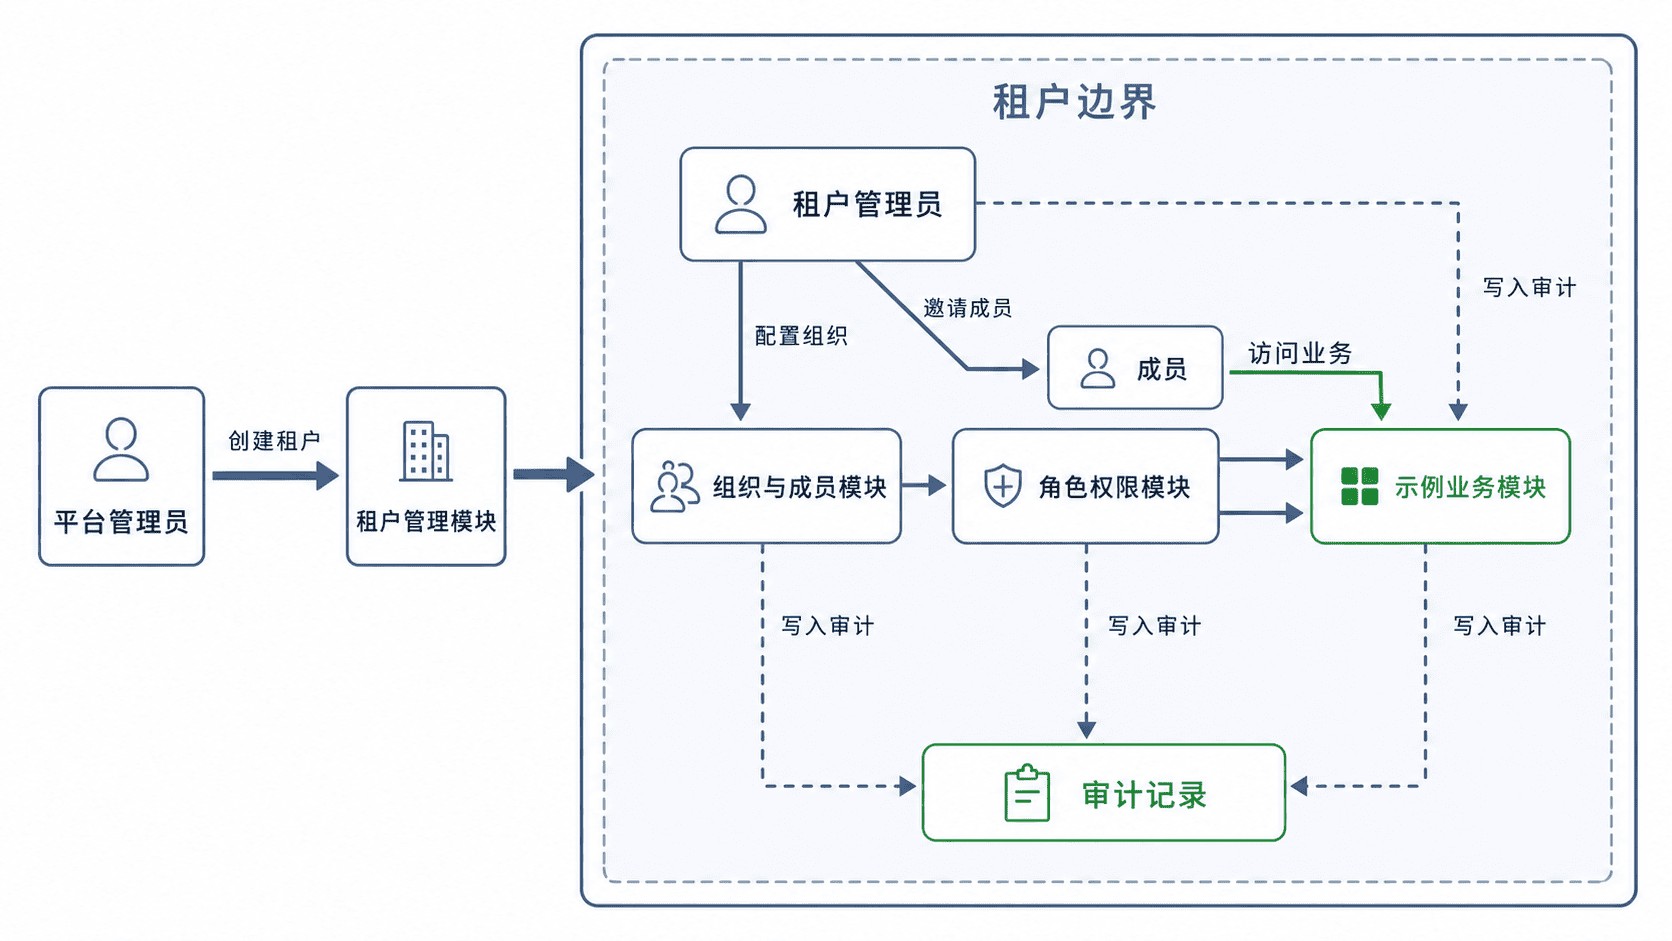
示例业务模块只需选择一种容易验证隔离的资源,例如项目、工单或客户资料。资源表必须属于某个租户,列表、详情、更新和删除都要验证租户边界,才能证明多租户机制真正贯穿业务层。
定义租户生命周期
租户至少包含待开通、正常、停用和已关闭四种状态。状态变化会影响登录、令牌续期、后台任务和数据保留,因此不能只用一个启用开关代替完整生命周期。
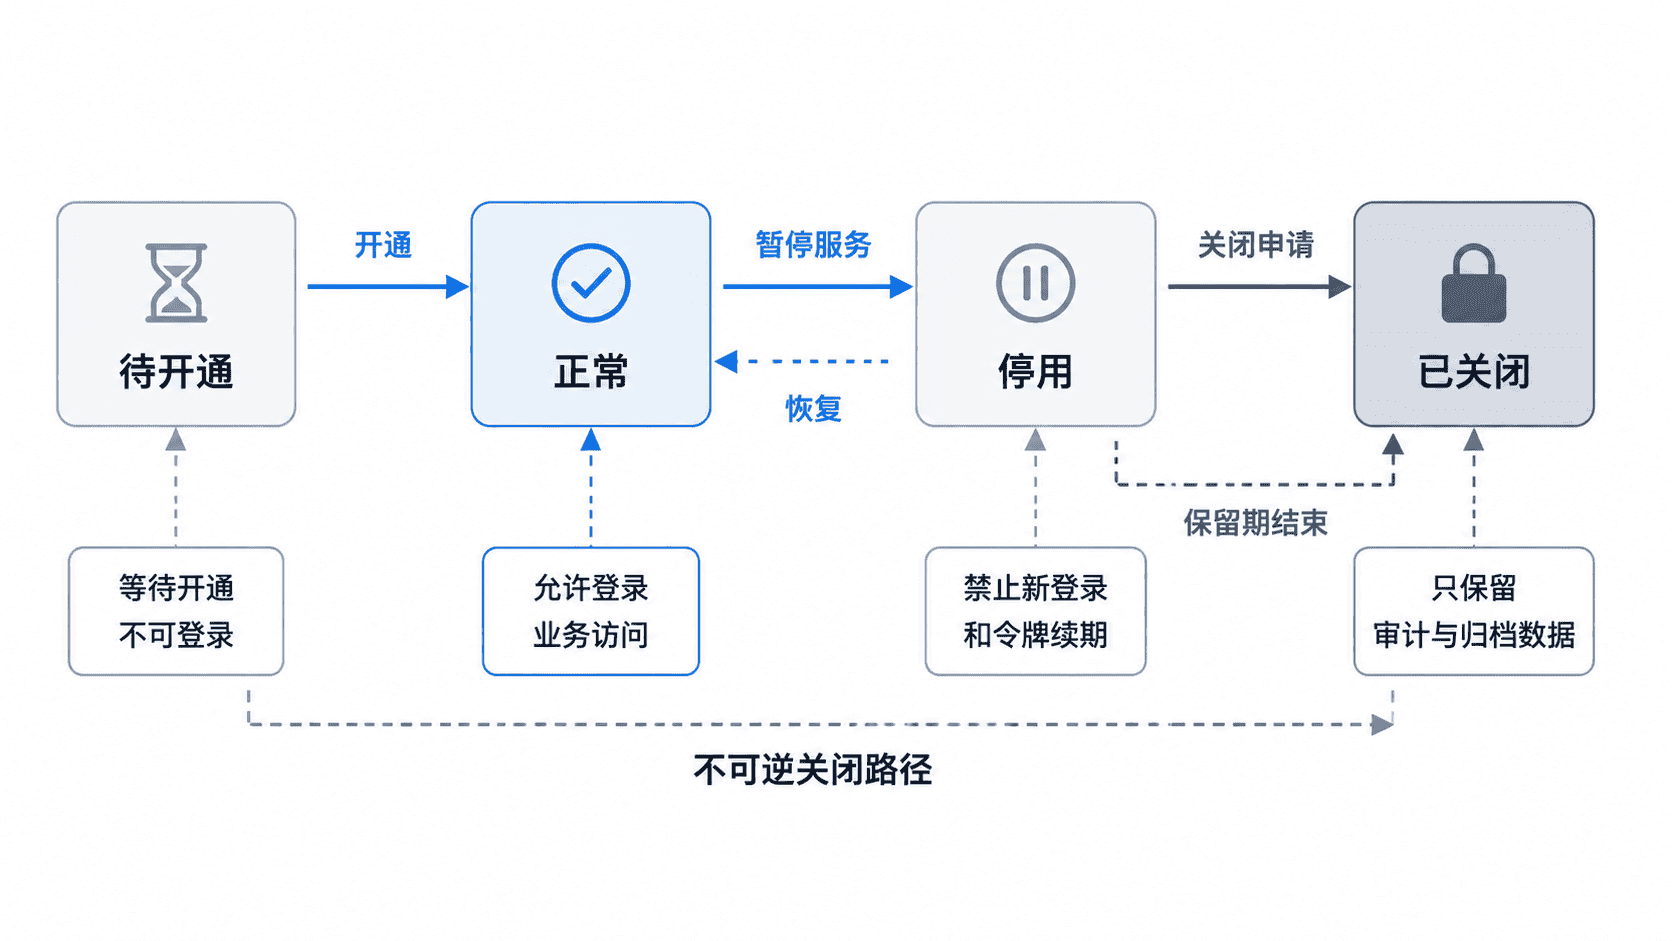
停用通常是可恢复操作,应保留数据但阻止新登录和令牌续期;已关闭通常是终态,需要执行归档、保留期和删除策略。状态切换还应记录操作者、原因和时间,便于审计与故障追踪。
固化需求基线
下面使用 YAML 保存课程项目的最小需求基线。它是数据结构示例,不直接运行;后续可据此生成任务清单、测试用例或验收表。
project: saas-multitenant-demo
roles:
  - platform-admin
  - tenant-admin
  - member
modules:
  - tenant-management
  - identity-and-members
  - organization-and-rbac
  - sample-business
  - audit-log
tenantLifecycle:
  - pending
  - active
  - suspended
  - closed
qualityGoals:
  tenantIsolation: "任何跨租户读写请求都被拒绝"
  availability: "核心接口月可用性目标为 99.9%"
  auditability: "租户状态和权限变更全部留痕"
这份基线生效后的表现是:每个开发任务都能关联到角色、模块、生命周期或质量目标。验证时应逐项检查是否存在对应接口、页面行为、自动化测试或审计记录;没有验证方式的需求仍然不够具体。
写成可验收条件
质量目标应使用可测量结果描述。性能可定义为“在指定并发下,核心接口的 P95 响应时间不超过目标值”;隔离可定义为“使用租户 A 的身份访问租户 B 的资源时,接口返回拒绝结果且不泄露资源是否存在”。
首个版本建议至少覆盖四类验收:正常业务闭环、跨租户访问拦截、租户停用后的访问控制、关键管理操作审计。这样既能证明功能可用,也能证明多租户系统最关键的边界没有失效。
本课总结
- 需求拆解应围绕平台角色、租户角色和最小业务闭环展开
- 租户生命周期必须明确状态、转换条件以及对登录和数据的影响
- 每个质量目标都应对应可执行的验证方式,不能只写“安全、稳定、易维护”
下一课预告
下一课将基于这份需求基线设计项目的总体分层、核心数据模型和租户上下文传递方案。