
架构与系统设计 / 系统课时
敏感数据保护
敏感数据保护
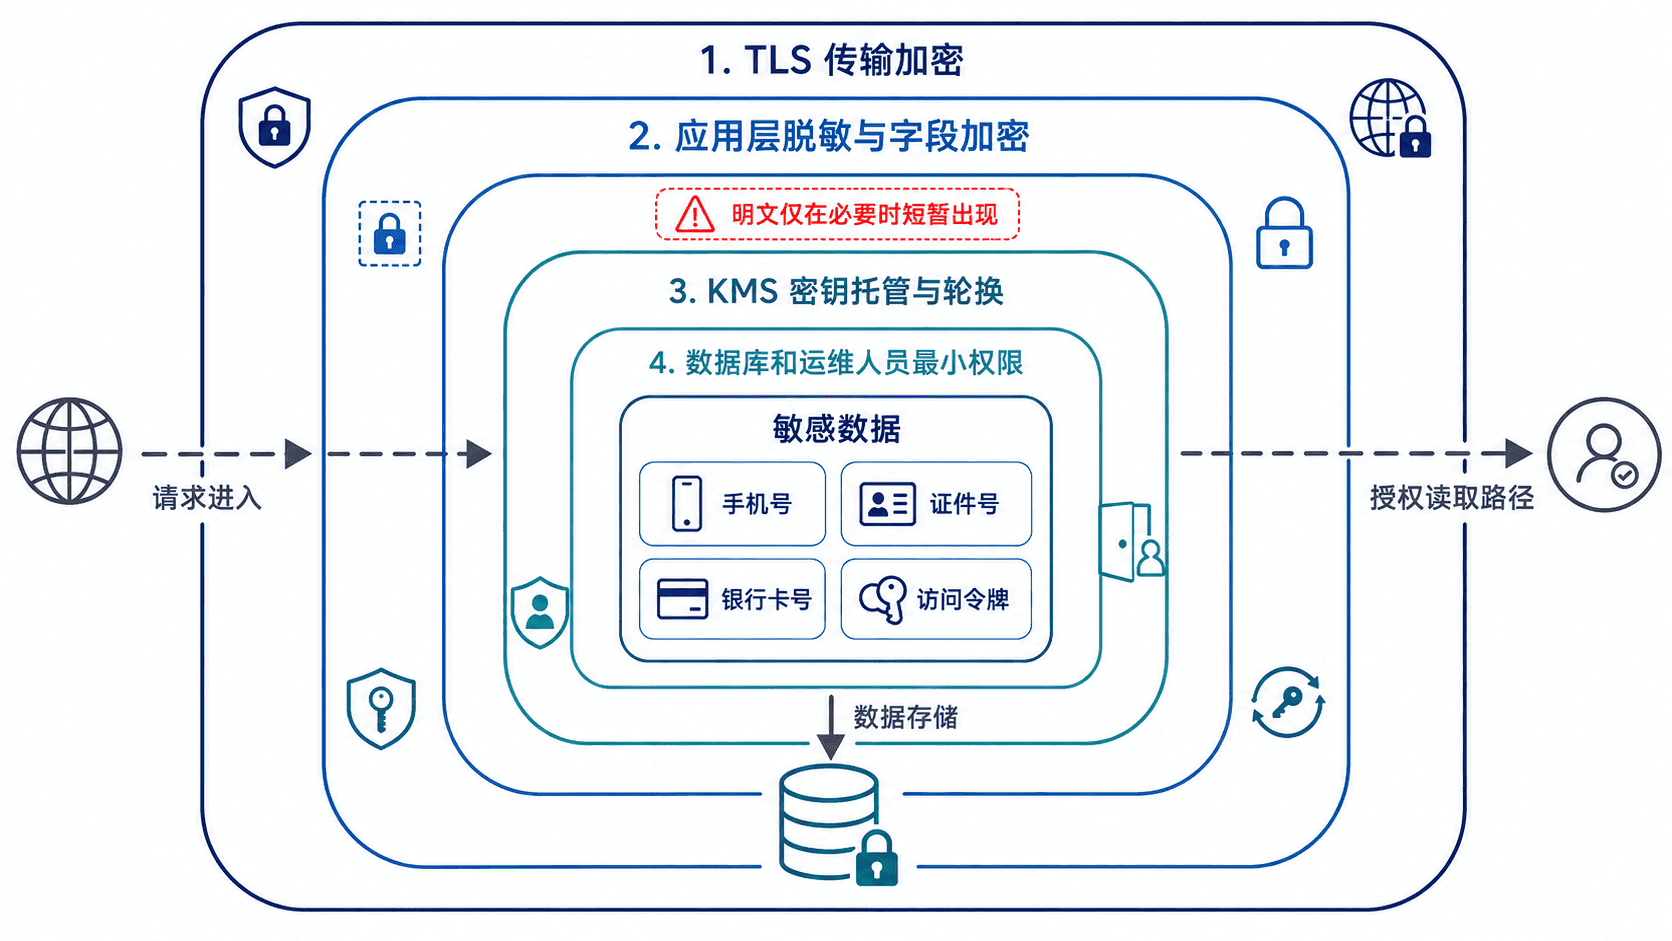
本课把敏感数据保护拆成可执行的四层措施:链路加密、字段脱敏、密钥托管和最小权限。完成后,数据在传输、存储、日志与访问环节都有明确边界。
学习目标
- 为外部与内部调用启用可靠的传输加密
- 区分脱敏、加密与哈希的适用场景
- 建立密钥轮换和数据库最小权限策略
建立分层防护模型
敏感数据不能只依赖数据库加密。完整方案应同时覆盖传输链路、应用处理、持久化存储和人员访问:TLS 防止链路窃听,字段加密降低数据泄露影响,脱敏控制展示与日志暴露,权限策略限制谁能读取原文。
启用传输加密
公网入口至少启用 TLS 1.2,优先支持 TLS 1.3,并把 HTTP 请求重定向到 HTTPS。下面是 Nginx 配置片段,证书路径应替换为实际文件,私钥文件只能由运行账户读取。
server {
    listen 80;
    server_name api.example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    server_name api.example.com;

    ssl_certificate     <PATH>/fullchain.pem;
    ssl_certificate_key <PATH>/private.key;
    ssl_protocols TLSv1.2 TLSv1.3;

    location / {
        proxy_pass http://127.0.0.1:<PORT>;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Proto https;
    }
}
重新加载配置后验证协商协议。实际证书、域名和端口可能不同。
openssl s_client -connect api.example.com:443 -servername api.example.com </dev/null 2>/dev/null | grep Protocol预期输出
Protocol : TLSv1.3若客户端只支持 TLS 1.2,输出可能为 TLSv1.2,但不应降级到 TLS 1.1 或更早版本。内部服务调用同样应使用 TLS,涉及高敏数据时再增加双向 TLS。
对展示和日志执行脱敏
脱敏用于“可以识别用途但不需要看到原文”的场景。加密用于需要恢复原文的字段,哈希用于只比较、不还原的数据,例如密码。下面的 Java 示例统一处理手机号、证件号和银行卡号,适合在 DTO 输出或日志写入前调用。
package com.example.security;

public final class SensitiveDataMasker {

    private SensitiveDataMasker() {
    }

    public static String maskPhone(String value) {
        if (value == null || value.length() < 7) {
            return "***";
        }
        return value.substring(0, 3)
                + "****"
                + value.substring(value.length() - 4);
    }

    public static String maskIdCard(String value) {
        if (value == null || value.length() < 8) {
            return "***";
        }
        return value.substring(0, 4)
                + "**********"
                + value.substring(value.length() - 4);
    }

    public static String maskBankCard(String value) {
        if (value == null || value.length() < 10) {
            return "***";
        }
        return value.substring(0, 6)
                + "******"
                + value.substring(value.length() - 4);
    }

    public static void main(String[] args) {
        System.out.println(maskPhone("13800138000"));
        System.out.println(maskIdCard("110101199001011234"));
        System.out.println(maskBankCard("6222021234567890123"));
    }
}
预期输出
138****8000
1101**********1234
622202******0123
脱敏逻辑应集中维护,不要散落在控制器和日志模板中。访问令牌、密码、私钥和验证码不应部分展示,而应整体隐藏;异常堆栈也要过滤请求头和请求体中的敏感字段。
托管密钥并实施轮换
字段加密推荐使用 AES-GCM 等带完整性校验的算法,数据密钥由 KMS 生成和加密保存,业务数据库只存密文、随机 IV、算法版本和密钥版本。应用启动或解密时通过受控身份调用 KMS,不能把主密钥写进源码、镜像、配置中心或普通环境变量。
轮换时不要一次性重写全部数据。更稳妥的做法是“新写入使用新版本,读取时兼容旧版本,后台逐批重加密”。每次解密都记录操作者、租户、字段类型和用途,但审计日志中不得保存明文。
配置数据库最小权限
应用账户只授予运行所需权限,迁移账户与运行账户分离。下面示例允许业务账户访问指定库中的增删改查,但不能创建表、修改权限或读取其他数据库。
CREATE USER 'saas_app'@'10.%' IDENTIFIED BY '<STRONG_PASSWORD>';
GRANT SELECT, INSERT, UPDATE, DELETE
ON saas_prod.*
TO 'saas_app'@'10.%';

SHOW GRANTS FOR 'saas_app'@'10.%';
预期结果
GRANT USAGE ON *.* TO `saas_app`@`10.%`
GRANT SELECT, INSERT, UPDATE, DELETE ON `saas_prod`.* TO `saas_app`@`10.%`
生产环境还应限制来源网段、启用短期凭证或定期轮换密码,并为运维查询提供只读账户。任何临时提权都要有审批、到期时间和审计记录。
本课总结
- 敏感数据保护必须同时覆盖传输、展示、存储、密钥和访问权限
- 脱敏用于可见性控制,加密用于可恢复保护,哈希用于不可逆校验
- 密钥应由 KMS 托管并支持版本轮换,应用账户只保留最小数据库权限
下一课预告
下一课将继续完善运维治理,把审计日志、异常访问检测和安全事件处置串成可追踪的闭环。