
架构与系统设计 / 系统课时
组织与成员模型
组织与成员模型
本课建立租户内部的组织与成员模型:组织单元形成树,平台账号通过成员关系进入租户,成员再通过任职记录关联一个或多个组织。完成后,你可以表达主组织、兼职岗位、任职有效期,并阻止跨租户错误关联。
学习目标
- 区分平台账号、租户成员、组织单元和任职记录
- 使用邻接关系与物化路径维护组织树
- 支持一个成员跨组织任职,同时保持租户边界一致
拆分四类核心对象
平台账号表示“是谁”,可被多个租户复用;租户成员表示“该账号是否属于当前租户”;组织单元表示部门、团队或分支机构;任职记录表示成员在某组织承担什么岗位。把四类对象拆开后,账号停用、成员离租、组织调整和岗位变更可以独立处理。
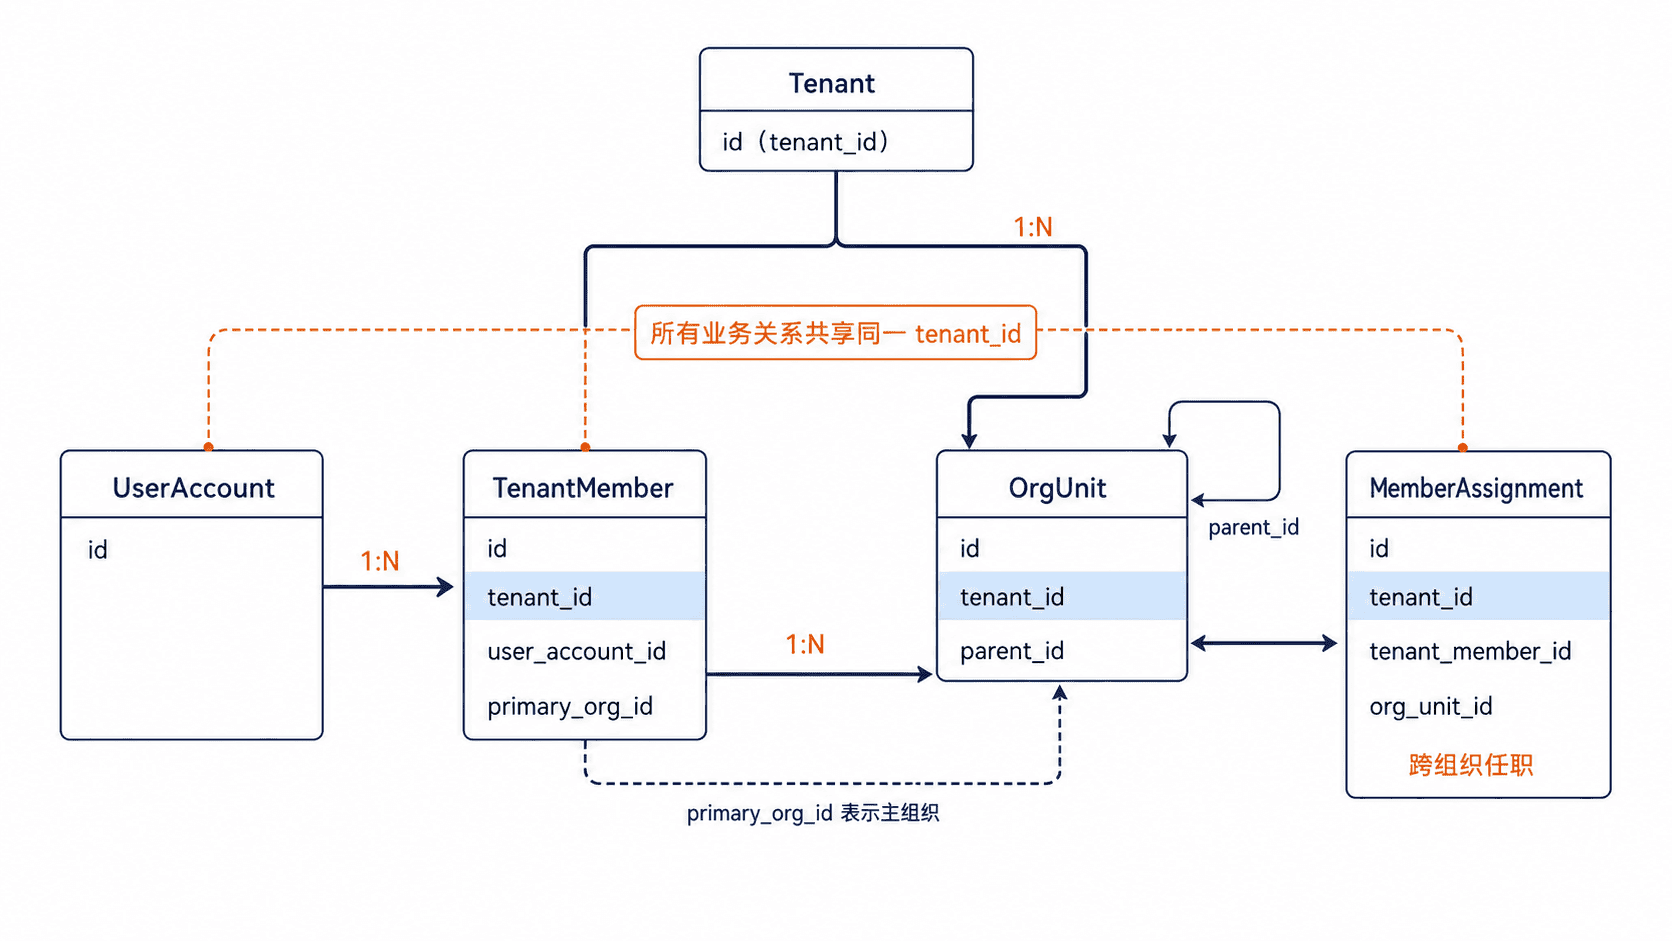
组织树采用“父节点加物化路径”的组合:parent_id 负责直接上下级关系,org_path 负责快速查询整个子树。组织编码应在租户内唯一且尽量不可变,因为路径可由编码组成,例如 /HQ/FIN/。
建表并验证跨组织任职
下面示例使用固定演示主键,便于重复理解结果;生产环境可替换为号段、雪花算法或数据库生成的主键。表间使用包含 tenant_id 的复合外键,确保成员、组织和任职记录不会跨租户关联。
SET FOREIGN_KEY_CHECKS = 0;
DROP TABLE IF EXISTS saas_member_assignment;
DROP TABLE IF EXISTS saas_tenant_member;
DROP TABLE IF EXISTS saas_org_unit;
DROP TABLE IF EXISTS saas_user_account;
SET FOREIGN_KEY_CHECKS = 1;

CREATE TABLE saas_user_account (
    id BIGINT UNSIGNED NOT NULL,
    login_name VARCHAR(64) NOT NULL,
    display_name VARCHAR(64) NOT NULL,
    status TINYINT UNSIGNED NOT NULL DEFAULT 1,
    PRIMARY KEY (id),
    UNIQUE KEY uk_user_login_name (login_name)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;

CREATE TABLE saas_org_unit (
    id BIGINT UNSIGNED NOT NULL,
    tenant_id BIGINT UNSIGNED NOT NULL,
    parent_id BIGINT UNSIGNED NULL,
    org_code VARCHAR(32) NOT NULL,
    org_name VARCHAR(100) NOT NULL,
    org_path VARCHAR(512) NOT NULL,
    depth SMALLINT UNSIGNED NOT NULL,
    status TINYINT UNSIGNED NOT NULL DEFAULT 1,
    PRIMARY KEY (id),
    UNIQUE KEY uk_org_tenant_code (tenant_id, org_code),
    UNIQUE KEY uk_org_tenant_id (tenant_id, id),
    KEY idx_org_parent (tenant_id, parent_id),
    KEY idx_org_path (tenant_id, org_path),
    CONSTRAINT fk_org_parent
        FOREIGN KEY (tenant_id, parent_id)
        REFERENCES saas_org_unit (tenant_id, id)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;

CREATE TABLE saas_tenant_member (
    id BIGINT UNSIGNED NOT NULL,
    tenant_id BIGINT UNSIGNED NOT NULL,
    user_id BIGINT UNSIGNED NOT NULL,
    member_no VARCHAR(32) NOT NULL,
    primary_org_id BIGINT UNSIGNED NOT NULL,
    member_status TINYINT UNSIGNED NOT NULL DEFAULT 1,
    joined_at DATETIME NOT NULL,
    left_at DATETIME NULL,
    PRIMARY KEY (id),
    UNIQUE KEY uk_member_tenant_user (tenant_id, user_id),
    UNIQUE KEY uk_member_tenant_no (tenant_id, member_no),
    UNIQUE KEY uk_member_tenant_id (tenant_id, id),
    CONSTRAINT fk_member_user
        FOREIGN KEY (user_id)
        REFERENCES saas_user_account (id),
    CONSTRAINT fk_member_primary_org
        FOREIGN KEY (tenant_id, primary_org_id)
        REFERENCES saas_org_unit (tenant_id, id)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;

CREATE TABLE saas_member_assignment (
    id BIGINT UNSIGNED NOT NULL,
    tenant_id BIGINT UNSIGNED NOT NULL,
    member_id BIGINT UNSIGNED NOT NULL,
    org_id BIGINT UNSIGNED NOT NULL,
    position_code VARCHAR(32) NOT NULL,
    is_primary TINYINT UNSIGNED NOT NULL DEFAULT 0,
    valid_from DATE NOT NULL,
    valid_to DATE NULL,
    PRIMARY KEY (id),
    UNIQUE KEY uk_assignment (
        tenant_id, member_id, org_id, position_code, valid_from
    ),
    KEY idx_assignment_org (tenant_id, org_id, valid_to),
    CONSTRAINT fk_assignment_member
        FOREIGN KEY (tenant_id, member_id)
        REFERENCES saas_tenant_member (tenant_id, id),
    CONSTRAINT fk_assignment_org
        FOREIGN KEY (tenant_id, org_id)
        REFERENCES saas_org_unit (tenant_id, id),
    CONSTRAINT chk_assignment_primary
        CHECK (is_primary IN (0, 1)),
    CONSTRAINT chk_assignment_valid_range
        CHECK (valid_to IS NULL OR valid_to > valid_from)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;

INSERT INTO saas_user_account
    (id, login_name, display_name)
VALUES
    (501, 'alice', 'Alice');

INSERT INTO saas_org_unit
    (id, tenant_id, parent_id, org_code, org_name, org_path, depth)
VALUES
    (100, 1001, NULL, 'HQ', '总部', '/HQ/', 0),
    (110, 1001, 100, 'FIN', '财务部', '/HQ/FIN/', 1),
    (120, 1001, 100, 'RISK', '风控部', '/HQ/RISK/', 1);

INSERT INTO saas_tenant_member
    (id, tenant_id, user_id, member_no, primary_org_id, joined_at)
VALUES
    (1000, 1001, 501, 'M0001', 110, '2026-01-01 09:00:00');

INSERT INTO saas_member_assignment
    (id, tenant_id, member_id, org_id, position_code,
     is_primary, valid_from, valid_to)
VALUES
    (2001, 1001, 1000, 110, 'ACCOUNTANT', 1, '2026-01-01', NULL),
    (2002, 1001, 1000, 120, 'RISK_REVIEWER', 0, '2026-03-01', NULL);

SELECT
    m.member_no,
    o.org_name,
    a.position_code,
    a.is_primary
FROM saas_member_assignment a
JOIN saas_tenant_member m
  ON m.tenant_id = a.tenant_id
 AND m.id = a.member_id
JOIN saas_org_unit o
  ON o.tenant_id = a.tenant_id
 AND o.id = a.org_id
WHERE a.tenant_id = 1001
  AND a.member_id = 1000
ORDER BY a.is_primary DESC, o.id;
预期结果:
+-----------+----------+---------------+------------+
| member_no | org_name | position_code | is_primary |
+-----------+----------+---------------+------------+
| M0001     | 财务部   | ACCOUNTANT    |          1 |
| M0001     | 风控部   | RISK_REVIEWER |          0 |
+-----------+----------+---------------+------------+
结果表明,同一个租户成员可以把财务部设为主组织,同时在风控部承担兼职岗位。生产环境中的主键和时间会随实际数据生成。
维护组织树
新增节点时,先读取父节点的 org_path 和 depth,再生成子节点路径。查询某个组织及其全部后代时,可按 tenant_id 等值过滤,并使用 org_path LIKE '/HQ/FIN/%'。由于普通 B-Tree 索引可利用固定前缀,这种查询适合中小规模组织树。
移动组织节点必须在事务中完成:锁定被移动节点及其后代,校验新父节点不是自身后代,再批量替换路径前缀并更新深度。组织编码一旦进入路径就不宜频繁修改;若业务要求编码可变,应改用基于主键的路径或闭包表。
约束跨组织任职
primary_org_id 表示成员默认归属,用于通讯录、审批发起和默认数据范围;saas_member_assignment 才是岗位事实来源。主组织对应的任职记录应设置 is_primary=1,并通过服务层保证同一时刻最多只有一条有效主任职。
离职时先写入成员的 left_at 并停用成员,再关闭所有未结束的任职记录。不能只删除成员行,否则历史审批、审计日志和业务单据将失去责任人。跨租户调动应创建新租户成员,而不是修改原记录的 tenant_id。
验收要点
- 任意组织、成员和任职关联都必须携带并匹配同一个
tenant_id。 - 一个账号在同一租户最多对应一个成员,但可以在多个租户分别成为成员。
- 一个成员可以有多条任职记录,但同一时刻只能有一个主组织和一条主任职。
- 组织移动、成员离职和任职到期都要保留历史,不直接覆盖已发生的业务事实。
本课总结
- 平台账号、租户成员、组织单元和任职记录必须分表建模,才能独立管理生命周期。
- 组织树可用父节点关系表达结构,用物化路径提高子树查询效率。
- 复合外键和服务层校验共同保证跨组织任职不会突破租户边界。
下一课预告
下一课将继续设计租户下的角色、权限和数据范围,把组织关系转化为可执行的访问控制规则。