
架构与系统设计 / 系统课时
审计日志设计
审计日志设计
本课解决“谁在何时对哪个租户执行了什么敏感操作,结果如何,变更前后有什么差异”的追责问题。完成后,你将能定义统一审计事件、设计可查询的数据表,并建立可靠写入、脱敏和留存策略。
学习目标
- 区分审计日志与普通运行日志的职责
- 设计覆盖登录、授权、配置、导出和敏感操作的审计事件
- 建立可靠、可检索且受权限保护的审计存储方案
审计事件应回答什么
审计日志不是调试日志,而是面向安全、合规和责任追溯的业务证据。每条事件至少要回答六个问题:哪个租户、谁操作、何时发生、操作对象是什么、执行结果如何、关键数据发生了什么变化。
建议统一记录 tenantId、eventId、eventTime、actorId、actionType、resourceType、resourceId、result、requestId 和 traceId。登录失败时可能没有确定的 actorId,但仍应保留登录名摘要、客户端 IP、失败原因和租户识别结果。
登录、角色授权、租户配置修改、密钥轮换、批量导出、资金相关操作、数据删除和管理员代操作都应进入审计范围。普通查询不必全部记录,否则会造成高噪声和高存储成本;但读取敏感数据或大批量导出属于例外。
可靠写入链路
敏感操作的业务结果与审计事件必须保持一致。直接在接口末尾“顺手写一条日志”容易在事务回滚、进程崩溃或消息发送失败时丢失记录。更稳妥的做法是在同一事务中写业务数据和审计发件箱,再由消费者异步写入独立审计库。
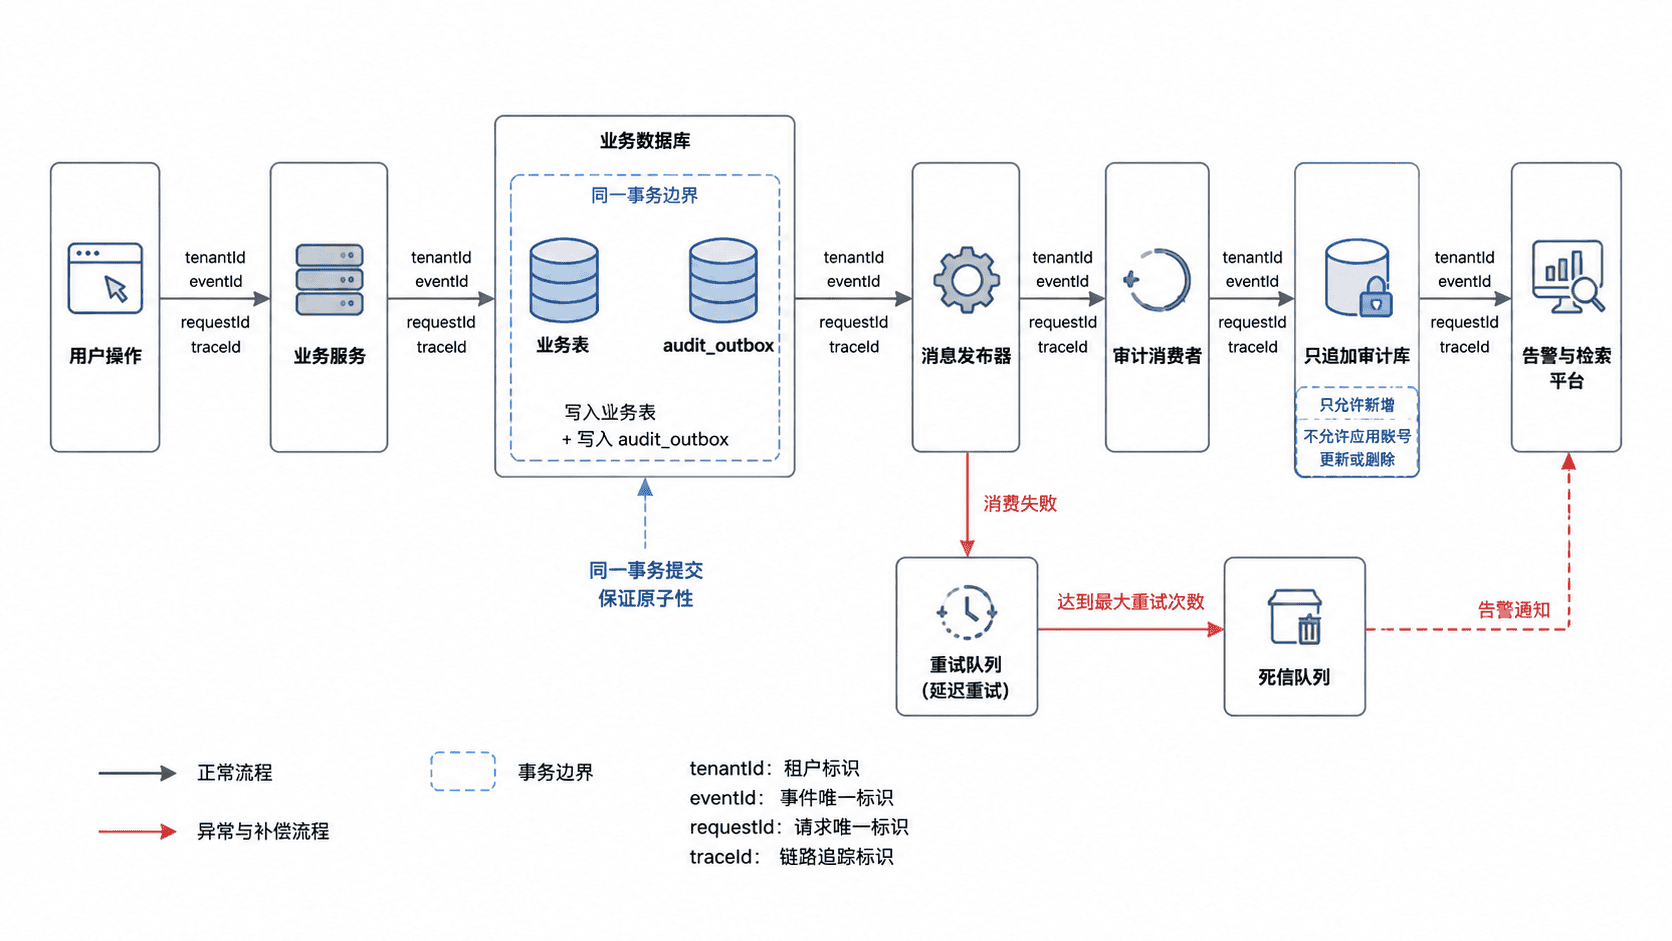
低风险系统也可以同步写审计表,但必须明确失败策略:审计写入失败时,是阻断敏感操作,还是记录补偿任务。对于授权变更、密钥操作和资金操作,通常应优先保证审计成功,不能静默忽略异常。
审计表结构
下面给出 MySQL 8 的主表示例。before_data、after_data 和 detail 使用 JSON 保存结构化信息,但只记录必要字段,不能把完整请求体原样落库。
CREATE TABLE tenant_audit_event (
    id BIGINT UNSIGNED NOT NULL AUTO_INCREMENT,
    event_id VARCHAR(64) NOT NULL,
    tenant_id BIGINT UNSIGNED NOT NULL,
    event_time DATETIME(3) NOT NULL,
    actor_type VARCHAR(32) NOT NULL,
    actor_id VARCHAR(64) NULL,
    actor_name VARCHAR(128) NULL,
    action_type VARCHAR(64) NOT NULL,
    resource_type VARCHAR(64) NOT NULL,
    resource_id VARCHAR(128) NULL,
    result VARCHAR(16) NOT NULL,
    risk_level VARCHAR(16) NOT NULL,
    request_id VARCHAR(64) NULL,
    trace_id VARCHAR(64) NULL,
    client_ip VARCHAR(45) NULL,
    before_data JSON NULL,
    after_data JSON NULL,
    detail JSON NULL,
    created_at DATETIME(3) NOT NULL DEFAULT CURRENT_TIMESTAMP(3),
    PRIMARY KEY (id),
    UNIQUE KEY uk_event_id (event_id),
    KEY idx_tenant_time (tenant_id, event_time),
    KEY idx_actor_time (tenant_id, actor_id, event_time),
    KEY idx_action_time (tenant_id, action_type, event_time)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;
预期输出如下,执行耗时会因环境不同而变化。
Query OK, 0 rows affected (<TIME> sec)uk_event_id 用于消费幂等,避免消息重试生成重复事件。idx_tenant_time 支持租户按时间检索,另外两个索引分别覆盖“查看某个操作者”和“查看某类敏感操作”的常见查询路径。不要只建立单列时间索引,因为审计查询通常必须先限定租户。
记录变更与敏感信息
配置和授权变更应保存最小化的前后差异。例如角色权限从 ["order:read"] 变为 ["order:read","order:refund"],审计事件应记录新增权限,而不是复制整张角色表。对于数据导出,记录查询条件摘要、导出条数、文件标识和审批单号,不记录导出文件的完整内容。
密码、访问令牌、私钥、验证码和银行卡敏感字段禁止进入审计明文。手机号、证件号等标识可以脱敏或保存不可逆摘要;确需查看原值时,应通过受控业务系统访问,并产生新的审计事件。
result 建议区分 SUCCESS、FAILURE 和 DENIED。业务校验失败、权限拒绝和系统异常不是同一种结果,分类后才能准确识别越权尝试、暴力登录和异常失败率。
权限、留存与验证
审计表应使用独立数据库账号,应用账号只具备插入和查询所需权限,不具备更新与删除权限。更高要求的场景可定期归档到对象存储并启用保留策略,降低数据库被入侵后批量篡改历史记录的风险。
留存周期应根据法规、合同和风险等级制定。可以将近几个月数据保留在在线库以便检索,更早数据转入归档;不要把具体天数写死在代码中,而应由租户策略或合规配置管理。
验证时执行一次角色授权变更,确认业务数据与发件箱在同一事务提交,随后检查审计库只出现一条对应 eventId 的记录。重复投递同一消息后,唯一键应阻止重复写入;再模拟消费失败,确认重试和告警能够触发。
本课总结
- 审计事件必须完整回答租户、主体、时间、对象、结果和变更内容
- 业务事务加发件箱可以降低审计事件丢失风险,
eventId唯一键负责消费幂等 - 审计数据要最小化、脱敏、只追加,并通过独立权限和归档策略保护
下一课预告
下一课将把日志、链路和审计数据接入统一监控体系,设计租户级指标、告警规则和运维排查入口。