
架构与系统设计 / 系统课时
文件与搜索索引隔离
文件与搜索索引隔离
文件和搜索数据若只靠前端传入租户编号隔离,越权读取会变得难以发现。本课从对象键命名、签名下载、索引规划和查询过滤四个位置建立租户边界,最终形成可验证的文件与搜索隔离方案。
学习目标
- 规划可审计的对象存储目录与对象键
- 在签名前完成租户归属校验
- 选择共享索引或独立索引,并强制租户过滤
先确定隔离边界
对象存储和搜索引擎通常位于数据库之外,不会自动继承应用层的数据权限。每次上传、下载、建索引和查询都必须从服务端租户上下文取得 tenantId,不能信任请求参数中的租户编号。
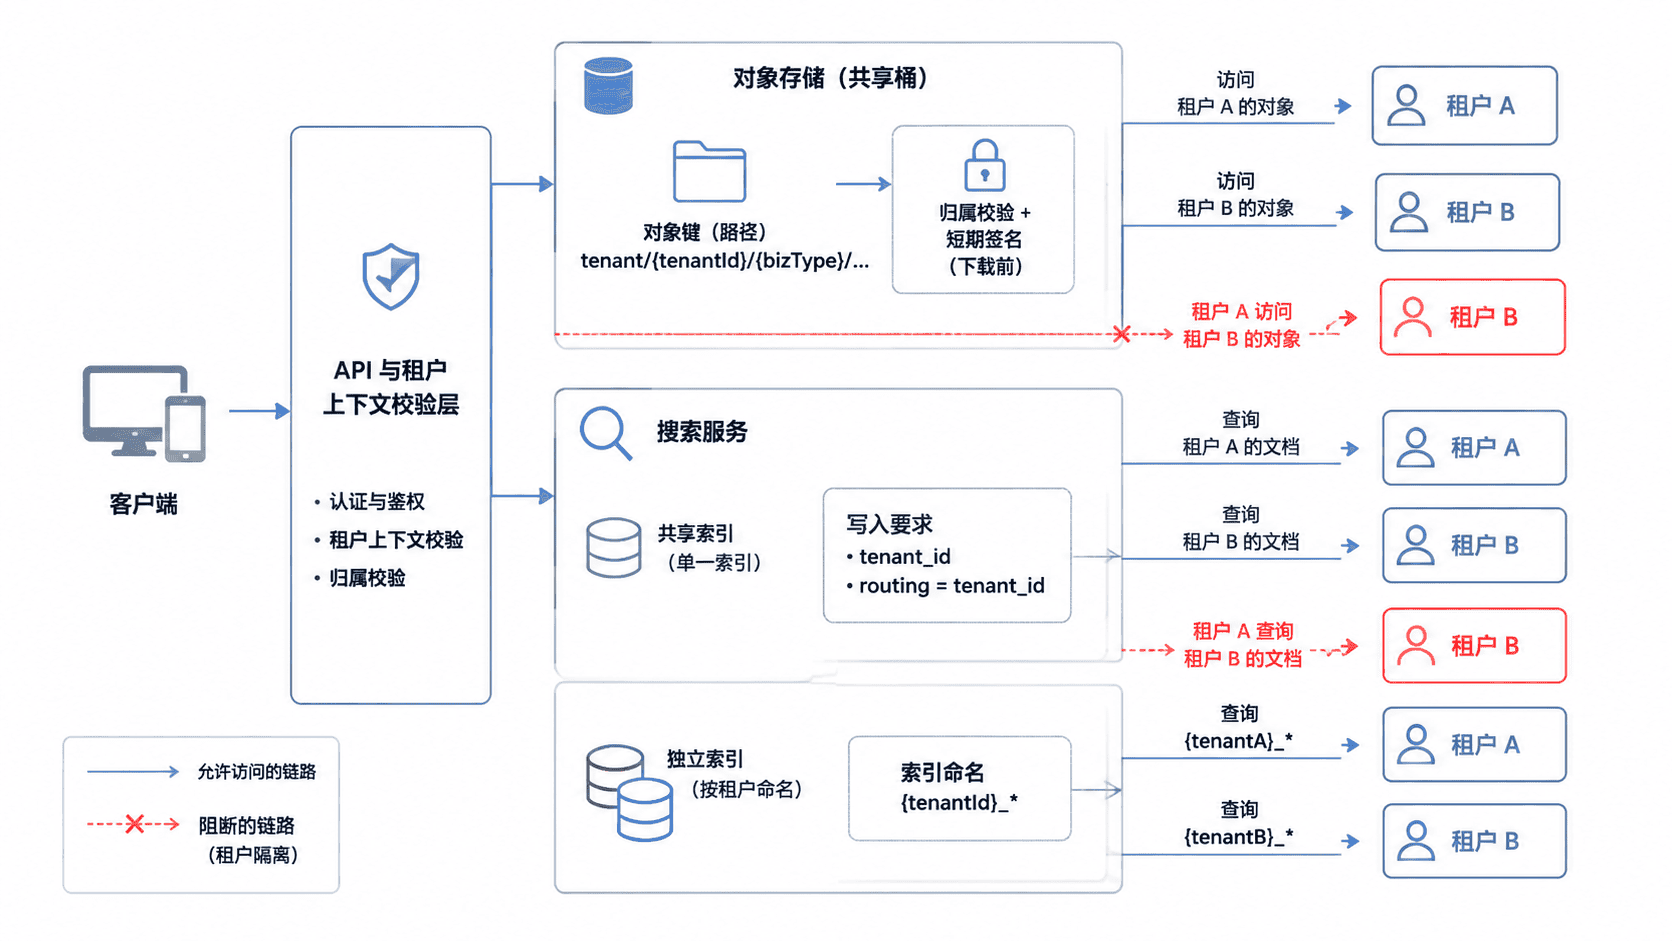
对象存储目录与签名
推荐对象键格式为 tenant/{tenantId}/{bizType}/{yyyy}/{MM}/{objectId}.{ext}。目录不是安全机制,但它能让归属检查、生命周期策略、审计和批量迁移更简单。对象键必须由服务端生成,客户端只提交业务类型和文件内容。
生成下载签名之前,先查询文件元数据,确认记录中的 tenant_id 与当前租户一致,再对精确对象键签发短期 URL。不要给整个目录签名,也不要把长期有效的签名持久化到业务表。
搜索索引策略
| 策略 | 适用场景 | 必须条件 |
|---|---|---|
| 共享索引 | 租户多、单租户数据量较小 | 文档包含 tenant_id,查询强制过滤并使用 routing |
| 独立索引 | 大租户、法规隔离或独立生命周期 | 索引名由服务端映射,禁止客户端直传 |
| 混合模式 | 普通租户共享,重点租户独立 | 维护租户到索引策略的配置表 |
共享索引最容易遗漏过滤条件,因此应在搜索仓储层统一注入 tenant_id,而不是让每个业务方法自行拼接。删除、聚合、导出和重建索引同样要经过这一层。
可运行的命名与越权校验示例
下面的 Java 17 程序演示服务端如何生成对象键、共享索引名和 routing,并拒绝跨租户对象访问。示例使用固定日期与对象 ID,便于核对输出。
import java.time.LocalDate;

public class IsolationNamingDemo {
    public static void main(String[] args) {
        long currentTenantId = 2001L;
        String objectKey = buildObjectKey(
                currentTenantId,
                "contract",
                LocalDate.of(2026, 8, 3),
                "8f2a1c",
                "pdf"
        );

        String indexName = "saas-documents-v1";
        String routingKey = Long.toString(currentTenantId);

        System.out.println("objectKey=" + objectKey);
        System.out.println("indexName=" + indexName);
        System.out.println("routing=" + routingKey);

        assertOwnedByTenant(objectKey, currentTenantId);
        try {
            assertOwnedByTenant(objectKey, 2002L);
        } catch (SecurityException ex) {
            System.out.println("blocked=" + ex.getMessage());
        }
    }

    private static String buildObjectKey(long tenantId, String bizType,
                                         LocalDate date, String objectId, String ext) {
        return "tenant/%d/%s/%d/%02d/%s.%s".formatted(
                tenantId, bizType, date.getYear(), date.getMonthValue(), objectId, ext
        );
    }

    private static void assertOwnedByTenant(String objectKey, long tenantId) {
        String expectedPrefix = "tenant/" + tenantId + "/";
        if (!objectKey.startsWith(expectedPrefix)) {
            throw new SecurityException("cross-tenant object access");
        }
    }
}
预期输出:
objectKey=tenant/2001/contract/2026/08/8f2a1c.pdf
indexName=saas-documents-v1
routing=2001
blocked=cross-tenant object access
生产环境还应以文件元数据表为最终归属依据,因为仅检查字符串前缀无法防止伪造记录或错误迁移。
查询、删除与验收
写入共享索引时同时保存 tenant_id 和 routing=tenantId;查询、更新和删除必须使用相同 routing,并追加精确租户过滤。后台重建索引时也要逐租户处理,避免把一个租户的数据写入另一个租户的独立索引。
验收应覆盖:修改请求中的租户编号、复用其他租户的对象键、使用过期签名、遗漏搜索过滤、跨租户批量删除和索引重建。预期结果是请求被拒绝或返回空结果,同时审计日志保留当前租户、目标资源和拒绝原因。
本课总结
- 对象键由服务端按租户生成,下载签名前必须校验元数据归属
- 共享索引必须统一注入
tenant_id过滤和 routing - 上传、查询、删除、导出与重建索引都要经过同一隔离层
下一课预告
下一课将把缓存、消息、任务、文件和搜索中的租户上下文串联起来,形成可统一审计的隔离检查清单。