
架构与系统设计 / 系统课时
自动化测试体系
自动化测试体系
本课围绕多租户模块建立一套可落地的测试体系,覆盖权限规则、数据库查询、HTTP 接口和跨租户攻击场景。完成后,测试不仅能证明功能可用,还能在每次构建时阻止数据隔离回归。
学习目标
- 区分单元、集成、接口和跨租户隔离测试的职责
- 编写可重复执行的权限与数据库隔离测试
- 把关键隔离用例接入持续集成质量门禁
设计分层测试策略
多租户测试不能只验证“正常请求成功”。测试体系应从纯规则到真实数据库,再到 HTTP 边界逐层增加成本:单元测试快速验证权限判断;集成测试确认 SQL 条件有效;接口测试检查状态码与认证上下文;隔离测试专门模拟租户 A 访问租户 B 数据。
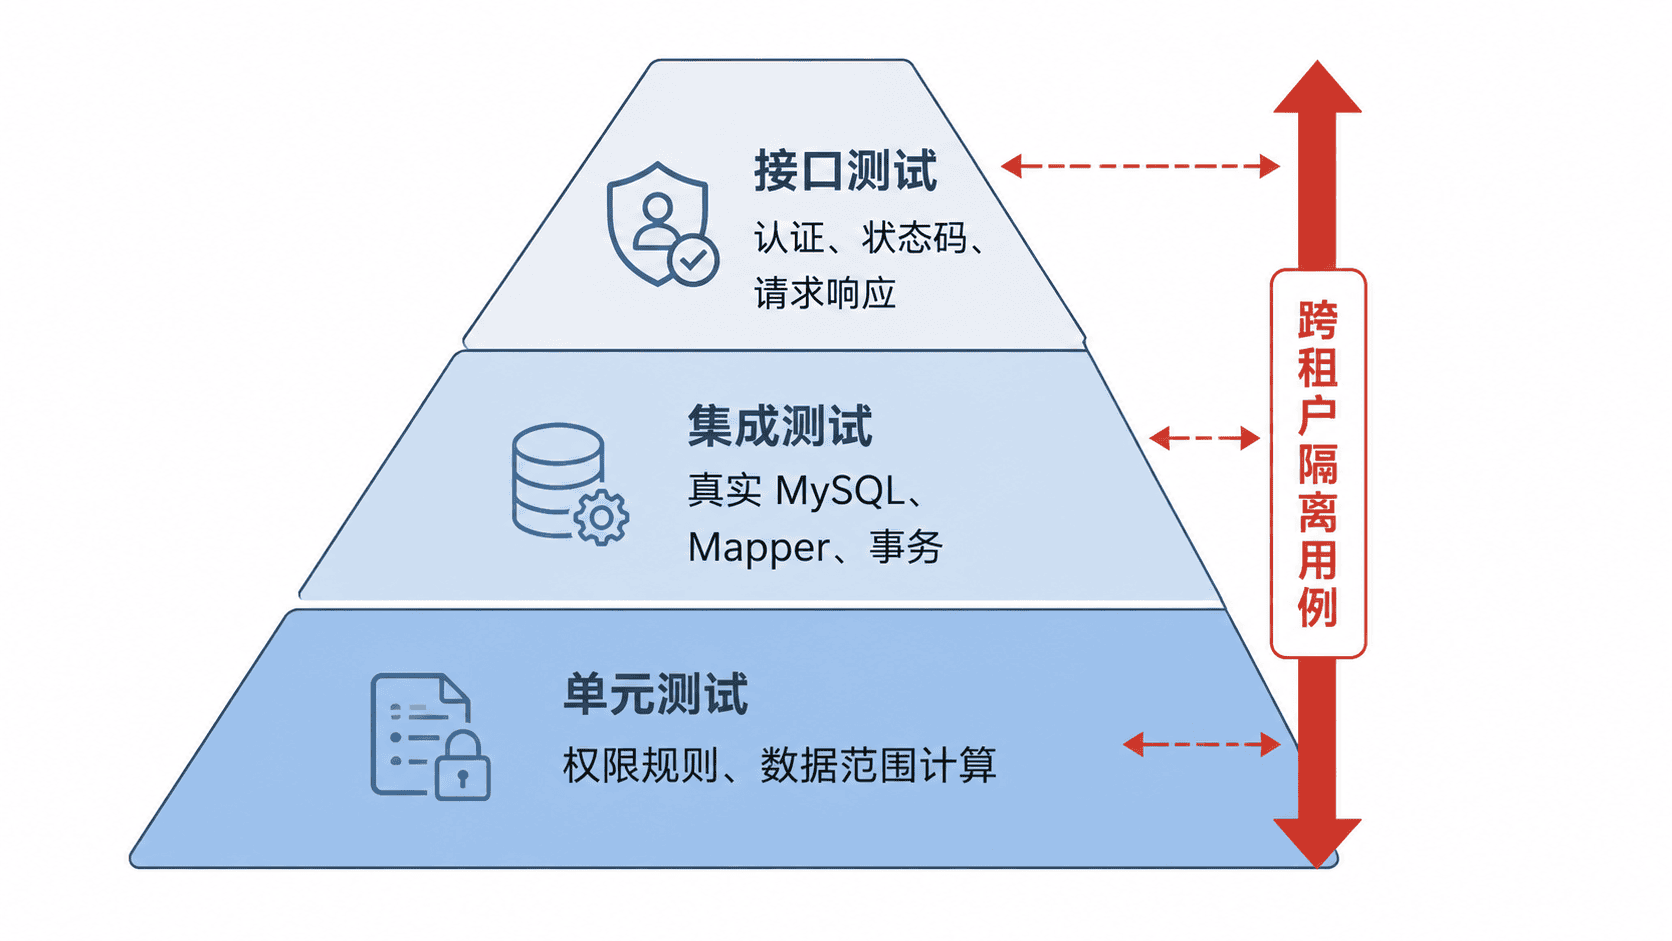
建议至少维护以下用例矩阵:
| 层级 | 主要对象 | 必测断言 |
|---|---|---|
| 单元测试 | 数据范围策略 | 同租户且组织可见时允许,否则拒绝 |
| 集成测试 | Mapper 与数据库 | SQL 只返回当前租户、当前组织的数据 |
| 接口测试 | Controller 与认证 | 未认证为 401,越权资源为 404 |
| 隔离测试 | 租户 A 与租户 B | A 无法读、改、删 B 的任何记录 |
编写权限单元测试
先把权限判断抽成无状态函数,避免测试依赖 Spring 容器。下面的 JUnit 5 示例可以直接运行。
import org.junit.jupiter.api.Test;

import java.util.Set;

import static org.junit.jupiter.api.Assertions.assertFalse;
import static org.junit.jupiter.api.Assertions.assertTrue;

class DataScopePolicyTest {

    @Test
    void shouldAllowSameTenantAndReadableOrg() {
        boolean allowed = DataScopePolicy.canRead(
                1001L,
                Set.of(10L, 20L),
                1001L,
                20L
        );

        assertTrue(allowed);
    }

    @Test
    void shouldRejectDataFromAnotherTenant() {
        boolean allowed = DataScopePolicy.canRead(
                1001L,
                Set.of(10L, 20L),
                2002L,
                20L
        );

        assertFalse(allowed);
    }

    static final class DataScopePolicy {

        static boolean canRead(
                long principalTenantId,
                Set<Long> readableOrgIds,
                long rowTenantId,
                long rowOrgId
        ) {
            // 先判断租户,再判断组织范围,两个条件缺一不可
            return principalTenantId == rowTenantId
                    && readableOrgIds.contains(rowOrgId);
        }
    }
}
执行测试:
mvn -Dtest=DataScopePolicyTest test预期输出
Tests run: 2, Failures: 0, Errors: 0, Skipped: 0
BUILD SUCCESS
单元测试适合覆盖空组织集合、根组织、禁用用户和管理员组织范围等边界,但它不能证明最终 SQL 一定带上了租户条件,因此还需要真实数据库测试。
使用真实数据库验证查询隔离
下面的集成测试使用 Testcontainers 启动 MySQL 8,直接插入两个租户的数据,再执行带租户和组织条件的查询。该示例需要 JUnit 5、Testcontainers MySQL 与 MySQL JDBC 驱动。
import org.junit.jupiter.api.Test;
import org.testcontainers.containers.MySQLContainer;
import org.testcontainers.junit.jupiter.Container;
import org.testcontainers.junit.jupiter.Testcontainers;

import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.ResultSet;
import java.sql.Statement;
import java.util.ArrayList;
import java.util.List;

import static org.junit.jupiter.api.Assertions.assertEquals;

@Testcontainers
class TenantQueryIntegrationTest {

    @Container
    static final MySQLContainer<?> MYSQL =
            new MySQLContainer<>("mysql:8.4");

    @Test
    void shouldReturnOnlyCurrentTenantAndOrg() throws Exception {
        try (Connection connection = DriverManager.getConnection(
                MYSQL.getJdbcUrl(),
                MYSQL.getUsername(),
                MYSQL.getPassword()
        )) {
            try (Statement statement = connection.createStatement()) {
                statement.execute("""
                        CREATE TABLE customer (
                            id BIGINT PRIMARY KEY,
                            tenant_id BIGINT NOT NULL,
                            org_id BIGINT NOT NULL,
                            customer_name VARCHAR(100) NOT NULL
                        )
                        """);
                statement.execute("""
                        INSERT INTO customer VALUES
                        (1, 1001, 10, 'A-可见客户'),
                        (2, 1001, 99, 'A-不可见组织客户'),
                        (3, 2002, 10, 'B-其他租户客户')
                        """);
            }

            List<String> names = new ArrayList<>();
            String sql = """
                    SELECT customer_name
                    FROM customer
                    WHERE tenant_id = ? AND org_id = ?
                    ORDER BY id
                    """;

            try (PreparedStatement ps = connection.prepareStatement(sql)) {
                ps.setLong(1, 1001L);
                ps.setLong(2, 10L);
                try (ResultSet rs = ps.executeQuery()) {
                    while (rs.next()) {
                        names.add(rs.getString(1));
                    }
                }
            }

            // 组织 99 和租户 2002 的数据都必须被过滤
            assertEquals(List.of("A-可见客户"), names);
        }
    }
}
执行测试:
mvn -Dtest=TenantQueryIntegrationTest test预期输出
Tests run: 1, Failures: 0, Errors: 0, Skipped: 0
BUILD SUCCESS
真实数据库测试能够发现字段类型、SQL 拼接、索引条件和事务行为方面的问题。为了避免环境差异,不要用开发人员本机已有数据库作为测试依赖。
验证接口与跨租户访问
接口测试必须准备至少两个租户令牌。先由租户 B 创建一条客户记录,再让租户 A 请求该资源。下面命令只检查 HTTP 状态码,避免依赖项目具体响应字段。
HTTP_CODE=$(curl -s -o /tmp/customer-response.json -w "%{http_code}"   "http://localhost:<PORT>/api/customers/<TENANT_B_CUSTOMER_ID>"   -H "Authorization: Bearer <TENANT_A_TOKEN>")

echo "$HTTP_CODE"
预期输出
404同一组隔离用例还应覆盖更新、删除、导出和批量接口。尤其要检查“先按主键查询再更新”的实现,因为这类代码最容易绕过列表查询中的租户条件。
接入持续集成门禁
测试命令应在每次合并请求中执行,并把隔离测试失败视为阻断条件。可在 Maven 中按命名分组:*Test 执行单元测试,*IntegrationTest 执行真实数据库测试;接口环境准备完成后,再运行跨租户脚本。
mvn clean verify预期输出
BUILD SUCCESS构建成功只能说明当前断言全部通过,因此用例还要随着接口扩展同步增加。新增任何按主键读取、修改或删除的接口时,都必须补一条“其他租户访问失败”的回归测试。
本课总结
- 单元、集成和接口测试分别验证规则、SQL 与系统边界
- 跨租户隔离必须覆盖读、改、删和批量操作
- 隔离测试应进入持续集成,并作为不可绕过的质量门禁
下一课预告
下一课将进入综合故障排查,使用日志、SQL、调用链和最小复现用例定位租户串数据、权限误拒绝与上下文丢失问题。