
架构与系统设计 / 系统课时
新增数据自动填充
新增数据自动填充
本课解决新增业务数据时租户字段由谁写入的问题。完成后,客户端无需也不能提交 tenantId,数据访问层会从可信的租户上下文取值并在执行 INSERT 前强制写入实体。
学习目标
- 理解为什么租户字段不能信任客户端输入
- 使用 MyBatis-Plus 在插入时自动填充
tenantId - 通过接口请求和 SQL 日志验证填充结果
为什么必须在服务端填充
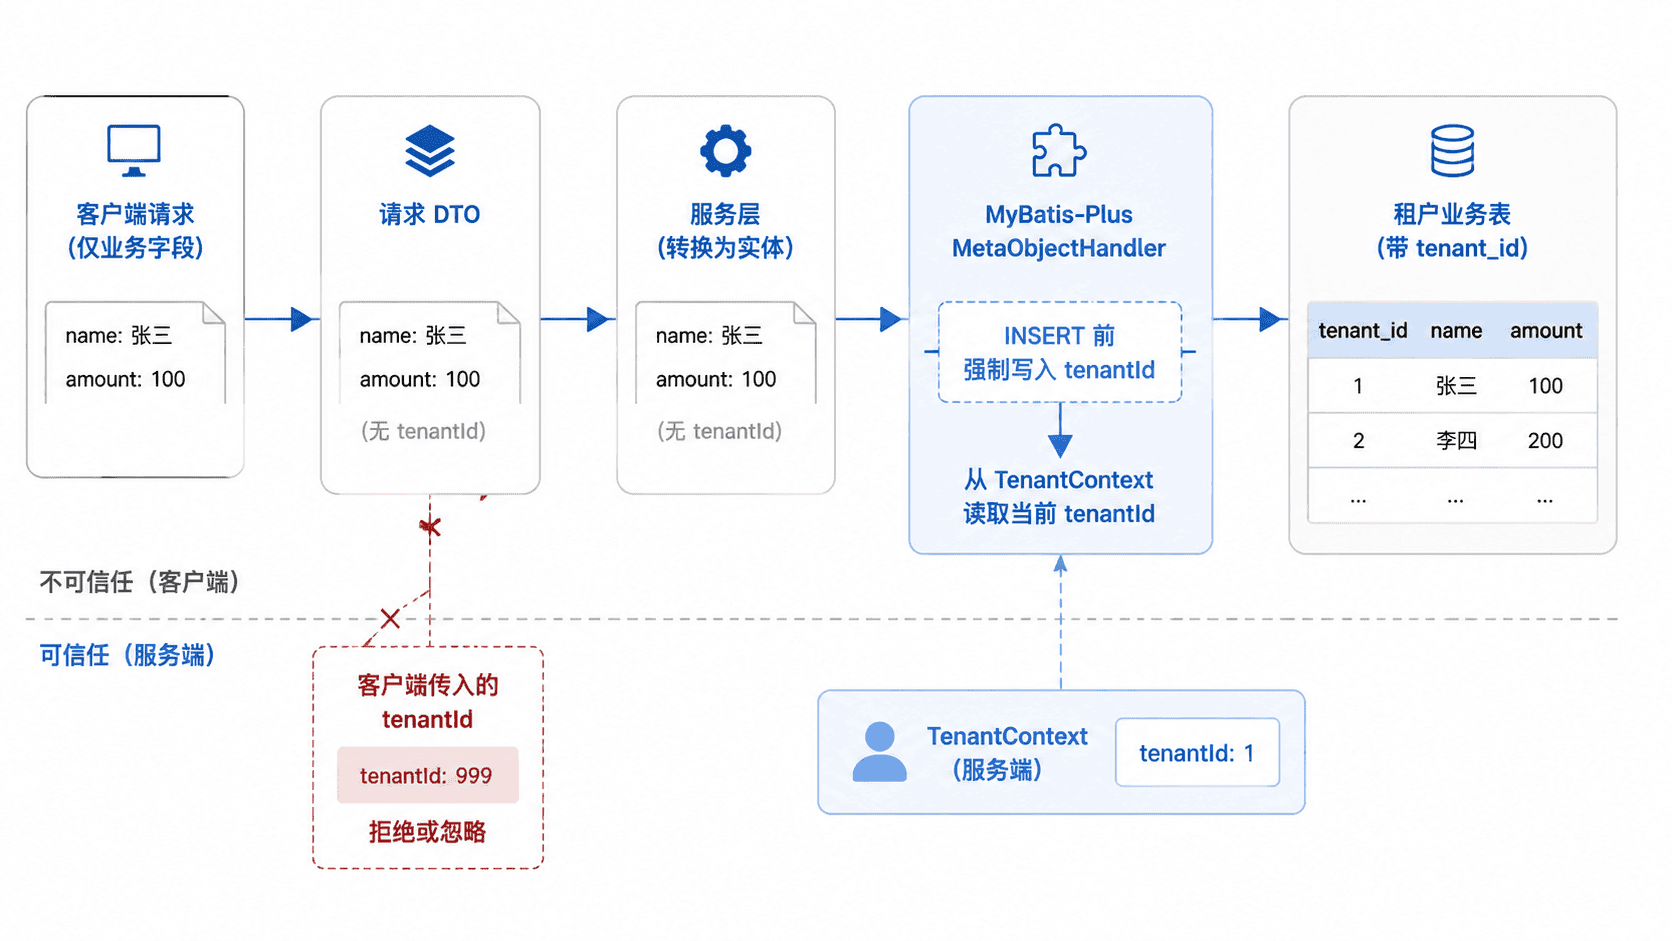
如果新增接口直接接收 tenantId,调用方就可能把数据写入其他租户。即使前端隐藏该字段,攻击者仍可手工构造请求,因此租户编号必须来自登录令牌解析后的服务端上下文。
正确链路是:请求只提交业务字段,服务层创建实体,填充器读取当前租户,并在 SQL 生成前覆盖实体中的租户字段。这样可以同时减少重复代码并关闭越权写入入口。
定义租户上下文与实体字段
下面代码是片段示例,依赖 Spring Boot 3、MyBatis-Plus,以及前置过滤器已经在请求开始时写入租户上下文、请求结束时清理上下文。
public final class TenantContext {
    private static final ThreadLocal<Long> CURRENT = new ThreadLocal<>();

    private TenantContext() {
    }

    public static void setTenantId(Long tenantId) {
        CURRENT.set(tenantId);
    }

    public static Long requireTenantId() {
        Long tenantId = CURRENT.get();
        if (tenantId == null) {
            throw new IllegalStateException("当前请求缺少租户上下文");
        }
        return tenantId;
    }

    public static void clear() {
        CURRENT.remove();
    }
}
租户实体只声明字段和填充时机,不给控制器请求对象暴露该字段。
import com.baomidou.mybatisplus.annotation.FieldFill;
import com.baomidou.mybatisplus.annotation.TableField;
import com.baomidou.mybatisplus.annotation.TableName;
import lombok.Data;

@Data
@TableName("biz_project")
public class ProjectEntity {
    private Long id;

    @TableField(fill = FieldFill.INSERT)
    private Long tenantId;

    private String projectName;
}
ThreadLocal 必须在过滤器的 finally 中执行 clear(),否则线程池复用线程时可能串租户。异步任务不能直接继承该上下文,应显式传递经过校验的租户编号。
实现插入时强制覆盖
strictInsertFill 只会在字段为空时填充,无法阻止已有值覆盖。安全场景应使用 setValue 强制写入当前租户,使任何绕过 DTO 的赋值都在落库前被替换。
import com.baomidou.mybatisplus.core.handlers.MetaObjectHandler;
import org.apache.ibatis.reflection.MetaObject;
import org.springframework.stereotype.Component;

@Component
public class TenantMetaObjectHandler implements MetaObjectHandler {

    @Override
    public void insertFill(MetaObject metaObject) {
        if (metaObject.hasSetter("tenantId")) {
            // 只信任服务端上下文,始终覆盖实体中的同名字段
            metaObject.setValue("tenantId", TenantContext.requireTenantId());
        }
    }

    @Override
    public void updateFill(MetaObject metaObject) {
        // 本课只处理新增填充,更新时间可由其他处理器统一维护
    }
}
填充器会作用于所有带 tenantId setter 的实体。平台级公共表不应声明该字段,或通过统一的租户实体基类、标记接口进一步限定处理范围。
写入接口与验证
请求 DTO 只保留允许客户端控制的业务字段。下面是片段示例,控制器调用服务后,实体的 tenantId 仍由填充器负责。
public record CreateProjectRequest(String projectName) {
}
可使用以下请求验证。示例假设认证过滤器已把当前租户解析为 <TENANT_ID>。
curl -X POST "http://localhost:<PORT>/projects" \
  -H "Authorization: Bearer <TOKEN>" \
  -H "Content-Type: application/json" \
  -d '{"projectName":"订单中心"}'
预期结果
HTTP/1.1 201 Created开启 MyBatis SQL 日志后,预期能看到插入语句包含 tenant_id。时间、主键和参数日志格式会因环境而不同。
INSERT INTO biz_project (id, tenant_id, project_name)
VALUES (<ID>, <TENANT_ID>, '订单中心')
再尝试额外提交 "tenantId":9999。若 DTO 未声明该字段且 Jackson 配置为忽略未知字段,请求仍只按当前租户写入;若配置为拒绝未知字段,则应直接返回 400。两种策略都不能让客户端值进入 SQL。
常见错误与边界
不要在控制器中写 entity.setTenantId(request.tenantId()),也不要让后台管理接口复用包含租户字段的内部实体作为请求体。批处理插入同样应逐条经过填充器,并确认批量插件没有绕过 MyBatis-Plus 元对象填充流程。
对于平台管理员代租户操作,应先完成权限校验,再显式切换受控的租户上下文。不能因为管理员权限更高,就允许请求体自由指定任意租户编号。
本课总结
- 新增数据的租户编号必须来自服务端上下文,而不是客户端参数
- 使用
setValue强制覆盖,可阻止实体中预先存在的租户值落库 - 验收时既要检查接口响应,也要检查最终 SQL 是否包含正确的
tenant_id
下一课预告
下一课将为更新和删除增加双重安全条件,确保写操作同时命中业务主键与当前租户,避免误改或误删其他租户的数据。