
架构与系统设计 / 系统课时
会话与令牌失效
会话与令牌失效
本课解决登录后“令牌仍然有效但用户已经退出”的安全缺口,完成退出登录、访问令牌续期、黑名单校验和管理员强制下线,使会话生命周期可以被服务端主动控制。
学习目标
- 区分访问令牌、刷新令牌和服务端会话状态的职责
- 实现退出、续期、黑名单与强制下线的统一处理链路
- 验证旧令牌失效、新令牌生效以及多端会话隔离
会话失效的核心模型
纯 JWT 只验证签名和过期时间,服务端无法立即撤销已签发令牌。要支持主动失效,需要在 Redis 中保存一层可变会话状态,并让每次认证都同时校验令牌与会话。
建议为每次登录生成唯一 sessionId,访问令牌和刷新令牌都携带该值。Redis 保存会话所属用户、租户、设备、状态和令牌版本;退出或强制下线时,不修改 JWT,而是让对应会话变为不可用。
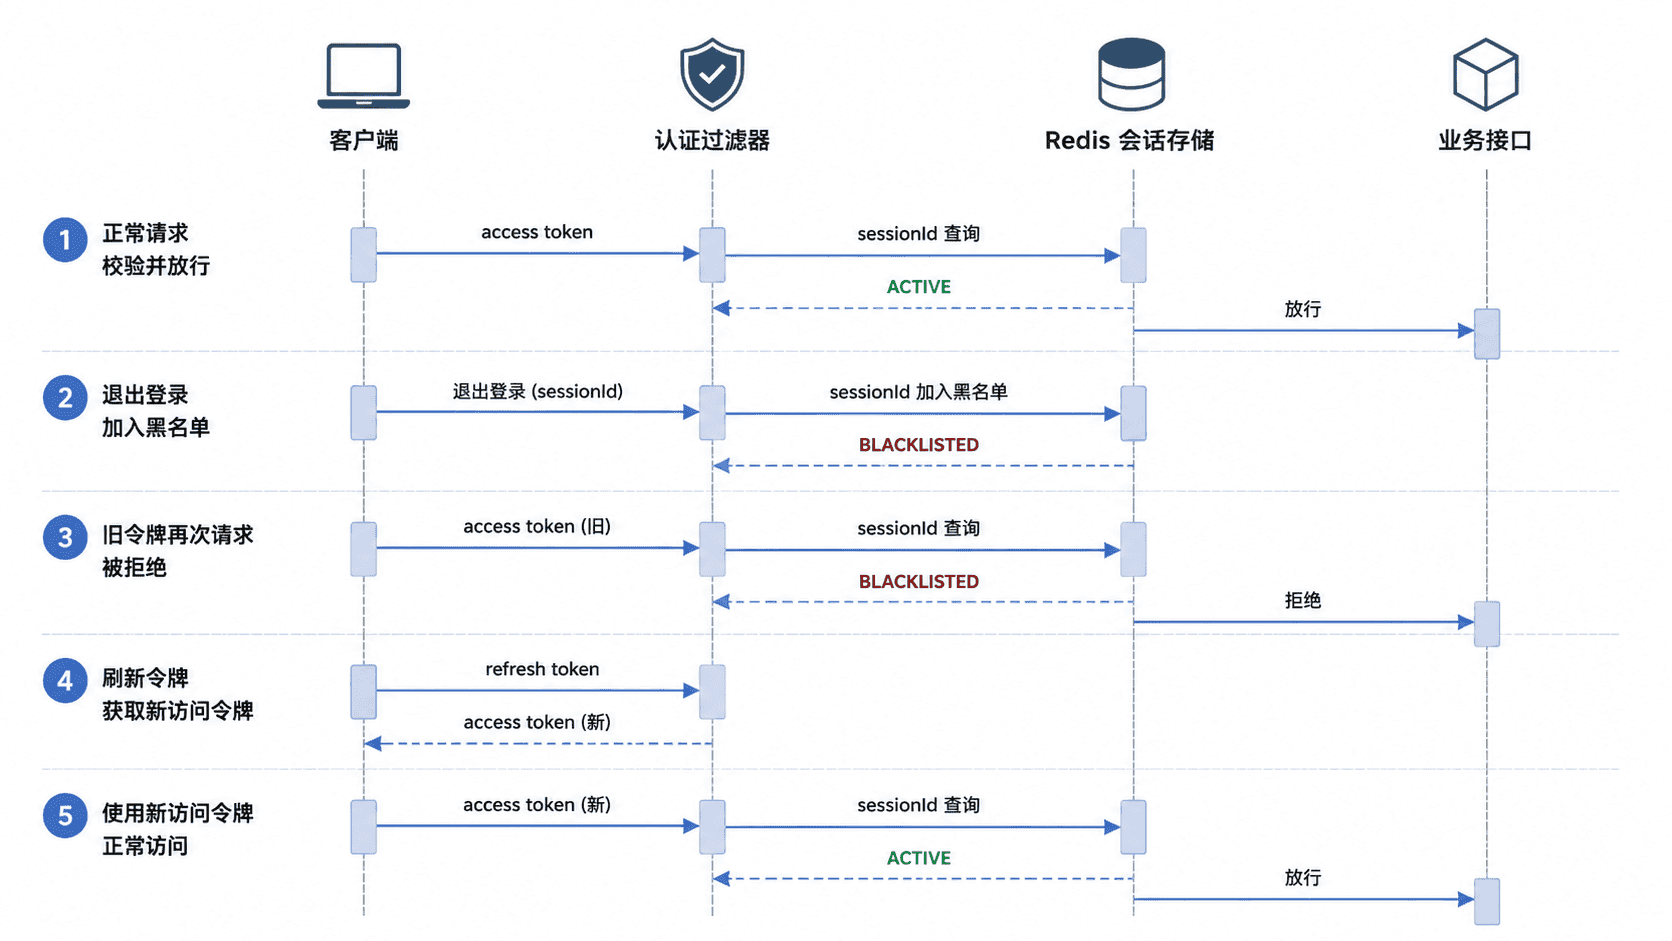
会话键可以按 auth:session:<sessionId> 保存,黑名单键按 auth:blacklist:<tokenId> 保存。黑名单过期时间应等于被撤销令牌的剩余有效期,避免永久占用 Redis。
退出、黑名单与续期实现
下面是片段示例,依赖 Spring Data Redis、项目现有 JWT 解析器和统一异常体系。退出时先解析当前令牌,再把令牌唯一标识加入黑名单,并删除对应刷新会话。
@Service
public class TokenInvalidationService {

    private final StringRedisTemplate redisTemplate;
    private final JwtTokenService jwtTokenService;

    public TokenInvalidationService(
            StringRedisTemplate redisTemplate,
            JwtTokenService jwtTokenService) {
        this.redisTemplate = redisTemplate;
        this.jwtTokenService = jwtTokenService;
    }

    public void logout(String accessToken) {
        TokenClaims claims = jwtTokenService.parse(accessToken);
        Duration ttl = Duration.between(Instant.now(), claims.expiresAt());

        if (!ttl.isNegative() && !ttl.isZero()) {
            // 黑名单只保留到访问令牌自然过期,避免产生长期垃圾数据。
            redisTemplate.opsForValue().set(
                    "auth:blacklist:" + claims.tokenId(),
                    "1",
                    ttl
            );
        }

        // 删除服务端会话后,同一 sessionId 的刷新令牌也无法续期。
        redisTemplate.delete("auth:session:" + claims.sessionId());
    }

    public boolean isBlocked(String tokenId) {
        return Boolean.TRUE.equals(
                redisTemplate.hasKey("auth:blacklist:" + tokenId)
        );
    }
}
生效行为:退出后,当前访问令牌在自然过期前都会命中黑名单;刷新令牌因为会话记录已删除而不能再次换取新令牌。认证过滤器必须在放行业务请求前调用 isBlocked。
可使用以下请求验证退出接口,实际端口和令牌值按环境替换。
curl -X POST "http://localhost:<PORT>/api/auth/logout" -H "Authorization: Bearer <ACCESS_TOKEN>"预期结果
HTTP/1.1 204 No Content再次携带同一访问令牌请求受保护接口时,预期结果如下。
HTTP/1.1 401 Unauthorized
{"code":"TOKEN_INVALID","message":"令牌已失效","data":null}
令牌续期规则
续期只接受刷新令牌,不应使用访问令牌直接续期。服务端先验证刷新令牌签名、有效期和类型,再读取 sessionId 对应会话,确认会话仍为 ACTIVE、租户一致且令牌版本未变化。
刷新成功后建议轮换刷新令牌:签发新的访问令牌和刷新令牌,同时让旧刷新令牌立即失效。这样即使旧刷新令牌泄露,也只能在极短窗口内被利用。
为避免并发刷新产生两组有效令牌,可对 sessionId 加短锁,或使用 Redis Lua 脚本原子比较旧版本并递增版本。刷新失败时统一返回 401,不向客户端暴露是签名错误、会话删除还是版本不匹配。
强制下线与验收
强制下线本质上是由管理员主动修改服务端会话。按用户下线时,可扫描该用户的全部 sessionId 并批量删除;按设备下线时,只删除目标设备会话;按租户下线时,应批量失效该租户下所有会话。
不要通过“修改用户密码”间接实现强制下线,因为这会混淆认证凭证和会话控制。更稳妥的方式是维护用户级 tokenVersion:令牌携带签发时版本,管理员下线时递增版本,旧令牌在下一次请求中因版本不一致被拒绝。
高并发系统不宜每次请求都扫描会话集合。应直接按 sessionId 查询当前会话,并用用户或租户索引集合只服务于批量下线操作。
验收清单
完成实现后,至少验证以下场景:
- 正常登录后,访问令牌可以调用受保护接口
- 退出登录后,旧访问令牌立即返回 401
- 已删除会话的刷新令牌不能换取新令牌
- 管理员强制下线单个设备时,其他设备会话不受影响
- 租户级强制下线后,该租户全部存量令牌都不能继续访问
本课总结
- JWT 负责证明令牌未被篡改,Redis 会话负责提供可撤销能力
- 退出登录应同时处理访问令牌黑名单和刷新会话删除
- 强制下线应围绕
sessionId、设备范围和令牌版本设计
下一课预告
下一课将把租户状态接入认证与请求链路,在租户停用、过期或冻结时阻断登录和存量会话访问。