
架构与系统设计 / 系统课时
限流熔断与防刷
限流熔断与防刷
本课实现一套可落地的租户级流量保护方案:先按租户、接口和套餐计算限额,再控制并发与失败熔断,最后通过防刷规则拦截异常请求,避免单个租户拖垮共享服务。
学习目标
- 设计租户、接口、套餐三维限流键与优先级
- 配置速率限制、并发限制和熔断阈值
- 建立压测、告警与误杀回退的验证方法
保护链路与策略顺序
请求进入网关后,应按“身份识别、黑名单、防刷、速率限制、并发限制、熔断、业务处理”的顺序执行。越靠前的规则成本越低,越应尽早拒绝;熔断位于业务调用前,用于阻止持续访问已经异常的下游。
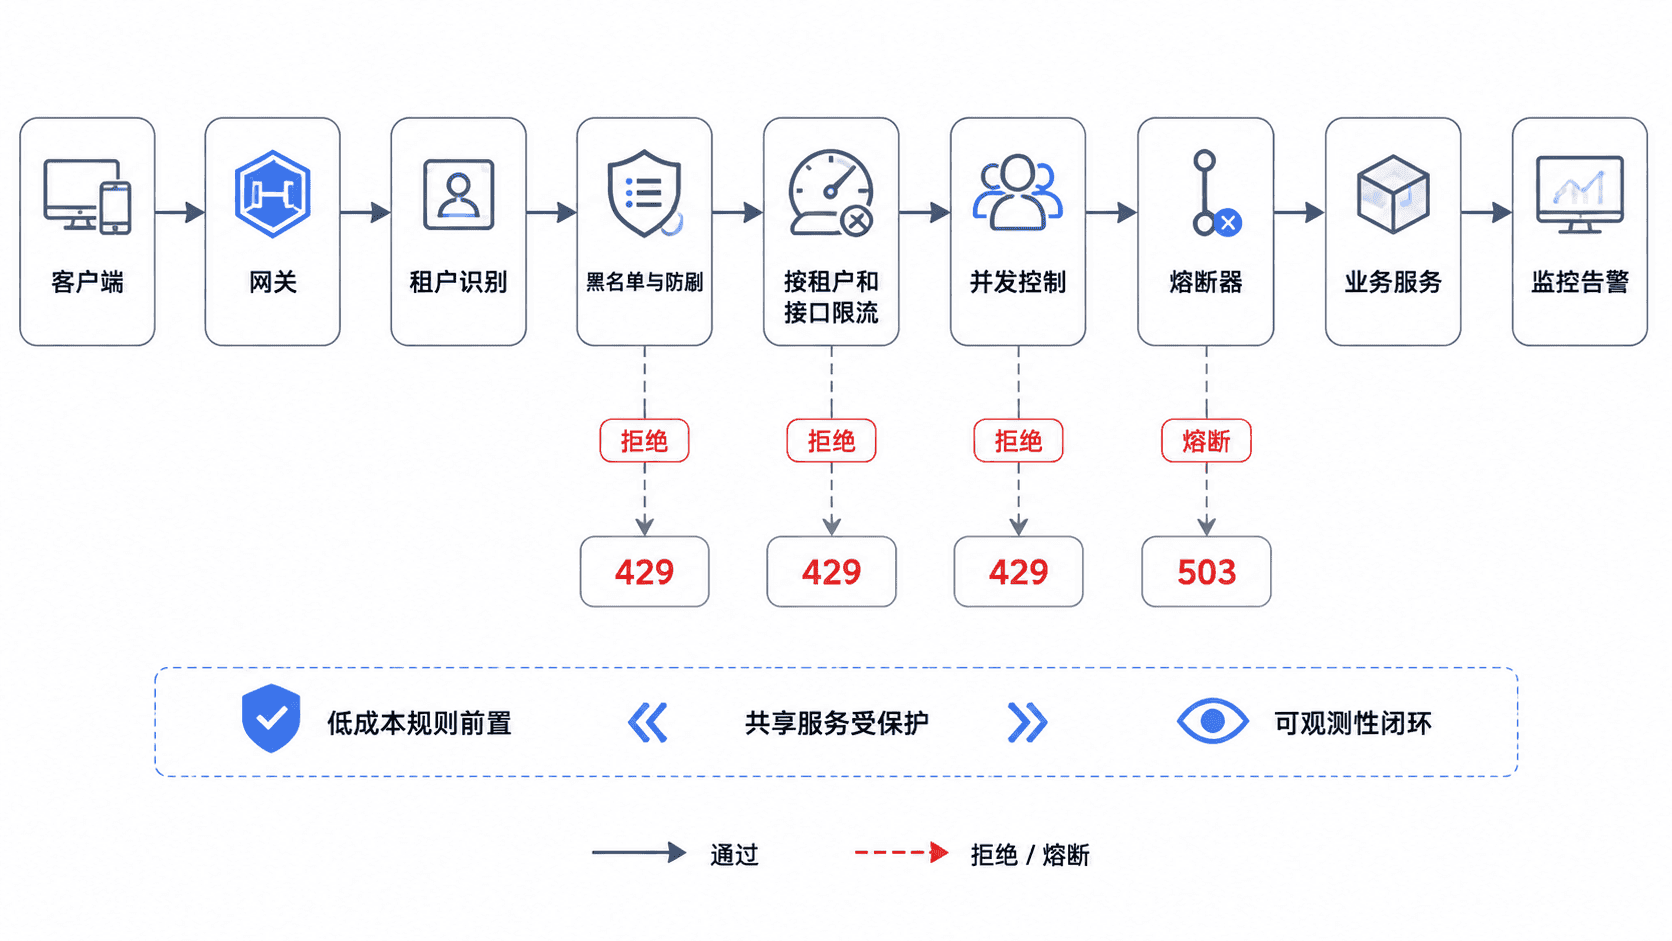
限流键不能只使用 IP。企业客户可能共用出口 IP,攻击者也可能轮换 IP。推荐使用 tenantId + apiCode 作为主键,再把用户、设备指纹或 IP 作为防刷维度。套餐只负责给出默认额度,接口级策略可覆盖套餐默认值。
建议采用以下优先级:
- 紧急封禁规则
- 租户接口专属规则
- 套餐接口规则
- 套餐全局规则
- 平台默认规则
配置租户与接口限额
下面用 YAML 表达策略模型。该配置是完整示例,实际项目可存入配置中心或数据库,并通过版本号热更新。
traffic-protection:
  defaults:
    requests-per-second: 20
    burst-capacity: 40
    max-concurrent: 30
  plans:
    basic:
      requests-per-second: 50
      burst-capacity: 100
      max-concurrent: 60
    enterprise:
      requests-per-second: 300
      burst-capacity: 600
      max-concurrent: 400
  api-overrides:
    create-order:
      requests-per-second: 10
      burst-capacity: 20
      max-concurrent: 15
  circuit-breaker:
    sliding-window-size: 50
    minimum-calls: 20
    failure-rate-threshold: 50
    slow-call-duration-ms: 2000
    open-state-seconds: 30
生效行为是:基础套餐默认每秒 50 次,但 create-order 接口被覆盖为每秒 10 次;短时突发最多允许 20 个令牌;同一租户在该接口上的在途请求最多 15 个。熔断器至少收集 20 次调用后才参与判断,最近 50 次调用中失败率达到 50% 时进入打开状态 30 秒。
速率限制适合约束单位时间请求量,并发限制适合保护线程池、数据库连接和下游连接。两者必须同时存在,否则低速但长耗时的请求仍可能占满资源。
设计限流键与返回结果
网关应先从可信认证结果中取得租户编号,不能直接信任客户端传入的 X-Tenant-Id。推荐的 Redis 键如下:
rate:{tenantId}:{apiCode}
concurrency:{tenantId}:{apiCode}
abuse:{tenantId}:{subject}:{ruleCode}
circuit:{downstreamService}:{operation}
rate 和 concurrency 必须包含租户与接口,避免一个接口的流量挤占全部配额。熔断键通常按下游服务和操作聚合,不建议为每个租户单独建熔断器,否则样本过少,无法及时识别公共下游故障。
被限流时返回 HTTP 429,并携带 Retry-After;熔断打开时返回 HTTP 503。两者不能都包装成普通业务失败,否则客户端会错误重试,进一步放大流量。
{
  "code": "TOO_MANY_REQUESTS",
  "message": "当前租户请求过于频繁",
  "data": null,
  "traceId": "<ID>"
}
验证方法是检查响应状态码为 429、响应头包含 Retry-After,并确认日志记录了租户、接口、命中规则和策略版本。<ID> 为动态链路编号,实际值会不同。
熔断与防刷边界
熔断针对“下游持续失败或持续变慢”,防刷针对“请求来源和行为异常”。常见防刷规则包括同一账号短时间大量失败、同一设备切换多个账号、同一租户重复提交相同业务请求,以及签名错误率突然升高。
不要把一次失败直接视为攻击,也不要把熔断阈值设置得过低。推荐先记录观察指标,再按业务基线设置阈值。对支付、登录等敏感接口,可将以下信号组合评分:
| 信号 | 处理建议 |
|---|---|
| 单账号连续失败 | 短时冷却并增加验证码 |
| 同一设备访问大量账号 | 提高风险分并限制频率 |
| 相同幂等键重复提交 | 直接返回首次处理结果 |
| 签名错误率突增 | 临时封禁来源并触发告警 |
防刷封禁必须设置过期时间,并保留人工解除入口。对重要租户可使用“降额而非全封”的柔性策略,降低误杀影响。
压测与验收
可用下面的 Bash 脚本并发请求测试接口。将 <HOST>、<TOKEN> 和 <TENANT_ID> 替换为测试环境值。
seq 1 30 | xargs -I{} -P 30 curl -sS \
  -o /dev/null \
  -w "%{http_code}\n" \
  -H "Authorization: Bearer <TOKEN>" \
  -H "X-Test-Tenant: <TENANT_ID>" \
  "https://<HOST>/api/orders"
预期输出会同时出现成功状态和限流状态;具体数量取决于当前令牌桶余量,但总请求数应为 30。
200
200
429
429
...
验收时还要确认四点:不同租户互不占用配额;高并发结束后并发计数归零;下游恢复后熔断器能够半开探测并自动关闭;策略热更新失败时继续使用上一版本,而不是放开保护。
本课总结
- 租户流量保护应同时包含速率、并发、熔断和防刷,且按低成本规则优先执行
- 限流键以可信租户身份和接口编码为核心,套餐只提供默认额度
- 429、503、监控指标和策略版本必须可区分,才能正确重试和快速回退
下一课预告
下一课将把保护范围扩展到数据安全,设计共享库与独立库的备份、恢复、迁移和定期演练方案。