
架构与系统设计 / 系统课时
Redis 键空间隔离
Redis 键空间隔离
本课解决多租户系统中缓存键冲突、过期时间失控和租户停用后难以清理的问题。完成后,你将得到一套可统一落地的键命名规则、TTL 策略,以及不会阻塞 Redis 的批量清理方法。
学习目标
- 设计包含环境、租户和业务域的统一缓存键。
- 为不同数据类型配置明确的过期策略。
- 使用
SCAN与UNLINK安全清理单个租户的缓存。
为什么必须隔离键空间
缓存隔离的核心不是“给键加一个前缀”,而是保证任何读、写、删除操作都必须经过同一套租户键生成规则。若商品详情只使用 product:1001,两个租户拥有相同业务 ID 时,后写入的数据会覆盖先写入的数据,最终造成串租。
推荐的基础格式是 saas:<env>:<tenantId>:<domain>:<resourceId>。环境用于隔离开发、测试和生产;租户标识限定数据归属;业务域便于统计和清理;资源标识定位具体缓存对象。平台级共享数据必须显式使用 platform,不能省略租户段。
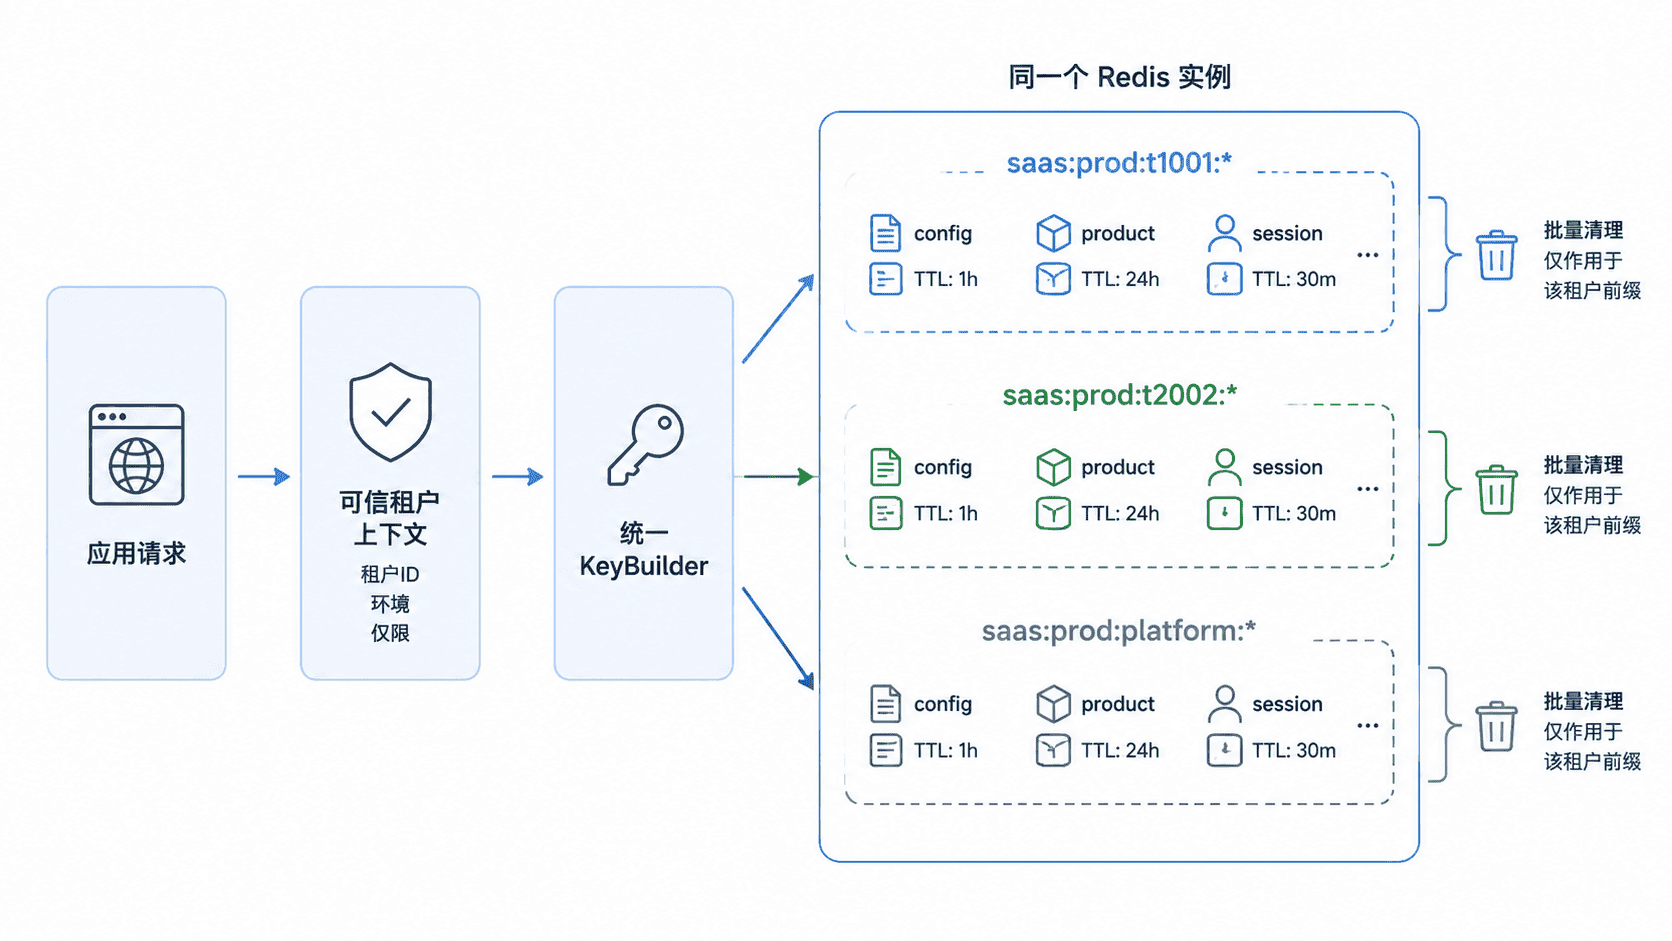
统一键规则
键段应只包含小写字母、数字、短横线或下划线,禁止直接拼接用户输入。租户 ID 必须来自认证后的租户上下文,而不是请求体中的任意字段。若 Redis Cluster 中确实需要对同一租户执行多键操作,可使用 {t1001} 作为哈希标签;否则不建议默认使用,以免大量键集中到同一槽位形成热点。
| 数据类型 | 示例键 | 建议 TTL |
|---|---|---|
| 租户配置 | saas:prod:t1001:tenant-config:current |
30 分钟 |
| 商品详情 | saas:prod:t1001:product:p100 |
5~15 分钟并加入随机抖动 |
| 幂等结果 | saas:prod:t1001:idempotent:req-001 |
覆盖业务重试窗口 |
| 平台字典 | saas:prod:platform:dict:currency |
较长 TTL,更新时主动失效 |
TTL 应由缓存类型决定,而不是由调用方随意传入。永久键只适合极少数稳定元数据;业务数据若没有过期时间,一旦主动失效遗漏,就会长期保留旧值。
实现统一键生成器
下面是可直接运行的 Java 17 示例。它集中校验键段、统一小写格式,并让缓存类型自行携带 TTL,避免业务代码散落字符串拼接。
import java.time.Duration;
import java.util.Locale;
import java.util.regex.Pattern;

public final class TenantRedisKeyDemo {
    private static final Pattern SAFE_SEGMENT =
            Pattern.compile("[a-zA-Z0-9_-]+");

    // 缓存类型同时定义键段和 TTL,调用方不能随意覆盖。
    enum CacheType {
        TENANT_CONFIG("tenant-config", Duration.ofMinutes(30)),
        PRODUCT("product", Duration.ofMinutes(10)),
        IDEMPOTENT("idempotent", Duration.ofHours(24));

        private final String segment;
        private final Duration ttl;

        CacheType(String segment, Duration ttl) {
            this.segment = segment;
            this.ttl = ttl;
        }
    }

    record CacheKey(String value, Duration ttl) {}

    static CacheKey build(
            String env,
            String tenantId,
            CacheType type,
            String resourceId) {
        String key = String.join(
                ":",
                "saas",
                normalize(env),
                normalize(tenantId),
                type.segment,
                normalize(resourceId)
        );
        return new CacheKey(key, type.ttl);
    }

    // 只允许安全字符,避免通配符或分隔符进入键空间。
    private static String normalize(String value) {
        if (value == null || !SAFE_SEGMENT.matcher(value).matches()) {
            throw new IllegalArgumentException("非法缓存键段: " + value);
        }
        return value.toLowerCase(Locale.ROOT);
    }

    public static void main(String[] args) {
        CacheKey config = build(
                "PROD", "T1001", CacheType.TENANT_CONFIG, "CURRENT");
        CacheKey product = build(
                "PROD", "T1001", CacheType.PRODUCT, "P100");

        System.out.println(config.value() + " ttl=" + config.ttl().toSeconds());
        System.out.println(product.value() + " ttl=" + product.ttl().toSeconds());
    }
}
预期输出:
saas:prod:t1001:tenant-config:current ttl=1800
saas:prod:t1001:product:p100 ttl=600
在 Spring 项目中,可让所有 RedisTemplate、缓存注解封装和分布式锁组件都调用同一个生成器。代码审查时应禁止出现手工拼接租户缓存键的旁路实现。
过期与主动失效
更新数据库后,应删除对应缓存,而不是直接覆盖旧值;删除失败可以通过重试消息或延迟任务补偿。对高并发热点键,应在基础 TTL 上增加少量随机抖动,避免同一批键同时失效造成缓存雪崩。
租户停用、套餐切换或数据迁移时,通常需要按租户前缀批量清理。生产环境禁止使用 KEYS,因为它会遍历整个键空间并阻塞主线程。下面的命令使用渐进式扫描,并通过 UNLINK 异步回收内存。
redis-cli -h <HOST> -p <PORT> --scan \
  --pattern 'saas:prod:t1001:*' \
  | xargs -r -n 200 redis-cli -h <HOST> -p <PORT> UNLINK
预期结果:
<DELETED_COUNT><DELETED_COUNT> 会按每批删除数量多次输出,实际值取决于命中的键。执行前应先只运行 --scan 检查范围;在 Redis Cluster 中,需要对每个主节点分别扫描,或在应用层维护租户键集合与版本号。
验收隔离效果
至少使用两个租户写入相同资源 ID,确认生成的完整键不同、读取结果互不覆盖。随后清理其中一个租户前缀,另一个租户的键必须仍然存在。最后检查抽样键的 TTL,确认没有业务数据意外变成永久键。
本课总结
- 缓存键必须统一包含环境、租户、业务域和资源标识。
- TTL 应由缓存类型集中管理,并配合主动失效和随机抖动。
- 批量清理使用
SCAN加UNLINK,禁止在生产环境执行KEYS。
下一课预告
下一课将处理缓存穿透与缓存污染,重点解决空值缓存、错误租户键和共享可变对象引发的数据串租。